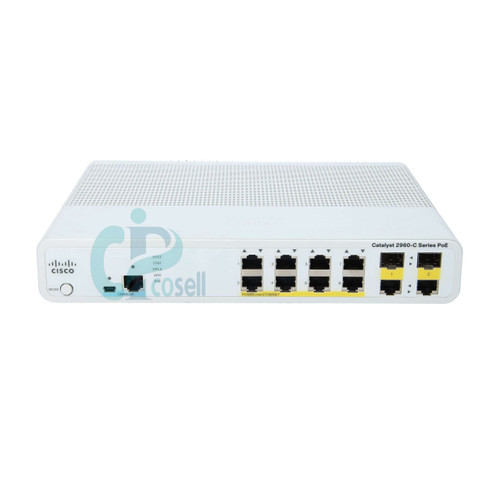
آموزش صفر تا صد کانفیگ سوئیچ سیسکو 2960

یک سوئیچ سیسکو 2960 تازهخریدهشده، با تنظیمات پیشفرض کارخانه کار میکند: یعنی همه پورتها فعالاند و تمام دستگاههای متصل، در یک شبکه یکپارچه و بدون هیچگونه مرزبندی امنیتی (VLAN) قرار میگیرند. راهاندازی و کانفیگ اصولی این سوئیچ، در واقع فونداسیون شبکه شرکت شما را میسازد و امنیت، سرعت و پایداری کل ارتباطات سازمان به آن بستگی دارد.
در این راهنمای گامبهگام و کاربردی از سیسکو سل (Cisco Sell)، به صورت عملی یاد میگیرید که چگونه یک سوئیچ سیسکو 2960 خام را به یک دستگاه کاملاً ایمن و حرفهای تبدیل کنید.
تضمین سلامت و کانفیگپذیری در سیسکو سل تمامی سوئیچهای سیسکو Cisco Catalyst 2960 در فروشگاه Cisco Sell پیش از تحویل، تست کامل سختافزاری شده و حافظه NVRAM آنها کاملاً پاک (Erase) میشود تا دستگاه در حالت کاملاً خام (Factory Default) و آماده بهکار به دست شما برسد. برای استعلام قیمت سوئیچ سیسکو دریافت پیشفاکتور ، همین حالا با مهندسین فروش ما تماس بگیرید.
گام اول: اتصال فیزیکی به سوئیچ و آمادهسازی اولیه
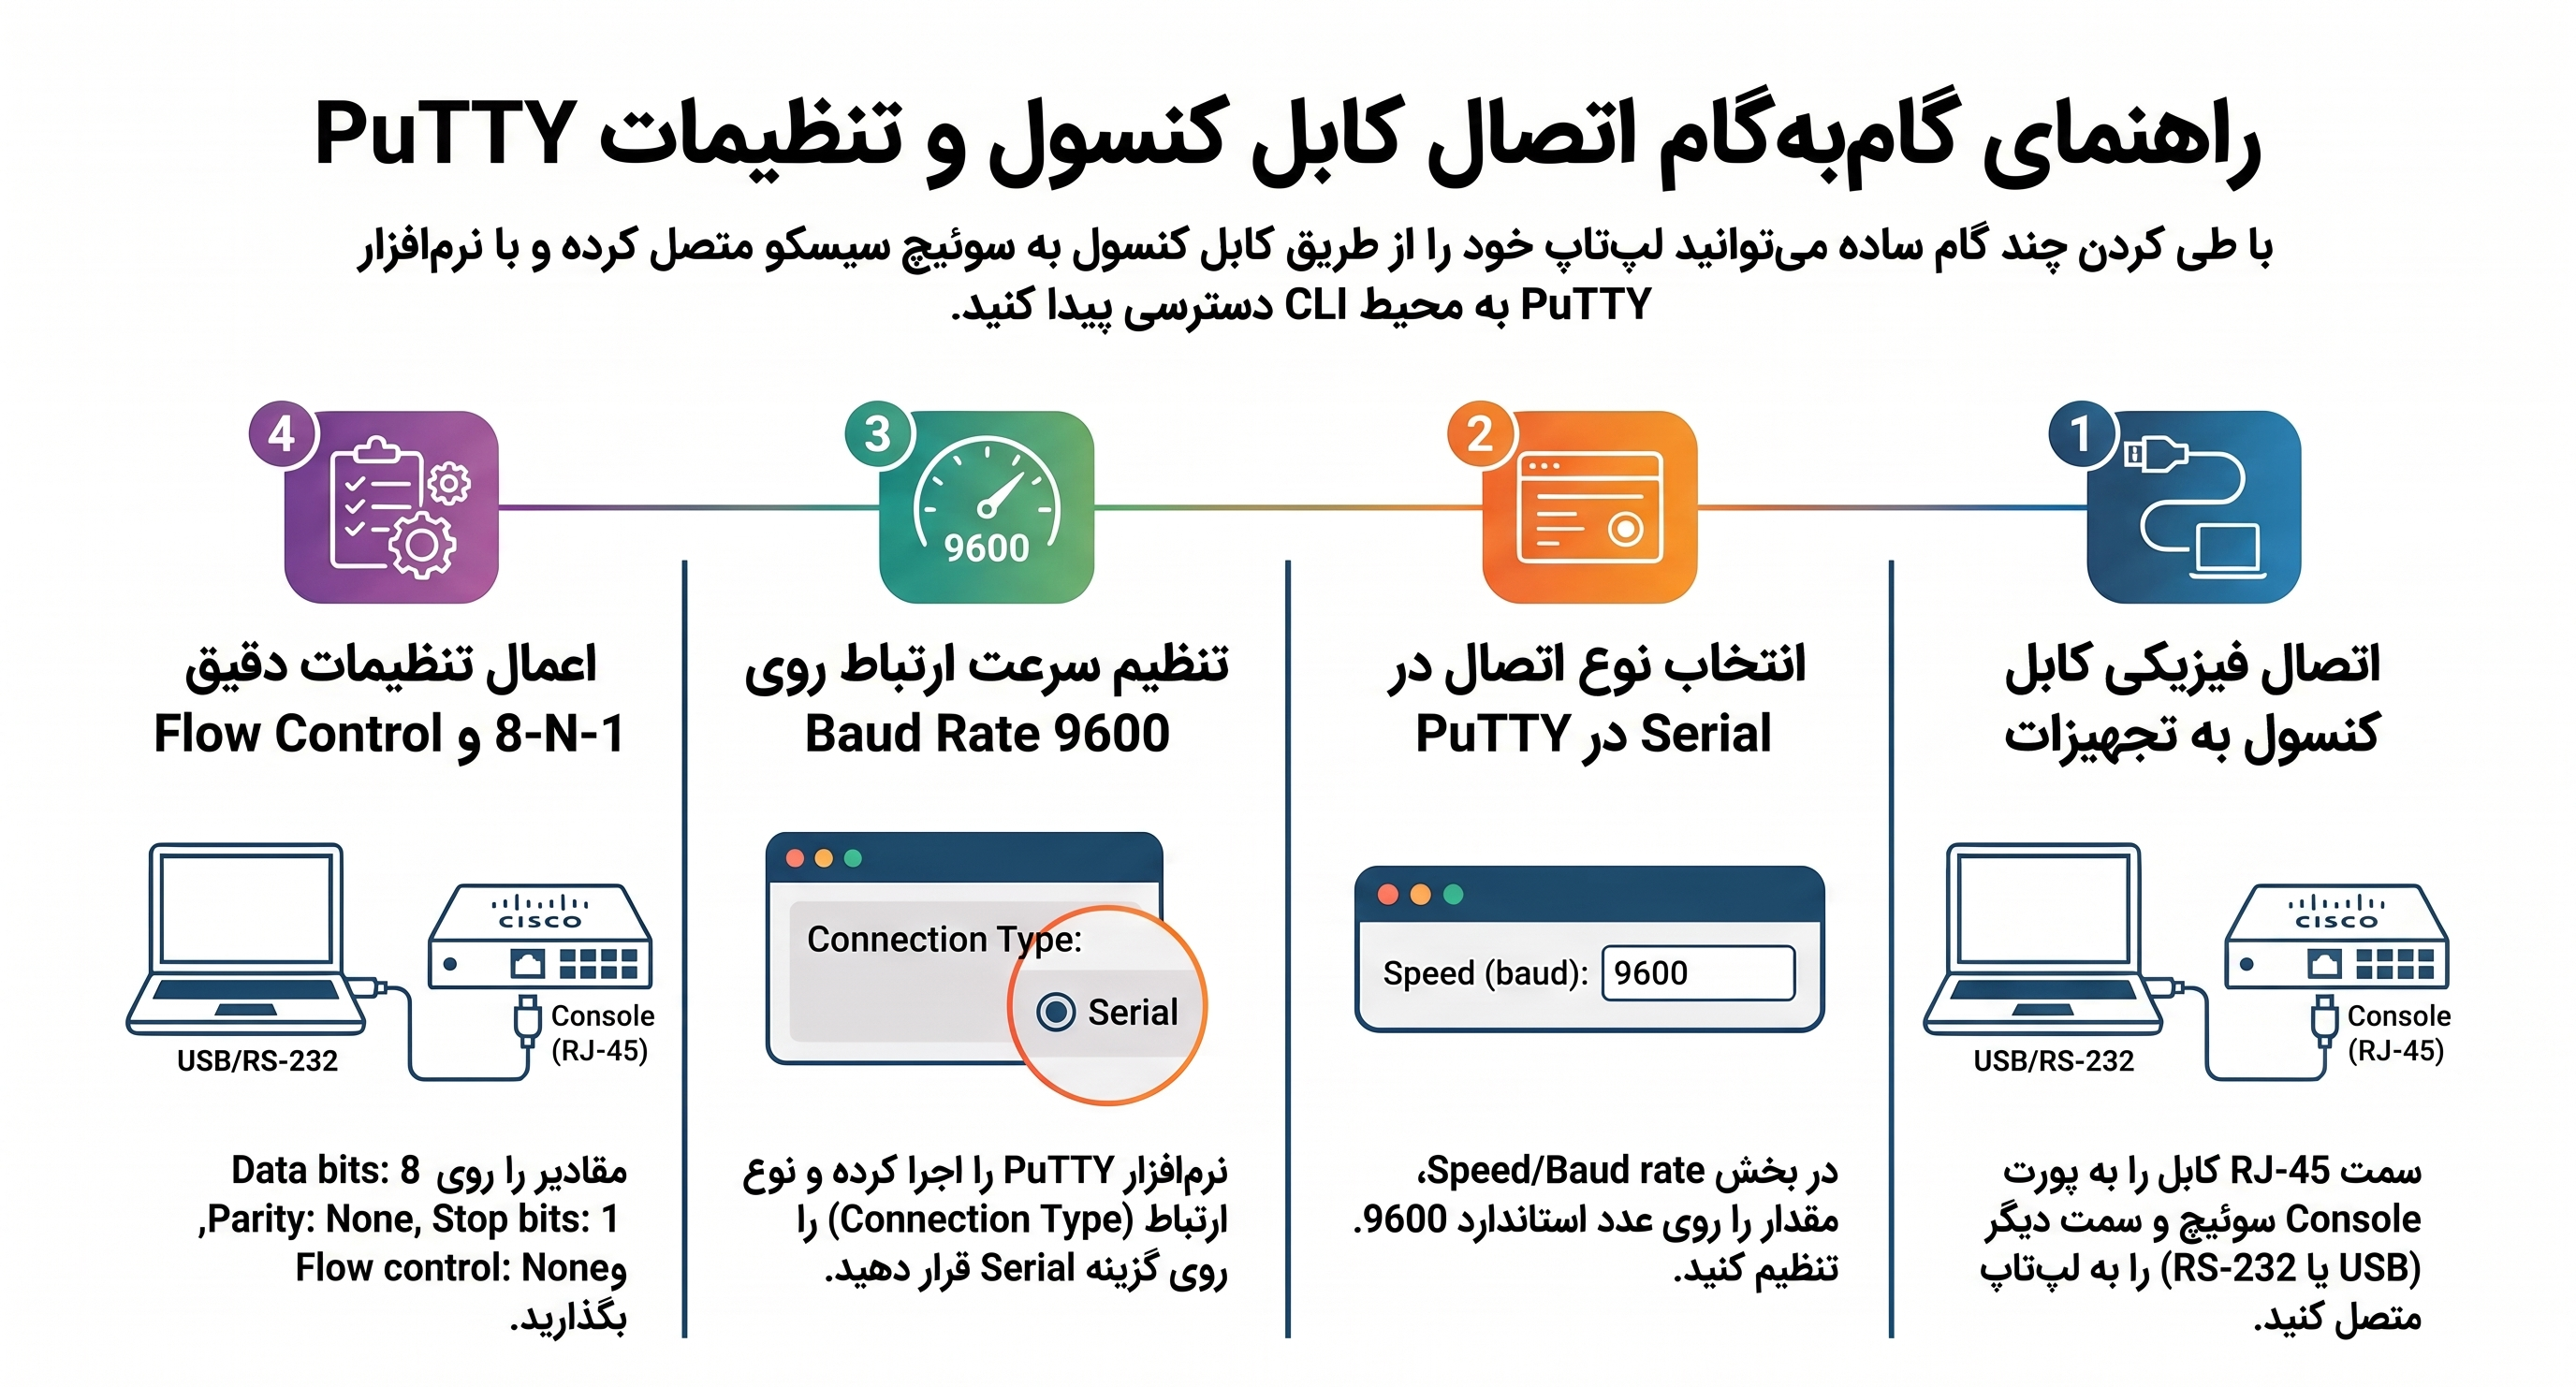
برای شروع کانفیگ، ابتدا باید لپتاپ خود را با استفاده از کابل کنسول سیسکو به پورت Console دستگاه متصل کنید. پس از اتصال، نرمافزار ترمینال (مثل PuTTY) را باز کرده و تنظیمات پورت سریال (Serial) را دقیقاً روی مقادیر زیر تنظیم کنید:
-
Baud Rate: 9600
-
Data Bits: 8
-
Parity: None
-
Stop Bits: 1
-
Flow Control: None
نکته: اگر سوئیچ شما کارکرده است، حتماً قبل از شروع، تنظیمات قبلی را پاک کنید تا تداخلی ایجاد نشود:
Switch# erase startup-config
Switch# delete flash:vlan.dat
Switch# reload
گام دوم: تنظیمات پایه، نامگذاری و تعریف VLANها
ابتدا با دستور enable وارد مود دسترسی بالا (Privileged EXEC) شوید و با configure terminal به محیط پیکربندی اصلی بروید.
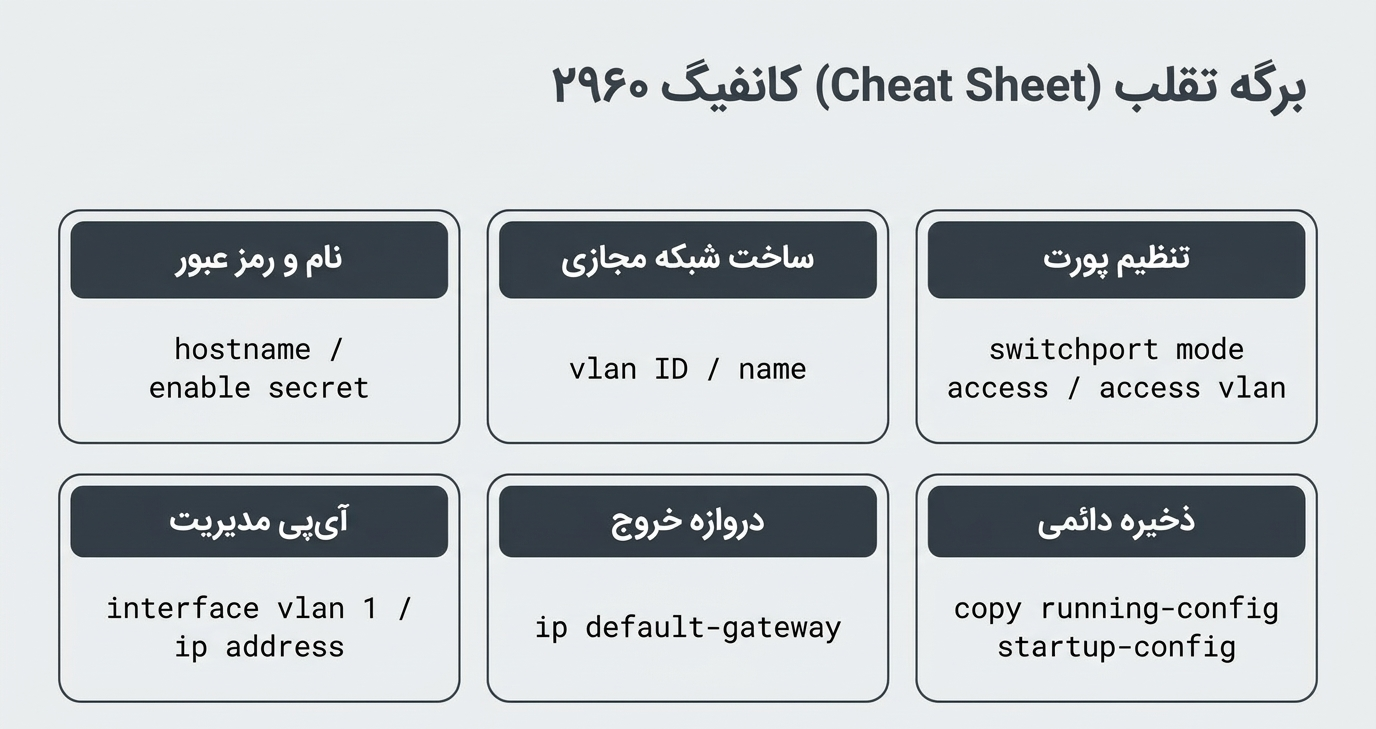
1. نامگذاری و تعیین رمز عبور امن
اختصاص یک نام استاندارد (Hostname)، شناسایی سوئیچ را ساده میکند. برای رمز عبور، همیشه از enable secret به جای enable password استفاده کنید. (چرا؟ چون enable secret از الگوریتم هش غیرقابلبازگشت نوع ۵ استفاده میکند و امنیت بسیار بالاتری دارد).
Switch> enable
Switch# configure terminal
Switch(config)# hostname SW-C2960-01
SW-C2960-01(config)# enable secret SecretPassword123
نکته امنیتی: با وارد کردن دستور service password-encryption میتوانید تمام رمزهای عبور متنی و ساده موجود در فایل کانفیگ را یکجا رمزنگاری کنید).
2. ساخت VLAN و اختصاص پورتها
جدا کردن ترافیک بخشهای مختلف (مثلاً کامپیوترها از دوربینها) امنیت شبکه را بالا میبردبا استفاده از دستور range میتوانید گروهی از پورتها را همزمان به یک VLAN متصل کنید.
SW-C2960-01(config)# vlan 10
SW-C2960-01(config-vlan)# name Office_Data
SW-C2960-01(config-vlan)# exit
SW-C2960-01(config)# vlan 20
SW-C2960-01(config-vlan)# name CCTV
SW-C2960-01(config-vlan)# exit
SW-C2960-01(config)# interface range fastEthernet 0/1 - 12
SW-C2960-01(config-if-range)# switchport mode access
SW-C2960-01(config-if-range)# switchport access vlan 10
SW-C2960-01(config-if-range)# exit
3. تنظیم IP مدیریتی (SVI)
برای اتصال از راه دور به سوئیچ، باید یک IP روی آن تنظیم کنید:
SW-C2960-01(config)# vlan 99
SW-C2960-01(config-vlan)# name Management
SW-C2960-01(config-vlan)# exit

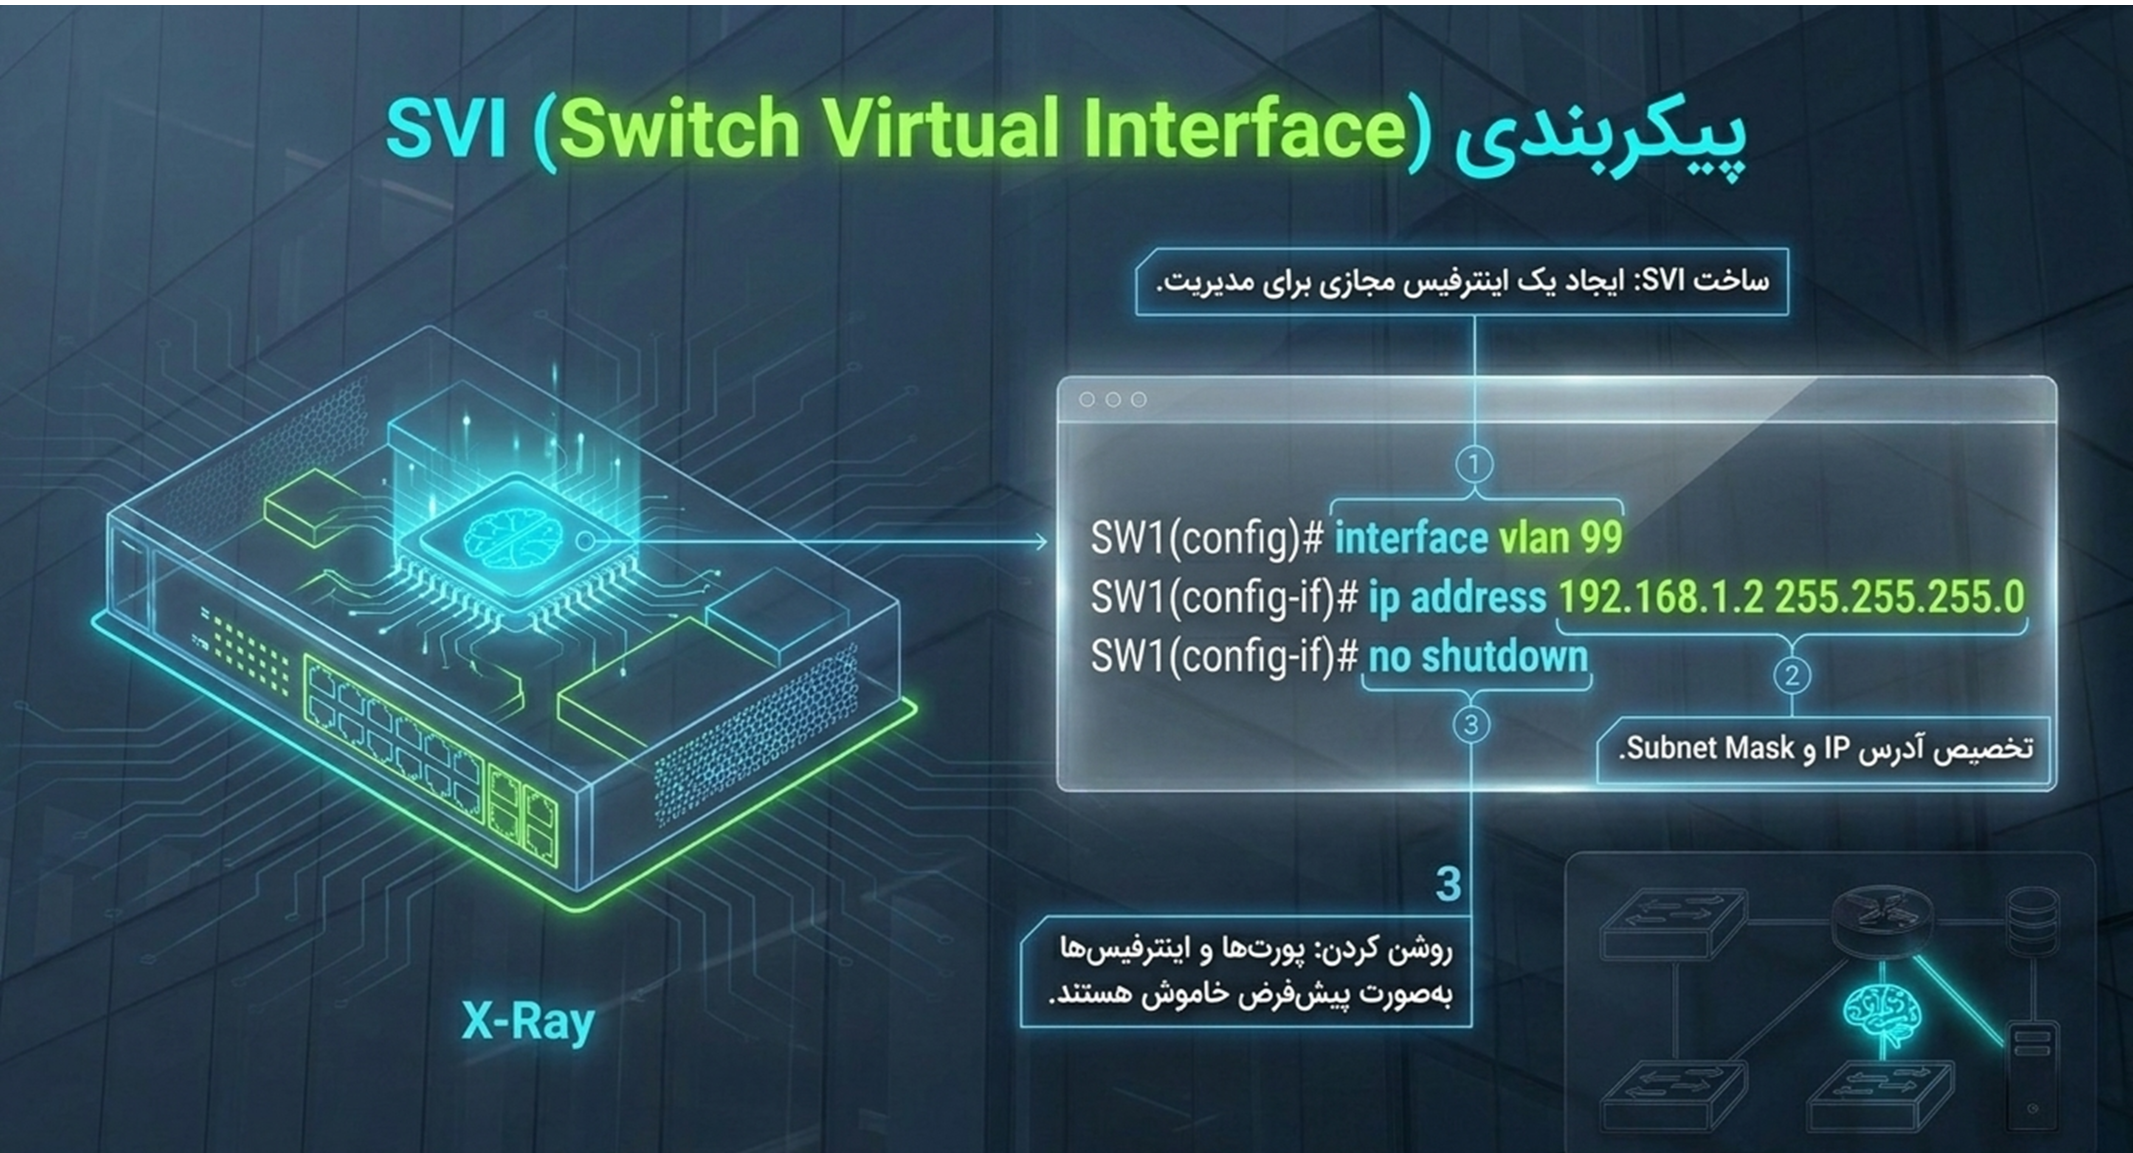
SW-C2960-01(config)# interface vlan 99
SW-C2960-01(config-if)# ip address 192.168.99.2 255.255.255.0
SW-C2960-01(config-if)# no shutdown
SW-C2960-01(config-if)# exit
SW-C2960-01(config)# ip default-gateway 192.168.99.1
گام سوم: ارتقای امنیت دسترسی با SSH و Port Security
پروتکل Telnet اطلاعات شما را به صورت متنی (Clear Text) منتقل میکند. ما شدیداً توصیه میکنیم Telnet را بسته و از SSH نسخه ۲ استفاده کنید.
1. راهاندازی SSH
برای فعالسازی SSH، حتماً باید ابتدا نام میزبان (hostname) و نام دامنه (ip domain-name) تنظیم شده باشد. سیسکو پیشنهاد میکند حداقل طول کلید RSA برابر با ۱۰۲۴ بیت باشد (ما ۲۰۴۸ را پیشنهاد میدهیم).
SW-C2960-01(config)# ip domain-name mycompany.local
SW-C2960-01(config)# crypto key generate rsa
How many bits in the modulus [512]: 2048
SW-C2960-01(config)# ip ssh version 2
SW-C2960-01(config)# username admin privilege 15 secret StrongAdminPass123

SW-C2960-01(config)# line vty 0 15
SW-C2960-01(config-line)# transport input ssh
SW-C2960-01(config-line)# login local
SW-C2960-01(config-line)# exit
(با دستور transport input ssh اتصالات ورودی فقط به SSH محدود شده و Telnet بسته میشود. همچنین login local سوئیچ را مجبور میکند احراز هویت را بر اساس نام کاربری دیتابیس لوکال انجام دهد).
2. فعالسازی Port Security
با این دستور، سوئیچ مکآدرس دستگاه را یاد میگیرد (mac-address sticky) و اگر دستگاه ناشناسی متصل شود، برخورد میکند:
SW-C2960-01(config)# interface fastEthernet 0/1
SW-C2960-01(config-if)# switchport mode access
SW-C2960-01(config-if-range)# switchport port-security
SW-C2960-01(config-if)# switchport port-security maximum 1
SW-C2960-01(config-if)# switchport port-security mac-address sticky
SW-C2960-01(config-if)# switchport port-security violation shutdown
گام چهارم: راهاندازی DHCP Server، مسیریابی و ذخیرهسازی
در شرکتهای کوچک که روتر یا سرور مجزایی برای شبکه ندارند، سوئیچهای سیسکو میتوانند خودشان نقش DHCP Server را بازی کنند تا کامپیوترها و تلفنهای IP بهطور خودکار IP بگیرند.
۱. تعریف DHCP Pool برای VLAN 10
به عنوان مثال، برای کاربرانی که در VLAN 10 (شبکه اداری) هستند، یک Pool (استخر IP) تعریف میکنیم
SW-C2960-01(config)# ip dhcp pool OFFICE_POOL

SW-C2960-01(dhcp-config)# network 192.168.10.0 255.255.255.0

SW-C2960-01(dhcp-config)# default-router 192.168.10.254

SW-C2960-01(dhcp-config)# dns-server 8.8.8.8

SW-C2960-01(dhcp-config)# exit
۲. فعالسازی مسیریابی بین VLANها(Inter-VLAN Routing)
سوئیچهای 2960 عمدتاً سوئیچهای لایه ۲ هستند، اما برخی از مدلهای آنها (با سیستمعامل LAN Base) از مسیریابی پایه بین VLANها پشتیبانی میکنند. اگر مدل شما این قابلیت را دارد، با دستور زیر آن را فعال کنید تا شبکههای مختلف بتوانند در صورت نیاز با هم ارتباط داشته باشند
SW-C2960-01(config)# ip routing
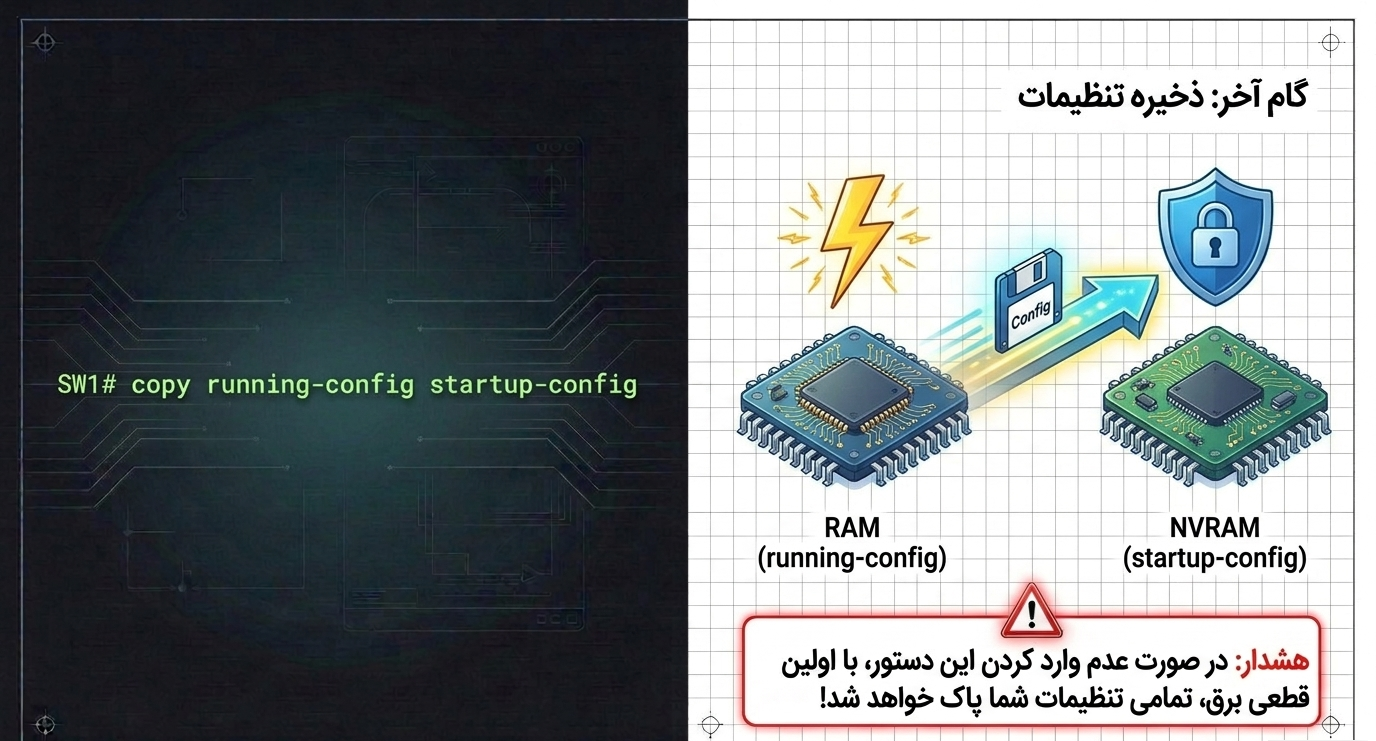
ذخیرهسازی نهایی تنظیمات (بسیار مهم!)
برای اینکه با قطع برق تنظیمات پاک نشود، آنها را از RAM به NVRAM منتقل کنید:
SW-C2960-01# copy running-config startup-config
یا استفاده از دستور کوتاه
SW-C2960-01# write memory
گام پنجم: تنظیمات زمان و تاریخ (NTP)
یکی از اشتباهات رایج مدیران شبکه، تنظیم نکردن ساعت سوئیچ است. اگر ساعت سوئیچ تنظیم نباشد، در صورت بروز حمله یا قطعی شبکه، لاگها (Logs) زمان اشتباهی را نشان میدهند و عیبیابی غیرممکن میشود. برای تنظیم ساعت به صورت دستی:
SW-C2960-01# clock set 14:30:00 20 Oct 2026
اگر سرور زمان (NTP) در شبکه دارید، سوئیچ را به آن متصل کنید:
SW-C2960-01(config)# ntp server 192.168.1.50
حالا با اضافه کردن این دو بخش (DHCP و تنظیم ساعت)، این آموزش به یک مرجع کامل و بینقص برای کانفیگ اولیه تبدیل شده است و هیچ مرحله جا افتادهای برای یک شرکت کوچک ندارد.
گام ششم: تنظیمات طلایی سیسکو (Best Practices) برای پایداری بیشتر
اگر میخواهید سوئیچ شما مانند یک شبکه Enterprise واقعی، ایمن و بینقص کار کند، مهندسان سیسکو سل انجام این ۳ تنظیم پیشرفته را به شدت توصیه میکنند:
1. جلوگیری از Loop شبکه با PortFast و BPDU Guard
روی پورتهایی که مستقیماً به کامپیوتر، پرینتر یا دوربین متصل میشوند (پورتهای Access)، حتماً قابلیت PortFast را فعال کنید تا پورت به محض اتصال کابل، بدون تاخیر روشن شود. همچنین فعال کردن BPDU Guard جلوی ایجاد لوپ (Loop) مخرب در شبکه را میگیرد:
SW-C2960-01(config)# interface range fastEthernet 0/1 - 24
SW-C2960-01(config-if-range)# spanning-tree portfast
SW-C2960-01(config-if-range)# spanning-tree bpduguard enable
SW-C2960-01(config-if-range)# exit
2. بهینهسازی محیط خط فرمان و خروج خودکار
برای جلوگیری از تداخل پیامهای سیستم با تایپ شما (logging synchronous) و همچنین قطع خودکار اتصال در صورت ۵ دقیقه بیکاری کاربر (exec-timeout)، خط کنسول و VTY را ایمن کنید:
SW-C2960-01(config)# line console 0
SW-C2960-01(config-line)# logging synchronous
SW-C2960-01(config-line)# exec-timeout 5 0
SW-C2960-01(config-line)# exit

SW-C2960-01(config)# line vty 0 15
SW-C2960-01(config-line)# logging synchronous
SW-C2960-01(config-line)# exec-timeout 5 0
SW-C2960-01(config-line)# exit
3. خاموش کردن پورتهای بلااستفاده (Blackhole)
اولین قانون امنیت فیزیکی در سیسکو این است: «هر پورتی که استفاده نمیشود باید خاموش باشد!» فرض کنید از ۲۴ پورت سوئیچ، پورتهای ۲۰ تا ۲۴ فعلاً خالی هستند:
SW-C2960-01(config)# interface range fastEthernet 0/20 - 24
SW-C2960-01(config-if-range)# shutdown
SW-C2960-01(config-if-range)# exit
سوالات متداول
برای تکمیل آموزش، در این بخش به سوالات پرتکرار و تخصصی مدیران شبکه درباره کانفیگ سوئیچ سیسکو پاسخ دادهایم:
۱. ویژگی Port Security روی چه پورتهایی قابل فعالسازی است؟ این قابلیت فقط روی پورتهای Access ایستا (Static Access) و پورتهای Trunk قابل پیادهسازی است. تعداد پیشفرض مکآدرسهای مجاز روی پورت نیز دقیقاً ۱ مکآدرس است که با دستور switchport port-security maximum قابل تغییر است.
۲. در صورت ورود مکآدرس غیرمجاز، سوئیچ چه واکنشی نشان میدهد (Violation Modes)؟ شما میتوانید ۳ نوع واکنش برای پورت سکیوریتی تعیین کنید:
-
حالت Protect: بستههای غیرمجاز را بیصدا حذف (Drop) میکند، اما هشداری نمیدهد.
-
حالت Restrict: بستهها را حذف کرده، شمارنده تخلف را بالا میبرد و پیام هشدار (Syslog) ارسال میکند.
-
حالت Shutdown (پیشفرض): به محض تخلف، پورت را کاملاً خاموش کرده و در وضعیت
err-disabledقرار میدهد. (در بعضی مدلها قابلیتshutdown vlanنیز وجود دارد که به جای کل پورت، فقط همان VLAN متخلف را خاموش میکند).
۳. چگونه پورتی که به حالت err-disabled رفته را دوباره روشن کنیم؟ برای روشن کردن پورتی که به دلیل تخلف خاموش شده است، باید وارد پورت شوید و ابتدا دستور shutdown و بلافاصله دستور no shutdown را اجرا کنید.
۴. چطور تنظیمات SSH را چک یا غیرفعال کنیم؟ برای مشاهده وضعیت فعال بودن سرور SSH از دستور show ip ssh استفاده کنید. اگر قصد داشتید کلیدهای RSA را حذف و SSH را به طور خودکار غیرفعال کنید، دستور crypto key zeroize rsa را در محیط کانفیگ وارد کنید.
سوئیچهای سری ۲۹۶۰ به پایان چرخه حیات خود (EOL) رسیدهاند. اگر شبکه شما مدام با کندی روبرو است، پیشنهاد میکنیم مقاله ارتقا از 2960 به کاتالیست 9200 را حتماً مطالعه کنید.
برای دریافت پیشفاکتور ، مشاوره تخصصی و استعلام قیمت انواع سوئیچ شبکه سازمانی، همین امروز با کارشناسان فروش در سیسکو سل در ارتباط باشید.