کانفیگ سوئیچ سیسکو: از پیکربندی اولیه تا عیب یابی و امنیت

تصور کنید در حال مدیریت یک شبکه حساس سازمانی هستید و ناگهان سوئیچ لایه دسترسی شما در یک حلقه بوت بیپایان (Boot Loop) گیر میکند و کل شبکه قطع میشود! آیا میدانستید که بیشتر این خرابیهای به ظاهر پیچیده، نیاز به تعمیرات سختافزاری پرهزینه ندارند و تنها با شناخت دقیق مراحل بوت و چند دستور ساده در محیط مانیتور رام (ROMMON) قابل حل هستند؟ ما در تیم فنی سیسکو سل روزانه با تماسهای متعددی درباره خرابی تجهیزات شبکه مواجه میشویم. در این مقاله آموزشی، یاد میگیرید که چگونه سوئیچ خود را از پایه کانفیگ کنید، در مواقع اضطراری آن را از حالت کرش نجات دهید و با ابزارهای قدرتمندی مانند SSH و Port Security، سدی نفوذناپذیر در برابر هکرها بسازید.
مراحل بوت سوییچ و بازیابی از حالت کرش
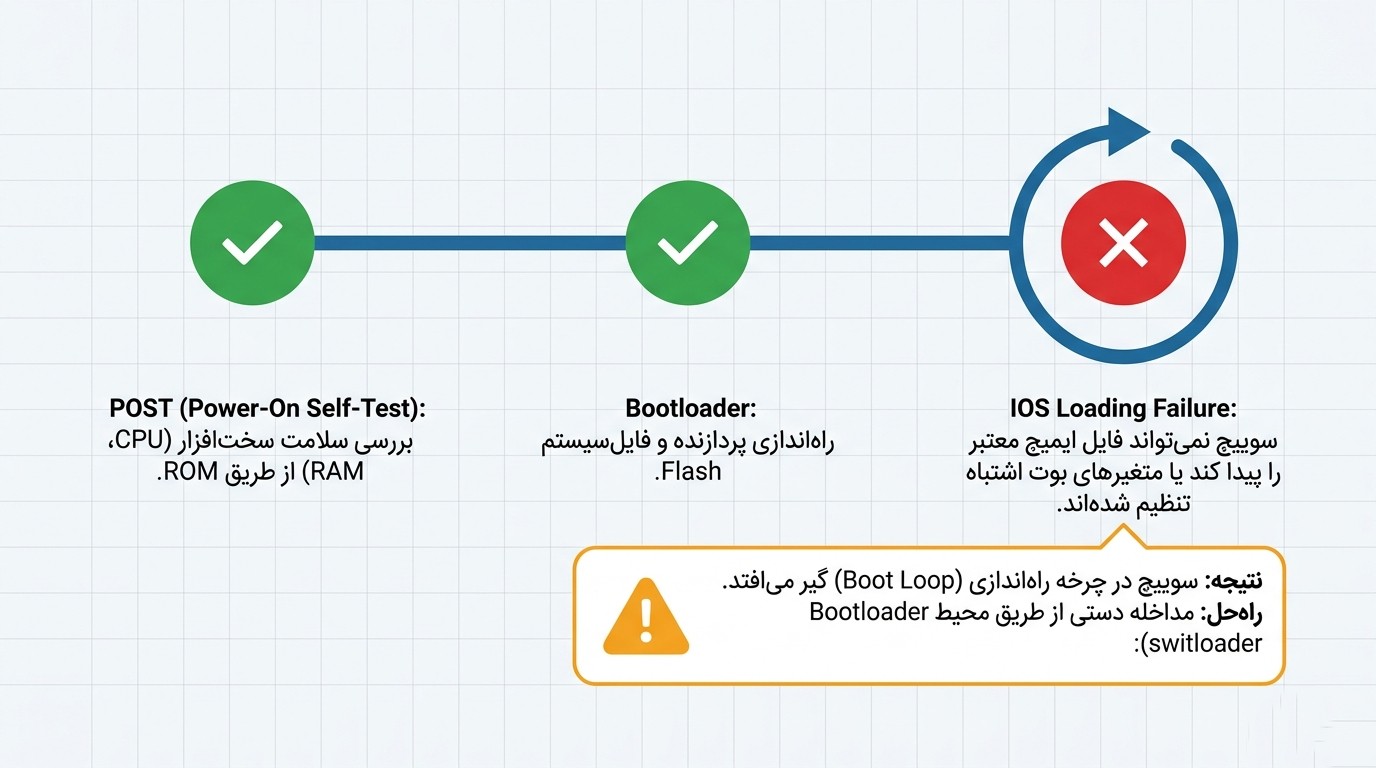
هنگامی که یک سوییچ شبکه سیسکو روشن میشود، یک توالی مشخص را برای بالا آمدن طی میکند:
-
تست خودکار سختافزار (POST): این برنامه که در حافظه ROM قرار دارد، سلامت پردازنده، حافظه RAM و پورتها را بررسی میکند.
-
اجرای بوتلودر (Boot Loader): بوتلودر نیز در ROM قرار دارد و بلافاصله پس از POST اجرا میشود. این برنامه بخشهای اولیه پردازنده و سیستم فایل فلش (Flash File System) را مقداردهی اولیه میکند.
-
یافتن و بارگذاری IOS: بوتلودر به سراغ متغیر محیطی
BOOTمیرود تا مسیر فایل سیستمعامل (IOS) را پیدا کند. اگر این متغیر تنظیم نشده باشد، تمام حافظه فلش را برای پیدا کردن یک فایل اجرایی جستجو میکند و در صورت پیدا کردن، آن را روی RAM بارگذاری و اجرا مینماید. -
اجرای تنظیمات (Startup-Config): پس از بالا آمدن سیستمعامل، فایل تنظیمات ذخیرهشده در NVRAM اجرا میشود.
اگر سوییچ بالا نیامد چه کنیم؟
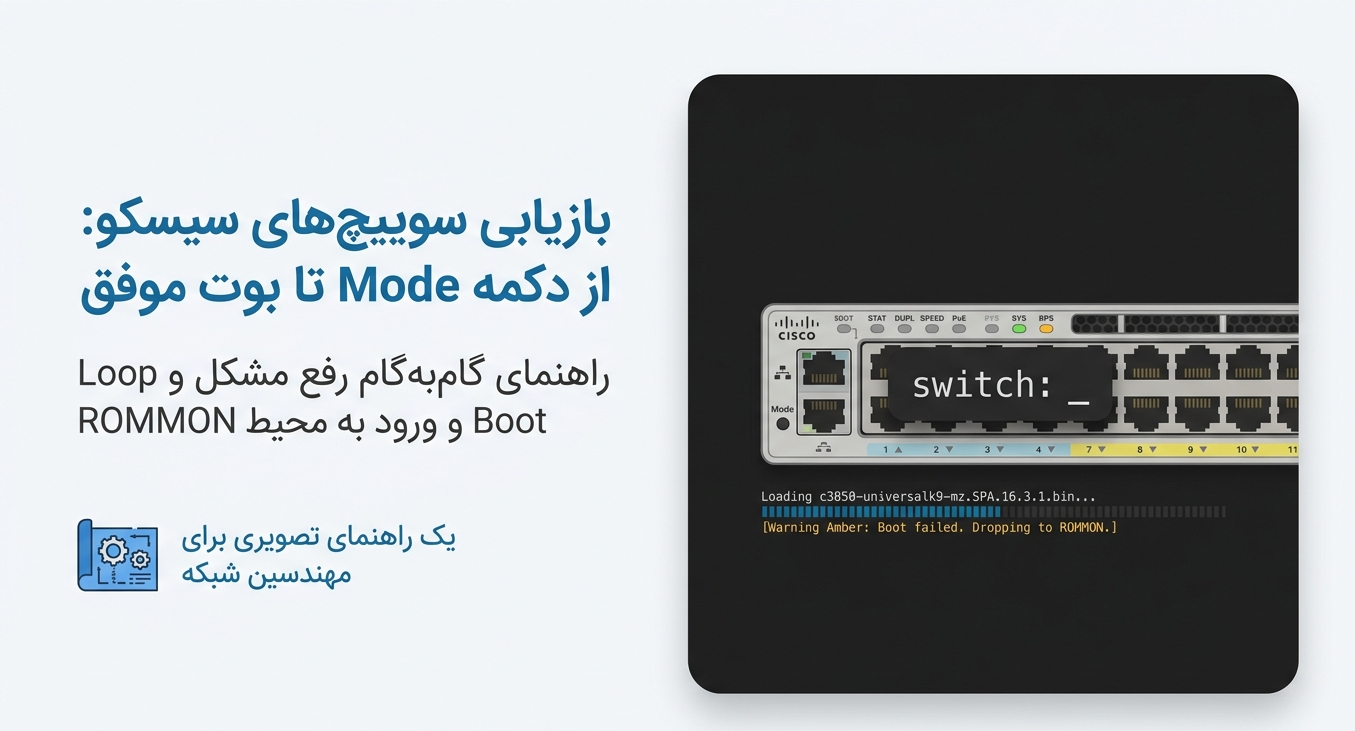
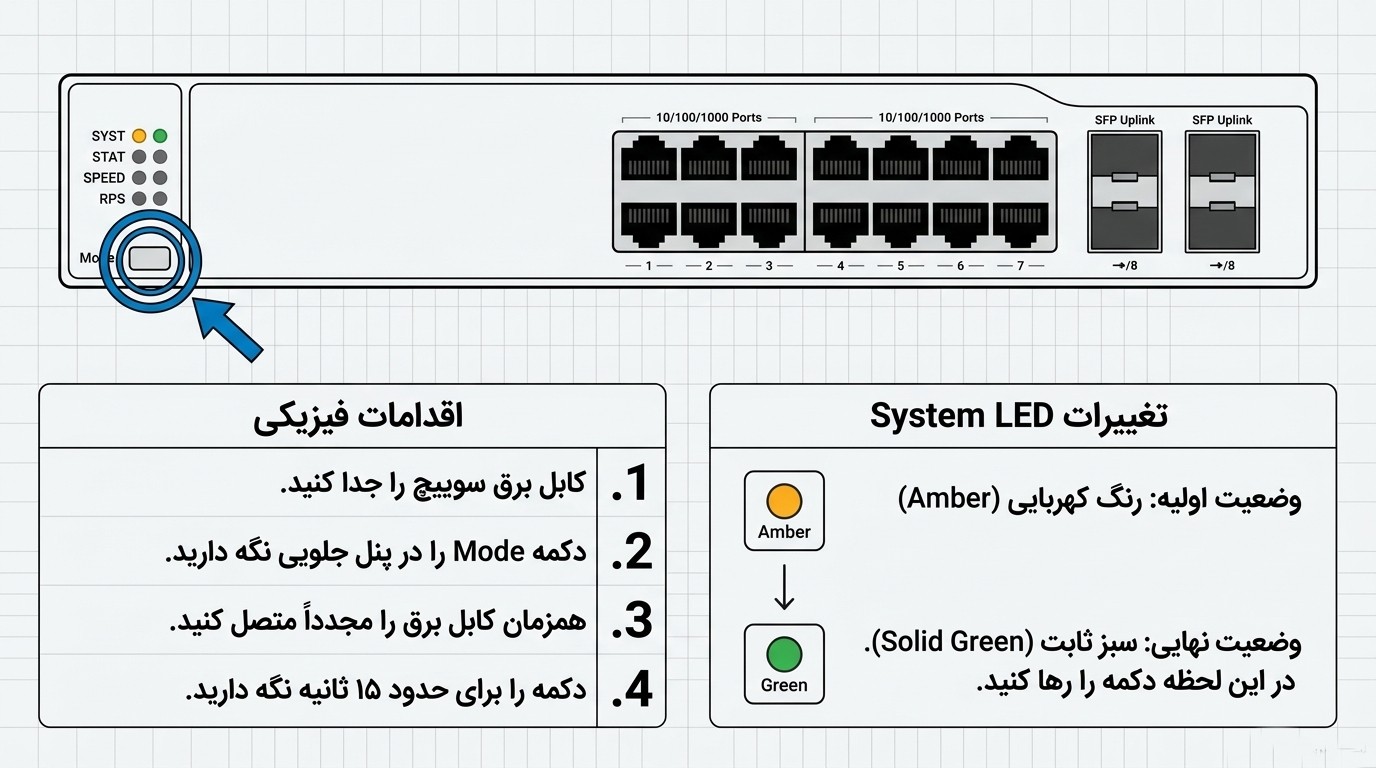
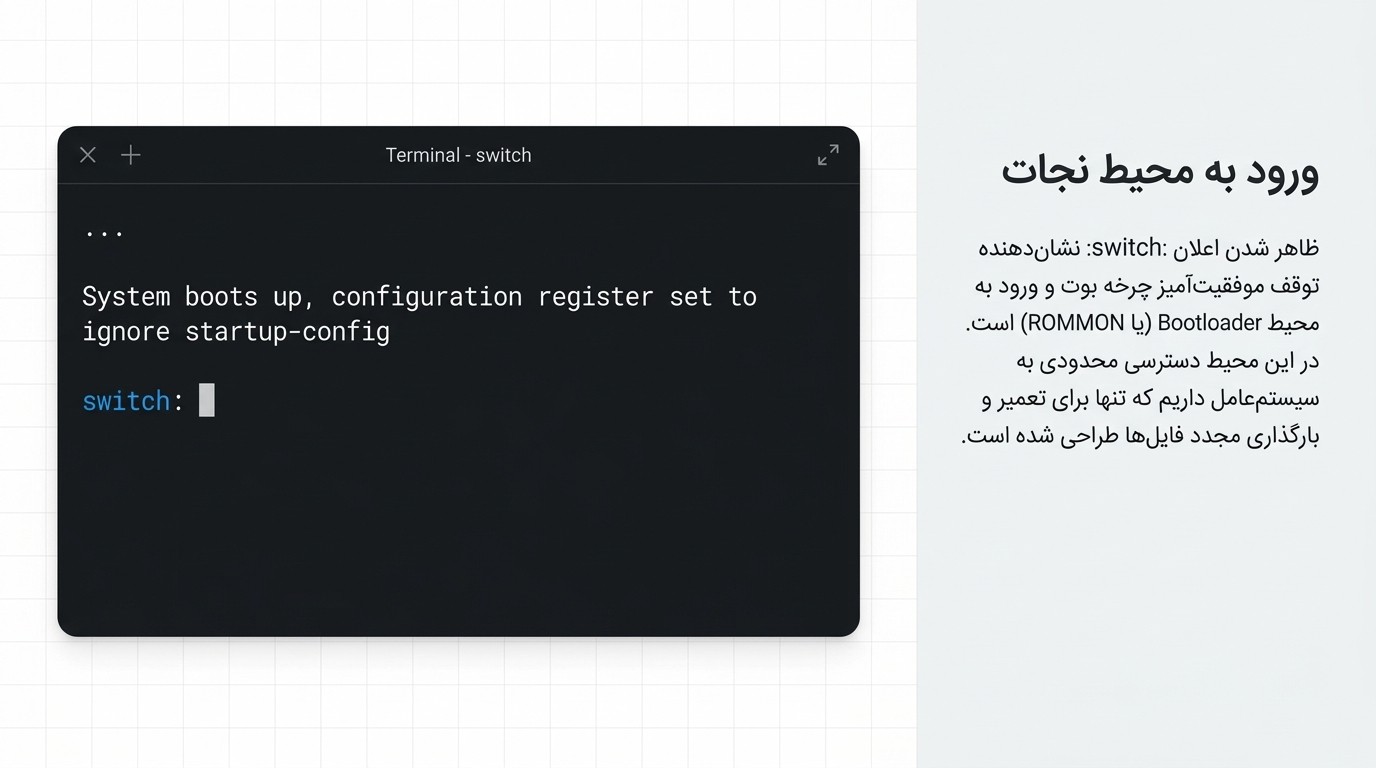
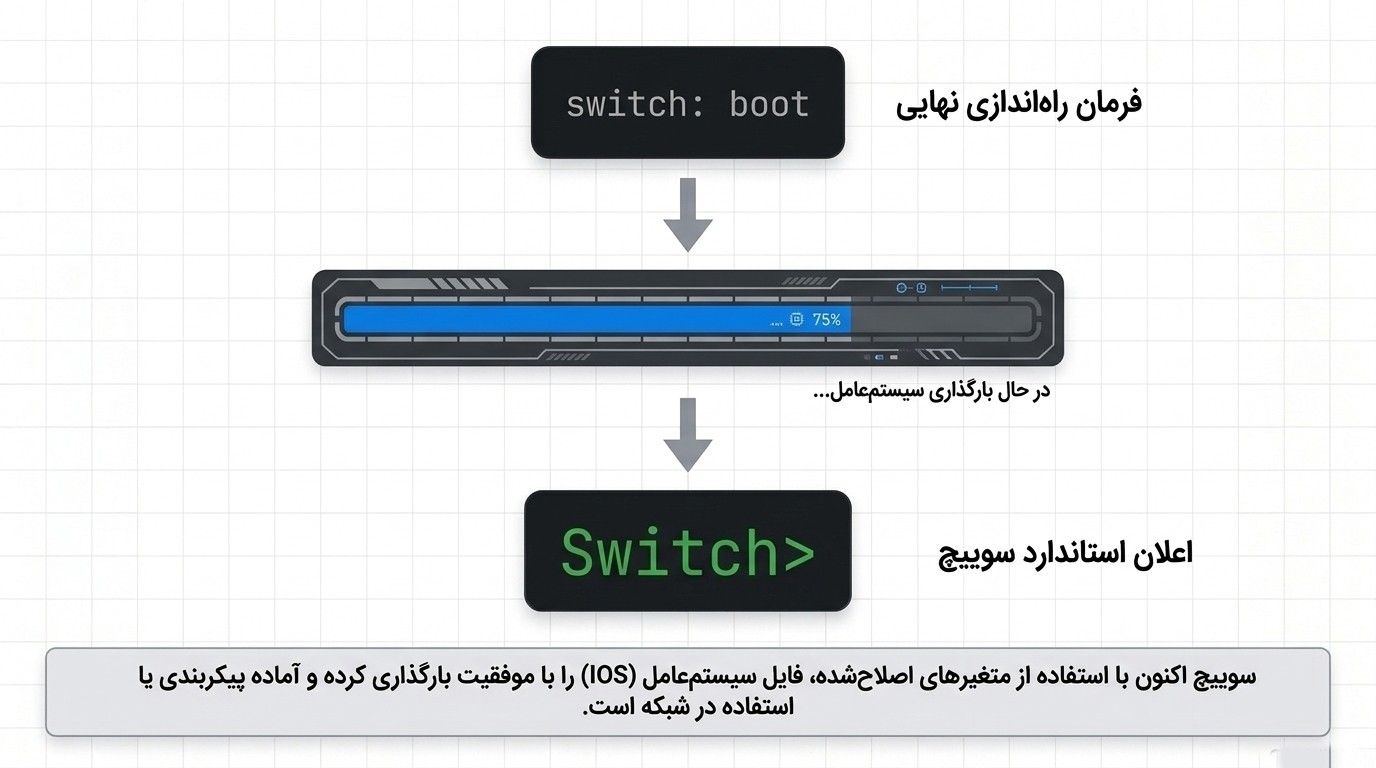
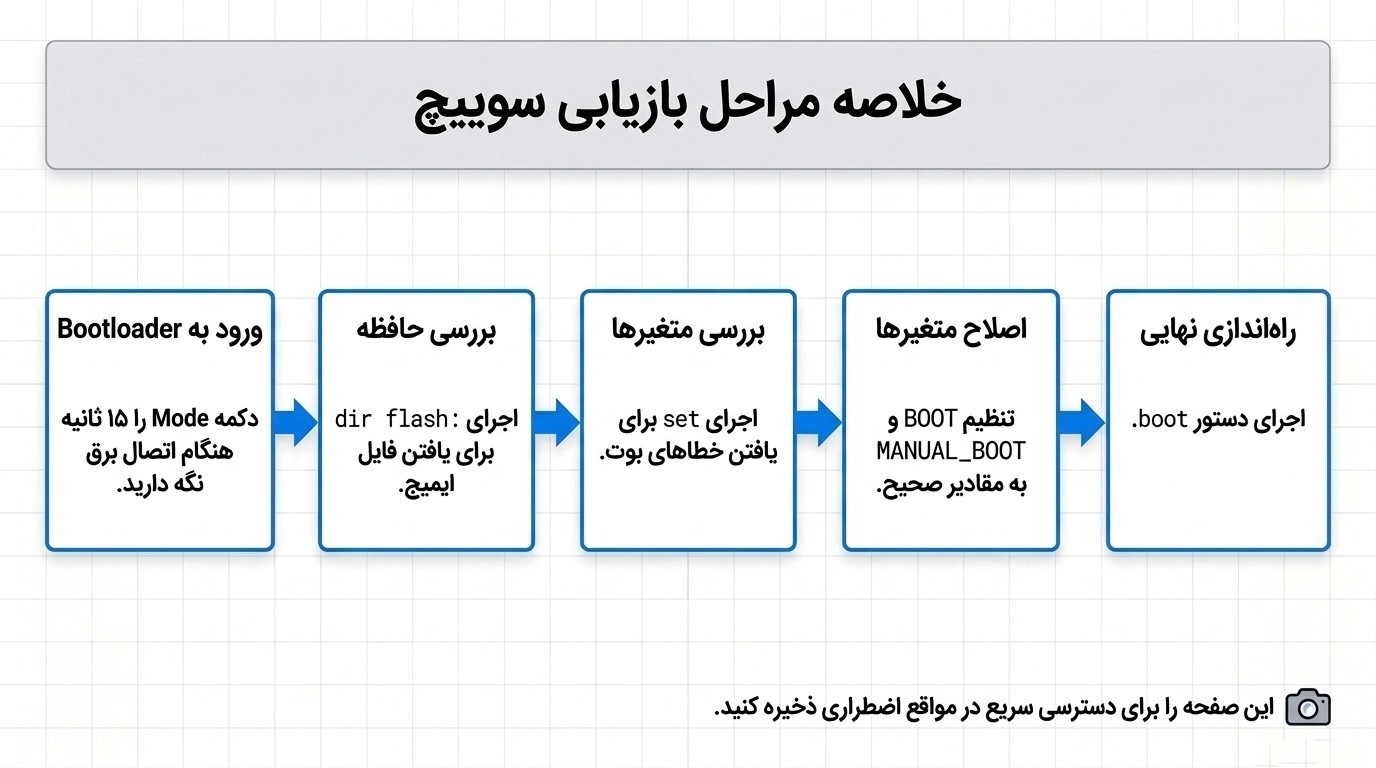
اگر فایل سیستمعامل خراب یا مفقود شده باشد، سوییچ با پرامپت switch: (محیط ROMMON) بالا میآید. همچنین با نگه داشتن دکمه Mode روی بدنه سوییچ به مدت ۱۰ تا ۱۵ ثانیه در زمان روشن شدن، میتوانید به صورت دستی وارد این محیط محدود شوید.
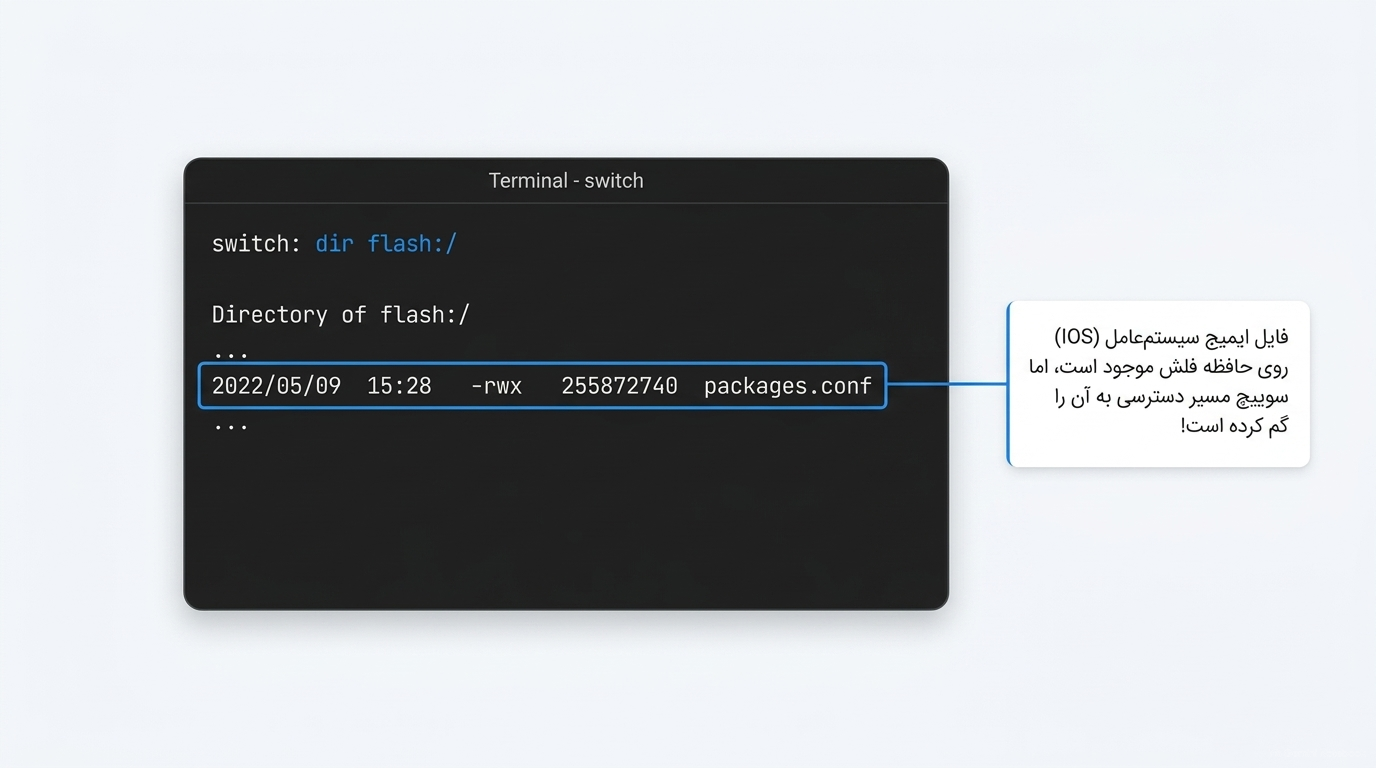
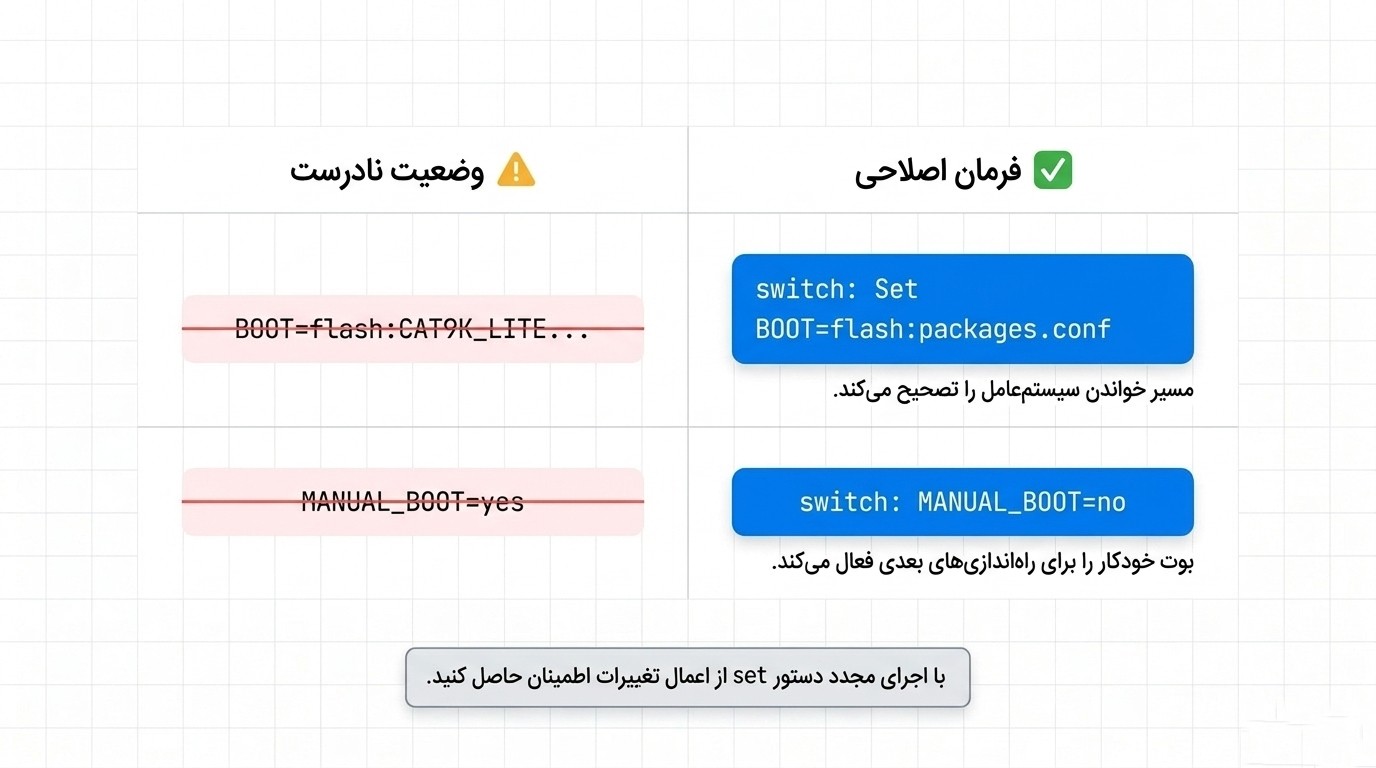
برای مثال، در سوییچهای سری کاتالیست 9300L، گاهی به دلیل تنظیم نادرست متغیر بوتی به نام MANUAL_BOOT روی حالت yes یا اشاره متغیر BOOT به فایل نادرستی (مانند CAT9k_LITE به جای packages.conf)، دستگاه در حلقه بوت گیر میکند. برای رفع این مشکل در پرامپت بوتلودر دستورات زیر را وارد میکنیم:
switch: set BOOT=flash:packages.conf
switch: MANUAL_BOOT=no
switch: boot
در صورتی که کل سیستمعامل پاک شده باشد، میتوان با استفاده از قابلیت نصب اضطراری (emergency-install) از طریق یک سرور TFTP و با تنظیم IP موقت در محیط ROMMON، سیستمعامل سالم را مجدداً نصب کرد:
switch: set IP_ADDR 192.0.2.123/255.255.255.0
switch: set DEFAULT_ROUTER 192.0.2.1
switch: emergency-install tftp://192.0.2.1/cat3k_image.bin
نکته کاربردی (Best Practice): در هنگام انتقال فایلهای حجیم در محیط مانیتور، میتوانید سرعت خط کنسول را به حداکثر سرعت یعنی 115200 افزایش دهید (
set BAUD 115200) تا زمان انتقال کاهش یابد و سرعت نرمافزار شبیهساز (مانند PuTTY) را نیز با آن مطابقت دهید. اما به یاد داشته باشید: پس از اتمام کار، حتماً سرعت را با دستورset BAUD 9600به حالت استاندارد برگردانید؛ در غیر این صورت پس از ریبوت سوییچ، خروجی کنسول کاملاً ناخوانا خواهد شد!
🛑 آیا سوئیچ سازمان شما مدام قطعی دارد و از رده خارج شده است؟ تجهیزات فرسوده (مثل سریهای قدیمی 2960) پاشنه آشیل شبکه شما هستند. برای مشاوره، ارتقاء شبکه و دریافت پیشفاکتور تجهیزات جدید (با گارانتی پاسخگو و صدور فاکتور رسمی) همین حالا با مهندسین ما در سیسکو سل تماس بگیرید.
کانفیگ اولیه و مدیریت پایه سوییچ
برای اینکه بتوانیم یک سوییچ را از راه دور مدیریت کنیم، باید برای آن یک آدرس IP، سابنت ماسک و دروازه پیشفرض (Default Gateway) تنظیم کنیم. از آنجایی که سوییچ لایه ۲ پورت فیزیکی با قابلیت پذیرش IP مستقیم ندارد، این آدرس را روی یک اینترفیس مجازی سوییچ (SVI) تنظیم میکنیم.
به طور پیشفرض، اینترفیس مدیریتی روی VLAN 1 قرار دارد. اما طبق اصول امنیتی، همواره توصیه میشود از یک VLAN اختصاصی (مثلاً VLAN 99) برای کارهای مدیریتی استفاده کنید تا ترافیک کاربران عادی از ترافیک مدیریتی جدا شود:
S1# configure terminal
S1(config)# interface vlan 99
S1(config-if)# ip address 172.17.99.11 255.255.255.0
S1(config-if)# no shutdown
S1(config-if)# exit
S1(config)# ip default-gateway 172.17.99.1
عیبیابی لایه ۱ و ۲ (چراغها و اتصالات)
-
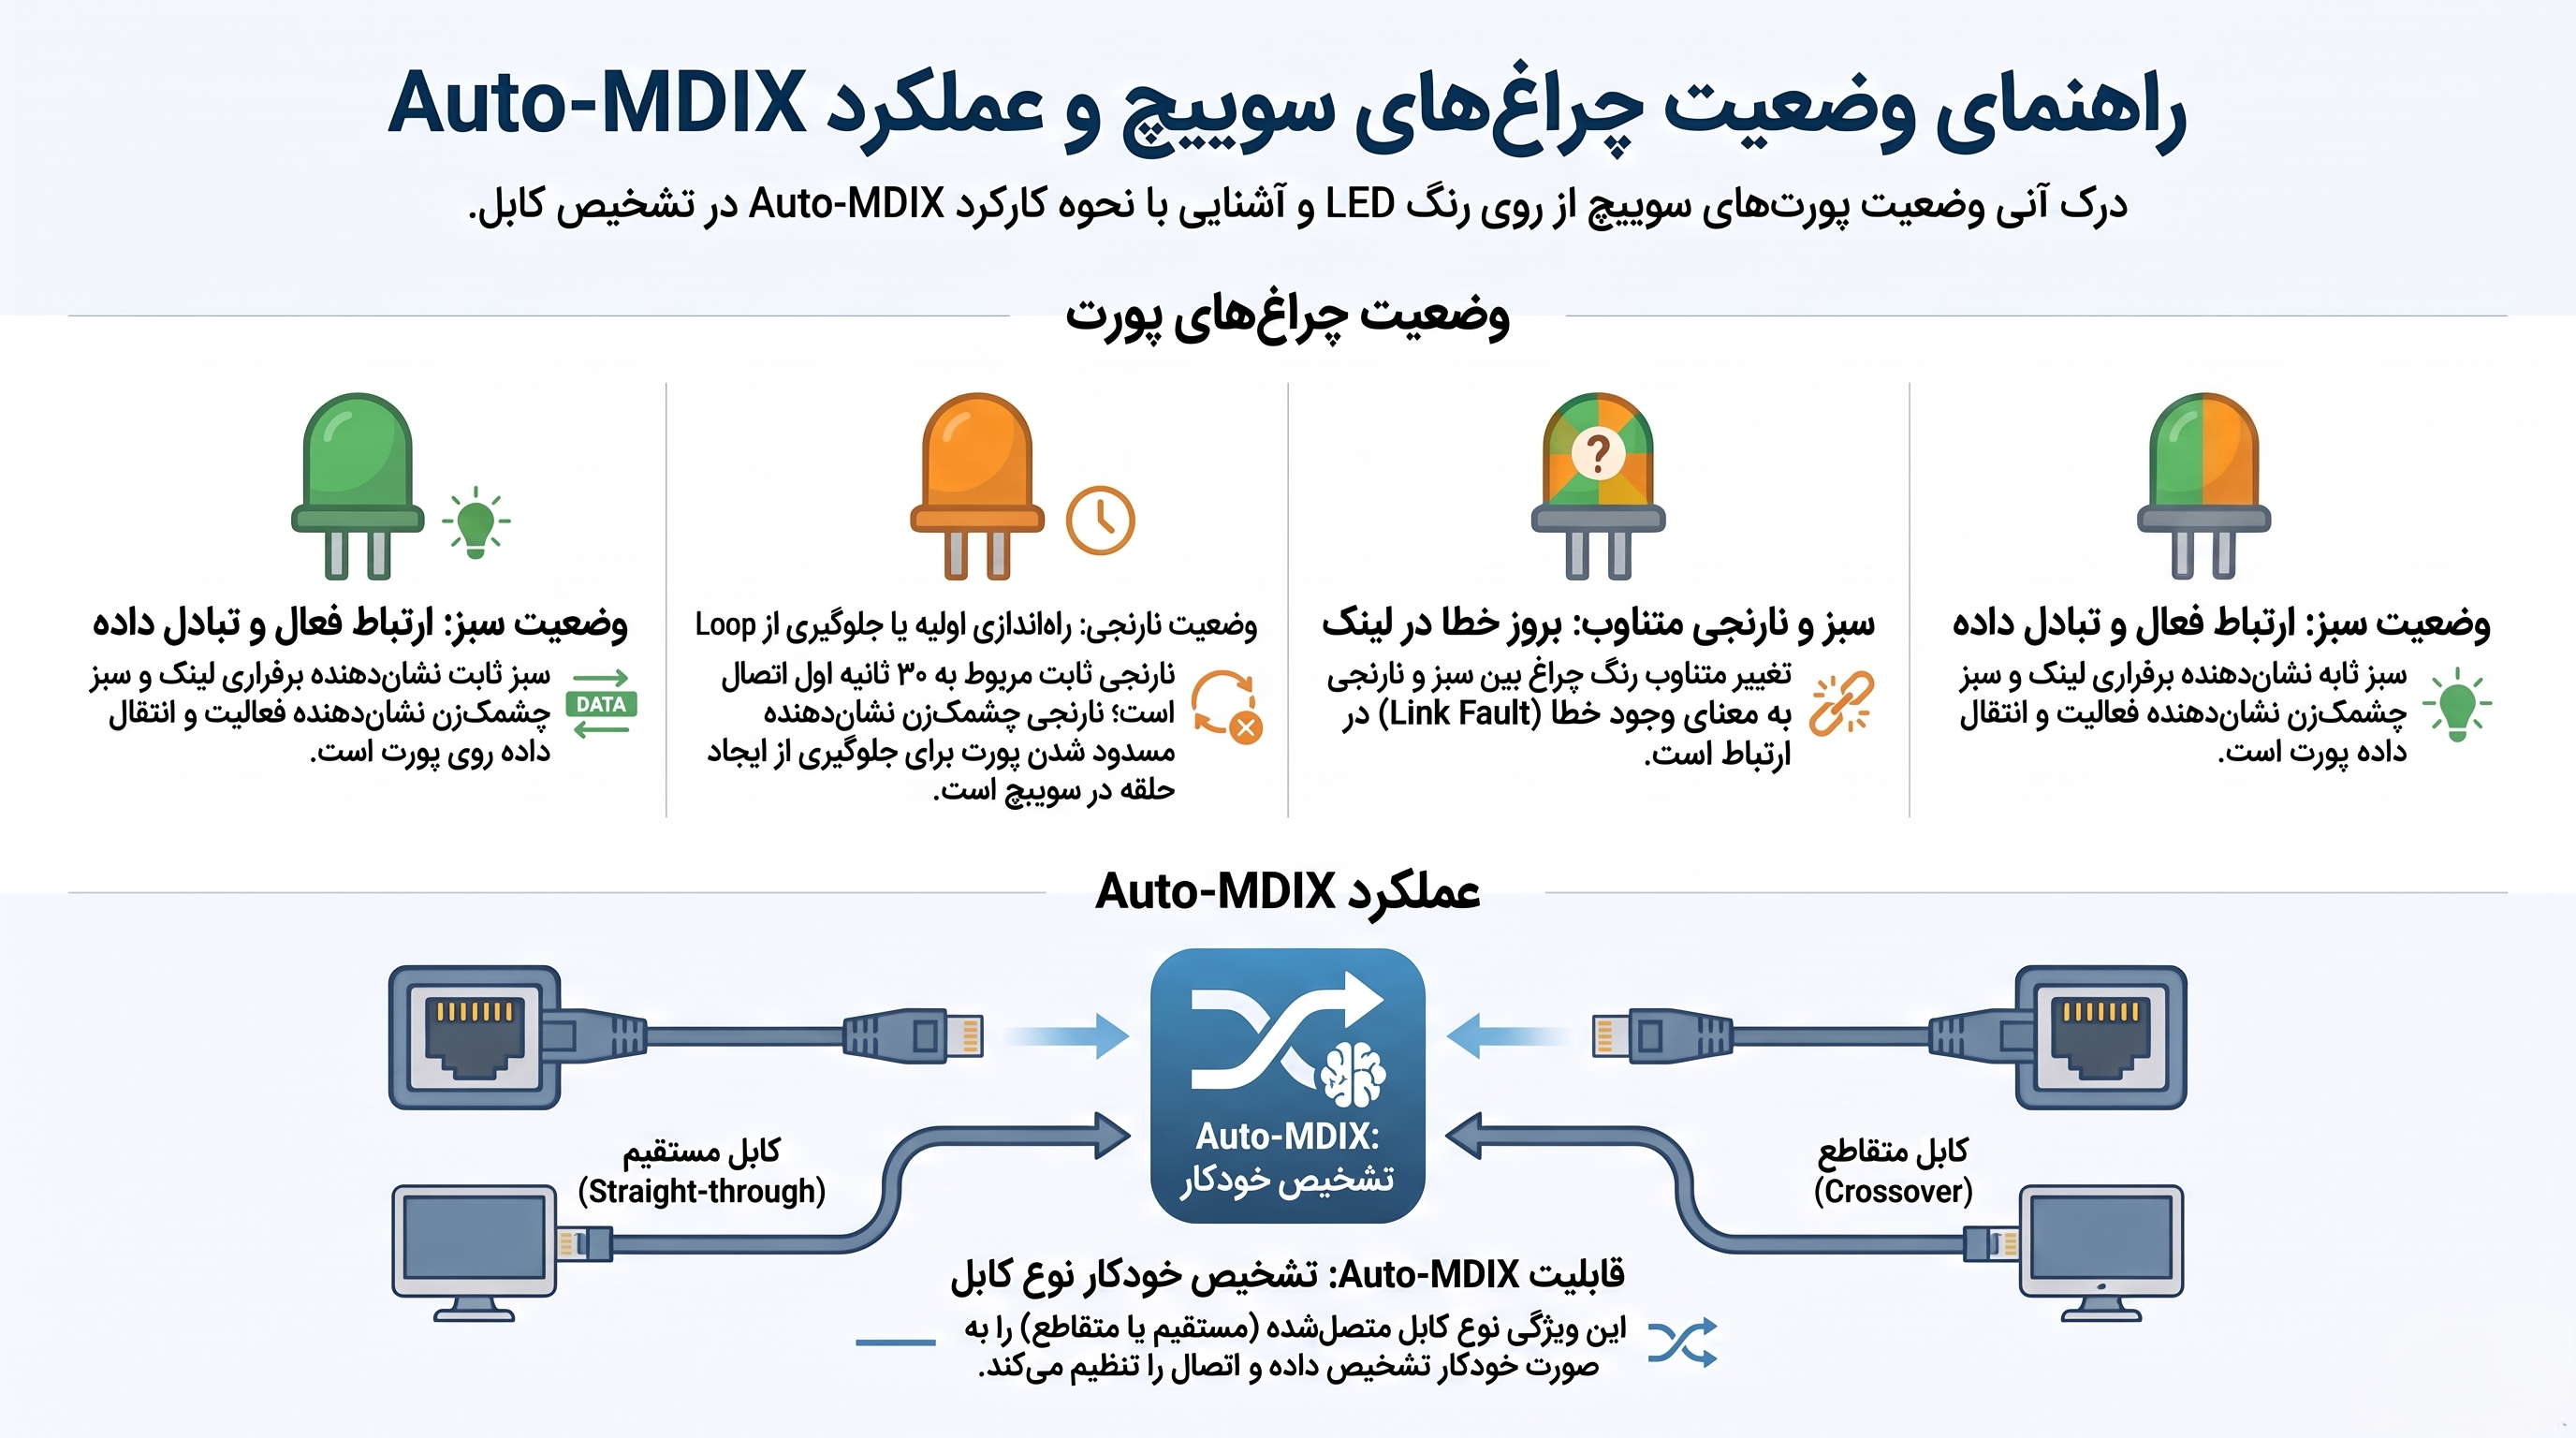
وضعیت LEDها: پورتهای سوییچ دارای چراغهای راهنما هستند. رنگ سبز ثابت نشاندهنده برقراری لینک، سبز چشمکزن نشاندهنده تبادل داده، و نارنجی (Amber) معمولاً نشاندهنده این است که پورت موقتاً برای جلوگیری از ایجاد لوپ (به کمک پروتکل STP) مسدود شده است.
-
تنظیمات دوپلکس و سرعت: اگرچه اکثر تجهیزات مدرن از حالت خودکار (Auto) استفاده میکنند، اما ناهمخوانی سرعت یا دوپلکس در دو طرف لینک میتواند باعث افت شدید سرعت یا قطع ارتباط شود. با دستور
show interfacesمیتوانید این پارامترها را بررسی کنید. -
قابلیت Auto-MDIX: این ویژگی به پورت اجازه میدهد نوع کابل متصل شده (مستقیم یا کراس) را تشخیص داده و خود را با آن تطبیق دهد. برای کارکرد درست این قابلیت، سرعت و دوپلکس پورت حتماً باید روی حالت auto تنظیم شده باشند.
امنیت سوییچ: غیرفعالسازی پورتها و راهاندازی SSH
یکی از بزرگترین اشتباهات مدیران شبکه، رها کردن پورتهای بدون استفاده سوییچ در حالت فعال است. هر پورت فعالِ بدون استفاده، یک درگاه ورود بالقوه برای مهاجمان فیزیکی است. بهترین کار، خاموش کردن این پورتها با دستور shutdown است:
S1(config)# interface range fastethernet 0/4 - 7
S1(config-if-range)# shutdown
چرا Telnet را باید برای همیشه فراموش کنیم؟ پروتکل قدیمی Telnet تمامی اطلاعات از جمله نام کاربری و رمز عبور شما را به صورت متن آشکار (Plaintext) روی شبکه ارسال میکند که به راحتی توسط ابزارهایی مثل Wireshark قابل شنود است. جایگزین امن آن، SSH (Secure Shell) است که کل مسیر ارتباطی را رمزنگاری میکند.
مراحل گامبهگام راهاندازی SSH ورژن ۲ با تنظیمات امنیتی تکمیلی:
-
بررسی سیستمعامل: مطمئن شوید نسخه IOS سوییچ از رمزنگاری پشتیبانی میکند (وجود عبارت
k9در نام فایل سیستمعامل). -
تنظیم نام دامنه: برای تولید کلید رمزنگاری الزامی است.
-
تولید جفتکلید RSA: ایجاد کلیدهایی با طول حداقل ۱۰۲۴ بیت.
-
تعریف کاربر محلی: تعریف نام کاربری و پسوردی امن برای ورود.
-
پیکربندی خطوط مجازی (VTY): محدود کردن دسترسی فقط به SSH و اعمال محدودیت زمانی.
S1(config)# ip domain-name cisco.com
S1(config)# crypto key generate rsa
... (انتخاب طول کلید در مدولوس: 1024 یا 2048)
S1(config)# username admin secret ccna
S1(config)# line vty 0 15
S1(config-line)# transport input ssh
S1(config-line)# login local
S1(config-line)# exit
S1(config)# ip ssh version 2
S1(config)# ip ssh time-out 60
S1(config)# ip ssh authentication-retries 3
نکته امنیتی: دو دستور آخر باعث میشوند اگر کاربر ۶۰ ثانیه فعالیتی نداشت اتصال قطع شود و همچنین بیش از ۳ بار نتواند رمز را اشتباه وارد کند (جلوگیری از حملات Brute-Force).
تامین امنیت فیزیکی با Port Security در سوئیچ سیسکو
امنیت پورت به ما این امکان را میدهد که تعداد مکآدرسهای (MAC Addresses) مجاز برای ارسال ترافیک روی یک پورت فیزیکی سوییچ را محدود کنیم (به طور پیشفرض حداکثر ۱ آدرس).
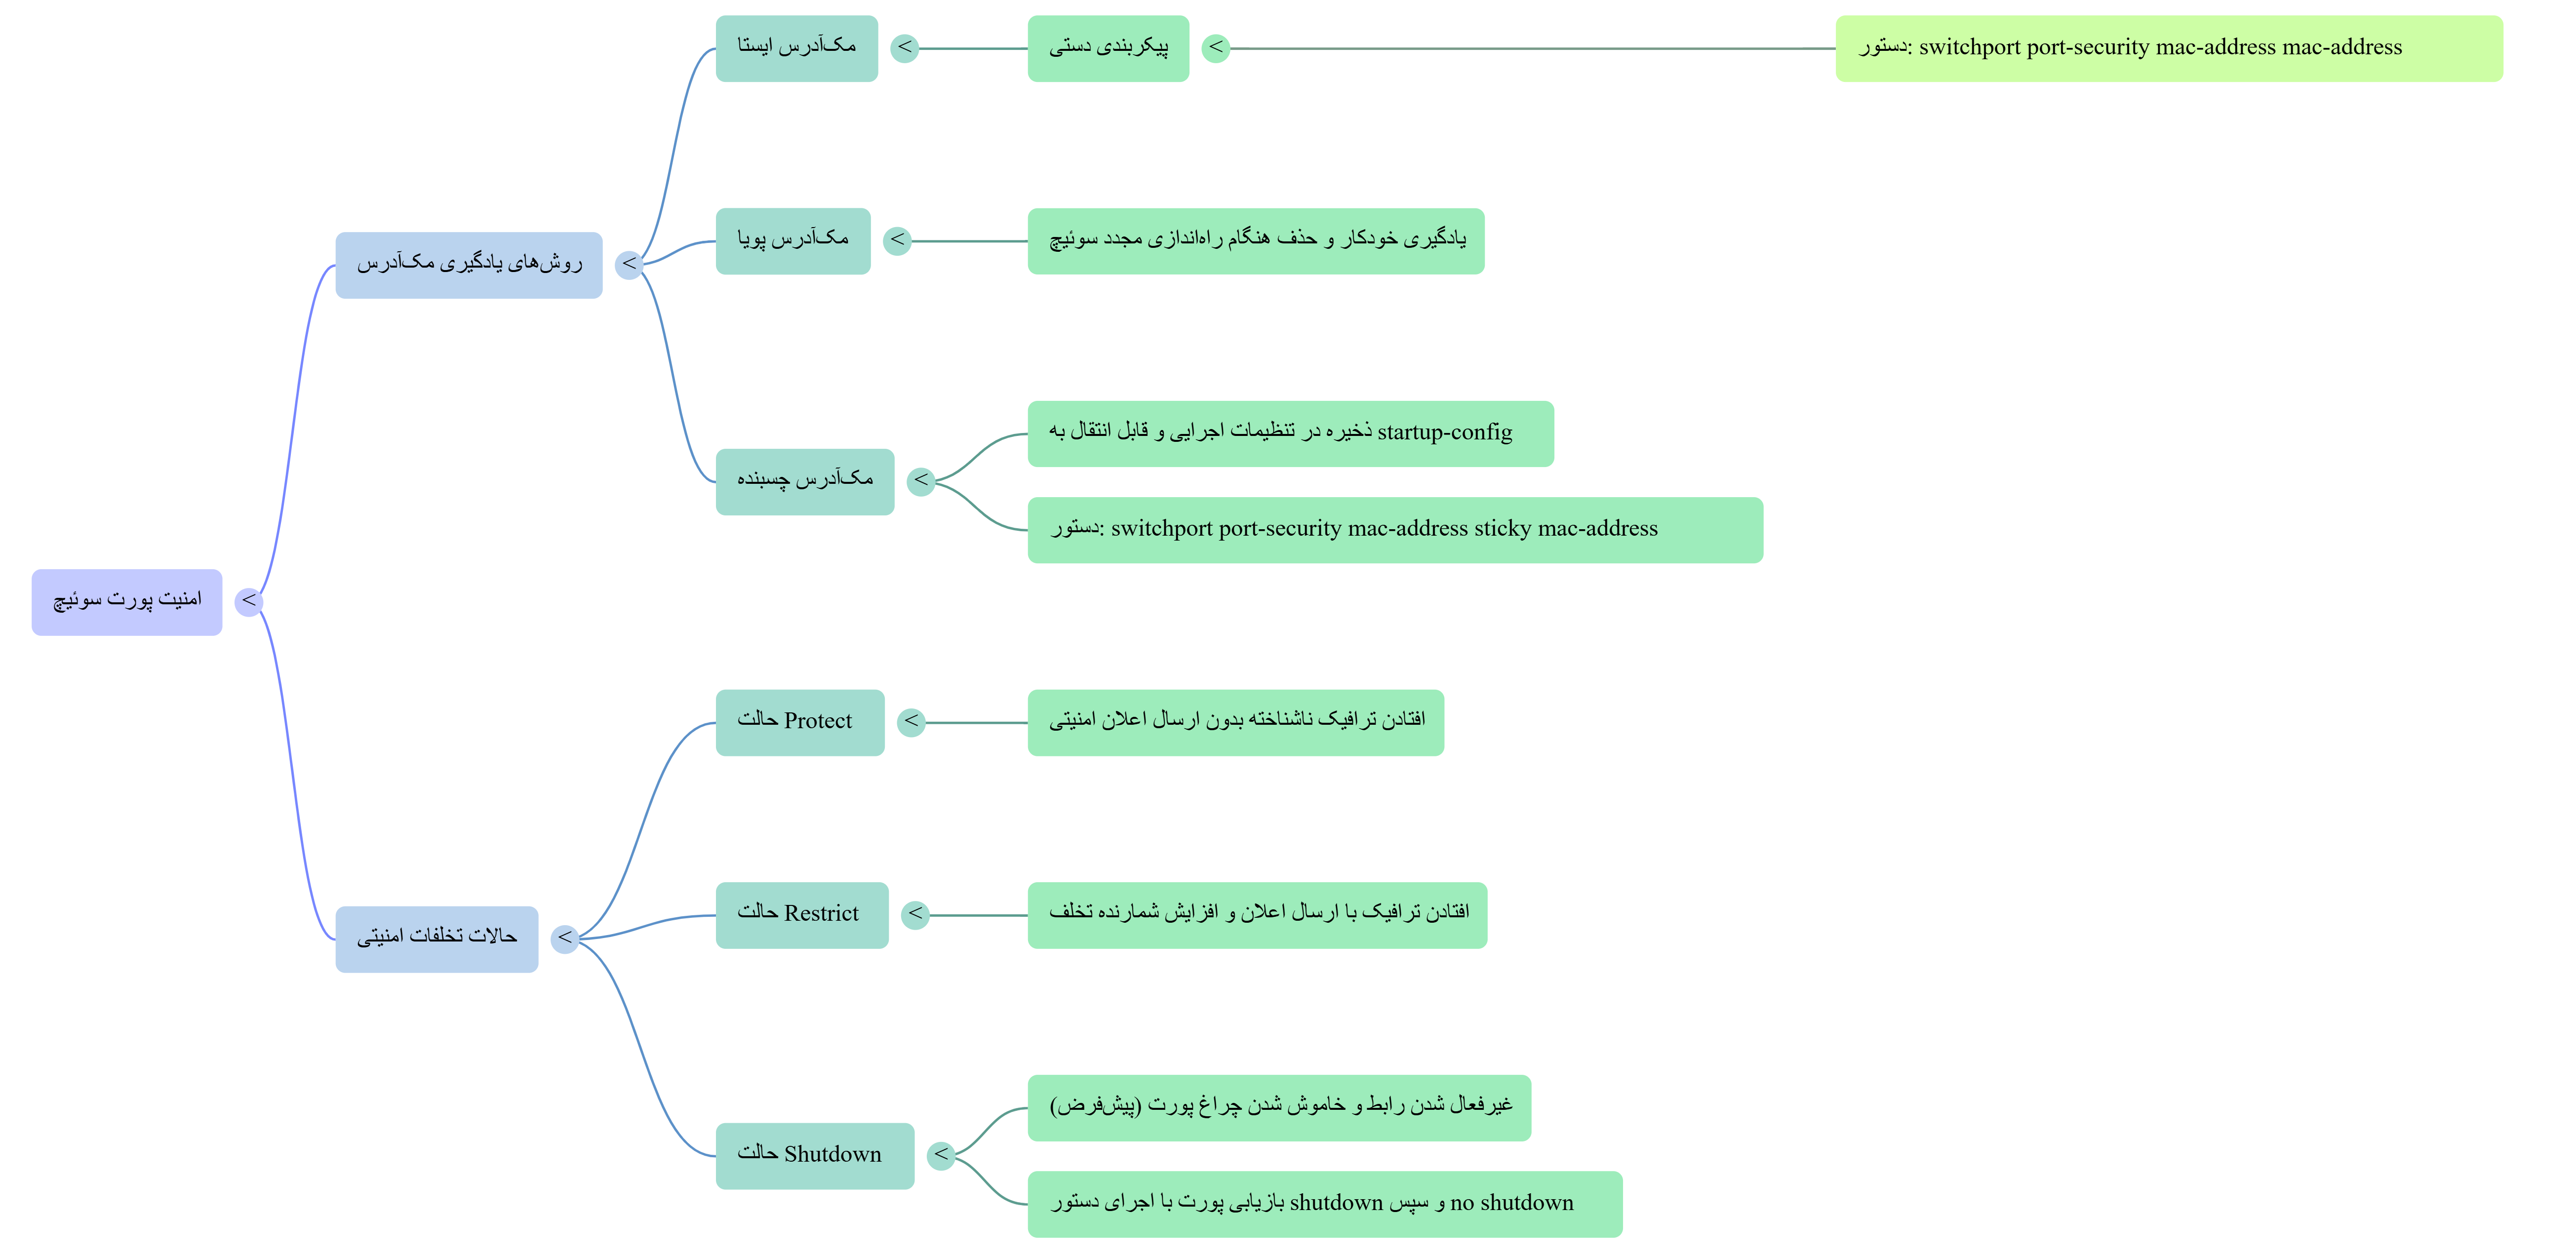
روشهای ثبت مکآدرسهای مجاز:
-
ایستا (Static): آدرس مک به صورت دستی روی اینترفیس ست میشود.
-
پویا (Dynamic): سوییچ اولین آدرس مک متصل شده را یاد میگیرد اما با ریستارت شدن، این آدرس پاک میشود.
-
چسبنده (Sticky): سوییچ آدرسها را به صورت پویا یاد میگیرد و آنها را به
Running-Configاضافه میکند. با ذخیره تنظیمات، این آدرسها پس از ریستارت نیز ثابت میمانند.
S1(config)# interface fastethernet 0/19
S1(config-if)# switchport mode access
S1(config-if)# switchport port-security
S1(config-if)# switchport port-security maximum 10
S1(config-if)# switchport port-security mac-address sticky
نکته بسیار مهم: پیش از زدن دستور
switchport port-security، حتماً باید حالت پورت را به صورت دستی روی حالت اکسس (switchport mode access) قرار دهید، در غیر این صورت با خطا مواجه خواهید شد.
حالات برخورد با نقض امنیتی (Violation Modes): وقتی دستگاهی با مکآدرس غیرمجاز به پورت وصل شود، سوییچ یکی از سه رفتار زیر را بروز میدهد:
-
Protect (حفاظت): فریمهای غیرمجاز بدون اطلاعرسانی حذف میشوند. پورت روشن میماند.
-
Restrict (محدودسازی): فریمها حذف میشوند، پیام امنیتی (Syslog) صادر شده و شمارنده خطا افزایش مییابد.
-
Shutdown (خاموشی - پیشفرض): پورت فوراً خاموش شده و در وضعیت قرمز لایه ۲ یعنی
err-disabledقرار میگیرد.
چگونه پورت مسدود شده (Error-Disabled) را دوباره فعال کنیم؟
اگر پورتی به دلیل Violation خاموش شد، ابتدا کابل دستگاه غیرمجاز را جدا کنید.
-
روش دستی: باید وارد تنظیمات آن اینترفیس شده، یکبار پورت را خاموش (
shutdown) و سپس مجدداً روشن (no shutdown) کنید. -
روش خودکار (حرفهای): میتوانید سوییچ را طوری تنظیم کنید که پس از مدت زمان مشخصی (مثلاً ۳۰۰ ثانیه) پورت را به طور خودکار از حالت مسدودی خارج کند:
S1(config)# errdisable recovery cause psecure-violation
S1(config)# errdisable recovery interval 300
خلاصه و ارزیابی
-
ترتیب بوت سوییچ: شامل چهار مرحله اصلی POST، اجرای بوتلودر، بارگذاری IOS از Flash و در نهایت اجرای تنظیمات ذخیرهشده است.
-
نجات سوییچ در ROMMON: در صورت خرابی سیستمعامل، با استفاده از دکمه Mode و پرامپت
switch:میتوان فایلهای سیستمعامل را از فلش یا سرور TFTP بازیابی کرد. -
مدیریت شبکه لایه ۲: برای دسترسی مدیریتی از راه دور، آدرسدهی IP روی اینترفیس SVI انجام شده و برای امنیت بیشتر از VLAN مجزا (غیر از VLAN 1) استفاده میشود.
-
امنیت فیزیکی پورتها: غیرفعالسازی پورتهای آزاد با دستور
shutdownو پیکربندی Port Security با حالتهای مناسب نقض امنیت، اولین خط دفاعی شماست. -
ارتباط امن مدیریتی: پروتکل ناامن Telnet باید با استفاده از کلیدهای رمزنگاری قوی RSA و پروتکل SSH ورژن ۲ جایگزین شود.
تسلط بر ترتیب بوت سوئیچ، نجات دستگاه در محیط ROMMON، اختصاص IP مدیریتی امن، و راهاندازی Port Security و SSH، خط دفاعی شبکه سازمان شما را تشکیل میدهند. اگر با وجود تمام این مراحل عیبیابی، [سوئیچ 24 پورت سیسکو] یا 48 پورت شما همچنان با اختلال مواجه است، احتمالاً عمر مفید سختافزار به پایان رسیده است.
برای خرید تجهیزات اکتیو شبکه با ضمانت اصالت کالا، مشاوره فنی رایگان و استعلام قیمت سوئیچ سیسکو با کارشناسان فروش سیسکو سل (Cisco Sell) در ارتباط باشید.
شبکه شما، قلب تپنده کسبوکار شماست؛ آن را به دست متخصصان بسپارید!
چکلیست و سوالات متداول دستورات پایه سوئیچ سیسکو
برای مرور سریع مفاهیم امنیتی و پیکربندی سوئیچها، موارد زیر را به خاطر بسپارید:
-
پیکربندی Domain Name: برای پیکربندی domain name از دستور
ip domain-name <domain-name>(مثلاًip domain-name cisco.com) استفاده میشود. -
پشتیبانی از SSH: پیش از اجرای دستور
crypto key generate rsa، حتماً باید یک IP domain name معتبر تنظیم شود. -
تولید کلید RSA: برای تولید کلید RSA و پشتیبانی از SSH دستور
crypto key generate rsaکاربرد دارد. -
ساختار کلید RSA: کلید عمومی در RSA از modulus و public exponent تشکیل شده است.
-
ارتقاء نسخه SSH: تنظیم SSH به نسخه ۲ روی دستگاه Cisco با دستور
ip ssh version 2انجام میشود. -
امنیت خطوط VTY: برای اینکه روی خطوط VTY فقط SSH مجاز باشد و Telnet غیرفعال شود، از دستور
transport input sshاستفاده میشود. -
مجوز پروتکلها: دستور
transport inputدر خطوط VTY پروتکلهای ورودی مجاز مانند all، none، ssh یا telnet را تعیین میکند. -
احراز هویت محلی: دستور
login localدر تنظیمات VTY احراز هویت را از طریق دیتابیس محلی دستگاه انجام میدهد و هویّت را با username/passwordهای تعریفشده بررسی میکند. -
تعریف کاربر: برای تعریف یک کاربر محلی با گذرواژه از نوع secret، از دستور
username <username> secret <password>استفاده میشود. -
پیکربندی Virtual Terminal: کدام دستور برای پیکربندی همه خطوط Virtual Terminal استفاده میشود؟ دستور
line vty 0 15. -
بررسی وضعیت SSH: با دستور
show ip sshو دستورshow sshمیتوان وضعیت SSH را روی دستگاه بررسی کرد. -
تشخیص پشتیبانی از رمزنگاری: وجود پسوند
K9در نام image سیستمعامل نشان میدهد که این نسخه از قابلیتهای رمزنگاری و SSH پشتیبانی میکند. -
جزئیات سیستمعامل: دستور
show versionبرای نمایش اطلاعات نسخه و جزئیات IOS استفاده میشود. -
ذخیرهسازی پیکربندی: پیکربندی راهاندازی دستگاه (startup-config) در حافظه NVRAM ذخیره میشود.
-
ذخیره تنظیمات جاری: با اجرای دستور
copy running-config startup-configمیتوان تنظیمات جاری دستگاه (running-config) را در startup-config ذخیره کرد. -
امنیت پورتها (Port Security): در حالت نقض امنیت (Violation Mode) در قابلیت Port Security، اقدام پیشفرض Shutdown شدن پورت است. همچنین از گزینه Protected نیز در این تنظیمات استفاده میشود.
-
مکآدرس Sticky: برای ذخیره کردن آدرس MAC یادگرفتهشده به صورت sticky در تنظیمات جاری، دستور
switchport port-security mac-address stickyبه کار میرود. -
محیط بوتلودر: پرامپت سوئیچ در حالت Boot Loader به صورت
switch:نمایش داده میشود.