چرا باید همین امروز سوئیچهای قدیمی 2960 و 3850 سیسکو را تعویض کنیم؟

خطرات استفاده از سوئیچ سیسکو 2960 و 3850 | ارتقا به کاتالیست 9200 و 9300
آیا میدانستید استفاده از سوئیچهای از رده خارج (EOL) سیسکو مانند سری ۲۹۶۰ و ۳۸۵۰ در زیرساخت سازمان شما، دقیقاً مانند فعال نگهداشتن یک بمب ساعتیِ امنیتی و عملیاتی است؟ در عصر ارتباطات ابری، اینترنت اشیاء (IoT) و حملات سایبری پیچیده، اتکا به تجهیزات قدیمی میتواند پایداری کل مجموعه شما را به خطر بیندازد و منجر به قطعیهای فاجعهبار شود.
ما در تیم فنی سیسکو سل (Cisco Sell) روزانه با مدیران شبکهای صحبت میکنیم که به دلیل خرابی ناگهانی سوئیچهای قدیمی، کل فرایندهای کاری سازمانشان متوقف شده است. در این مقاله تخصصی، ریسکهای نگهداری تجهیزات منسوخشده را بررسی کرده و لزوم ارتقاء شبکه به نسل جدید و قدرتمند سوئیچ سیسکو 9200 و سوئیچ سیسکو ۹۳۰۰ را با هم مقایسه میکنیم.
بررسی خطرات امنیتی و عملیاتی سوئیچهای EOL سیسکو
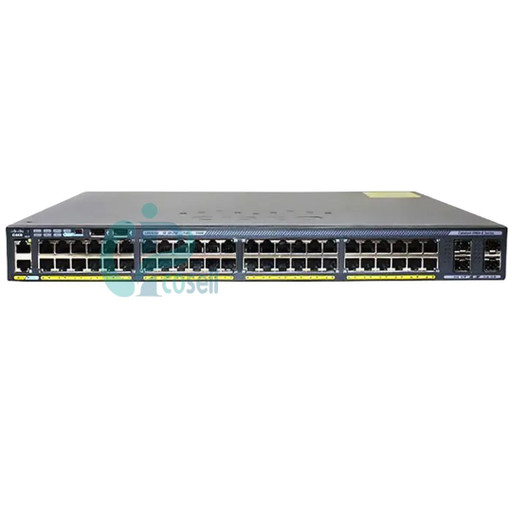
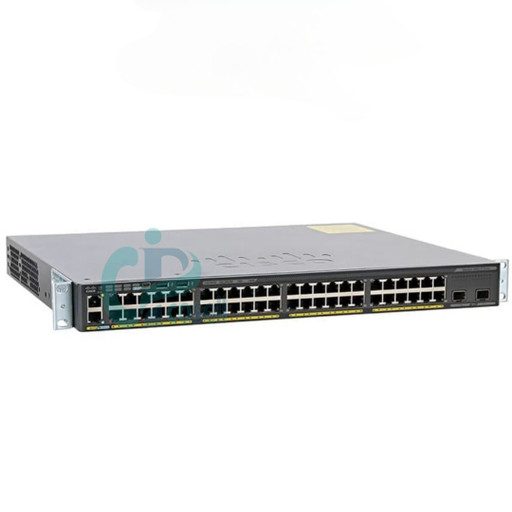
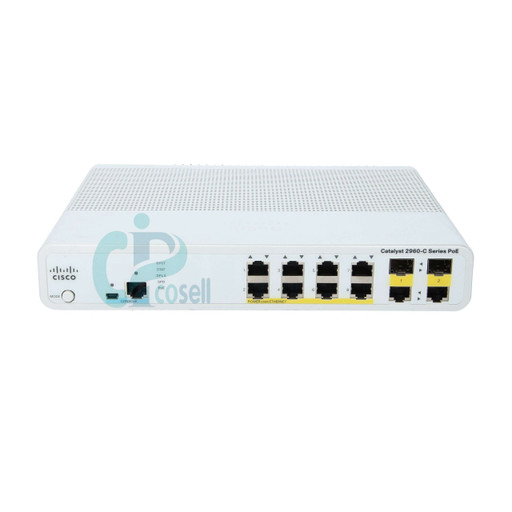
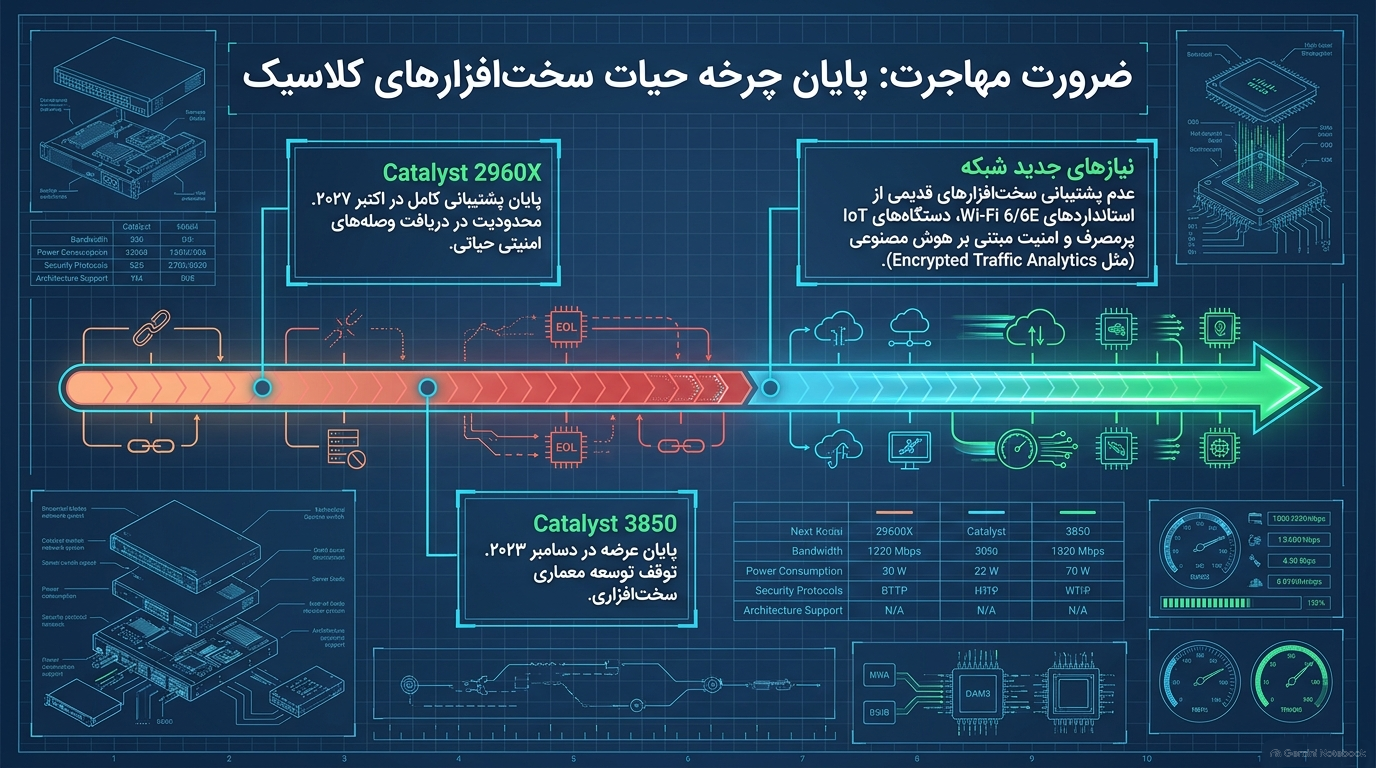
یکی از بیشترین درخواستهایی که مدیران IT از سیسکو سل دارند، ارزیابی وضعیت سوئیچهای قدیمی در حال کار نظیر سری Catalyst 2960X/XR و 3850 است. حقیقت این است که سوئیچهای نسل قدیم، اگرچه در گذشته بسیار باکیفیت و استوار عمل کردهاند، اما اکنون به انتهای چرخه حیات خود (End of Life) رسیدهاند.
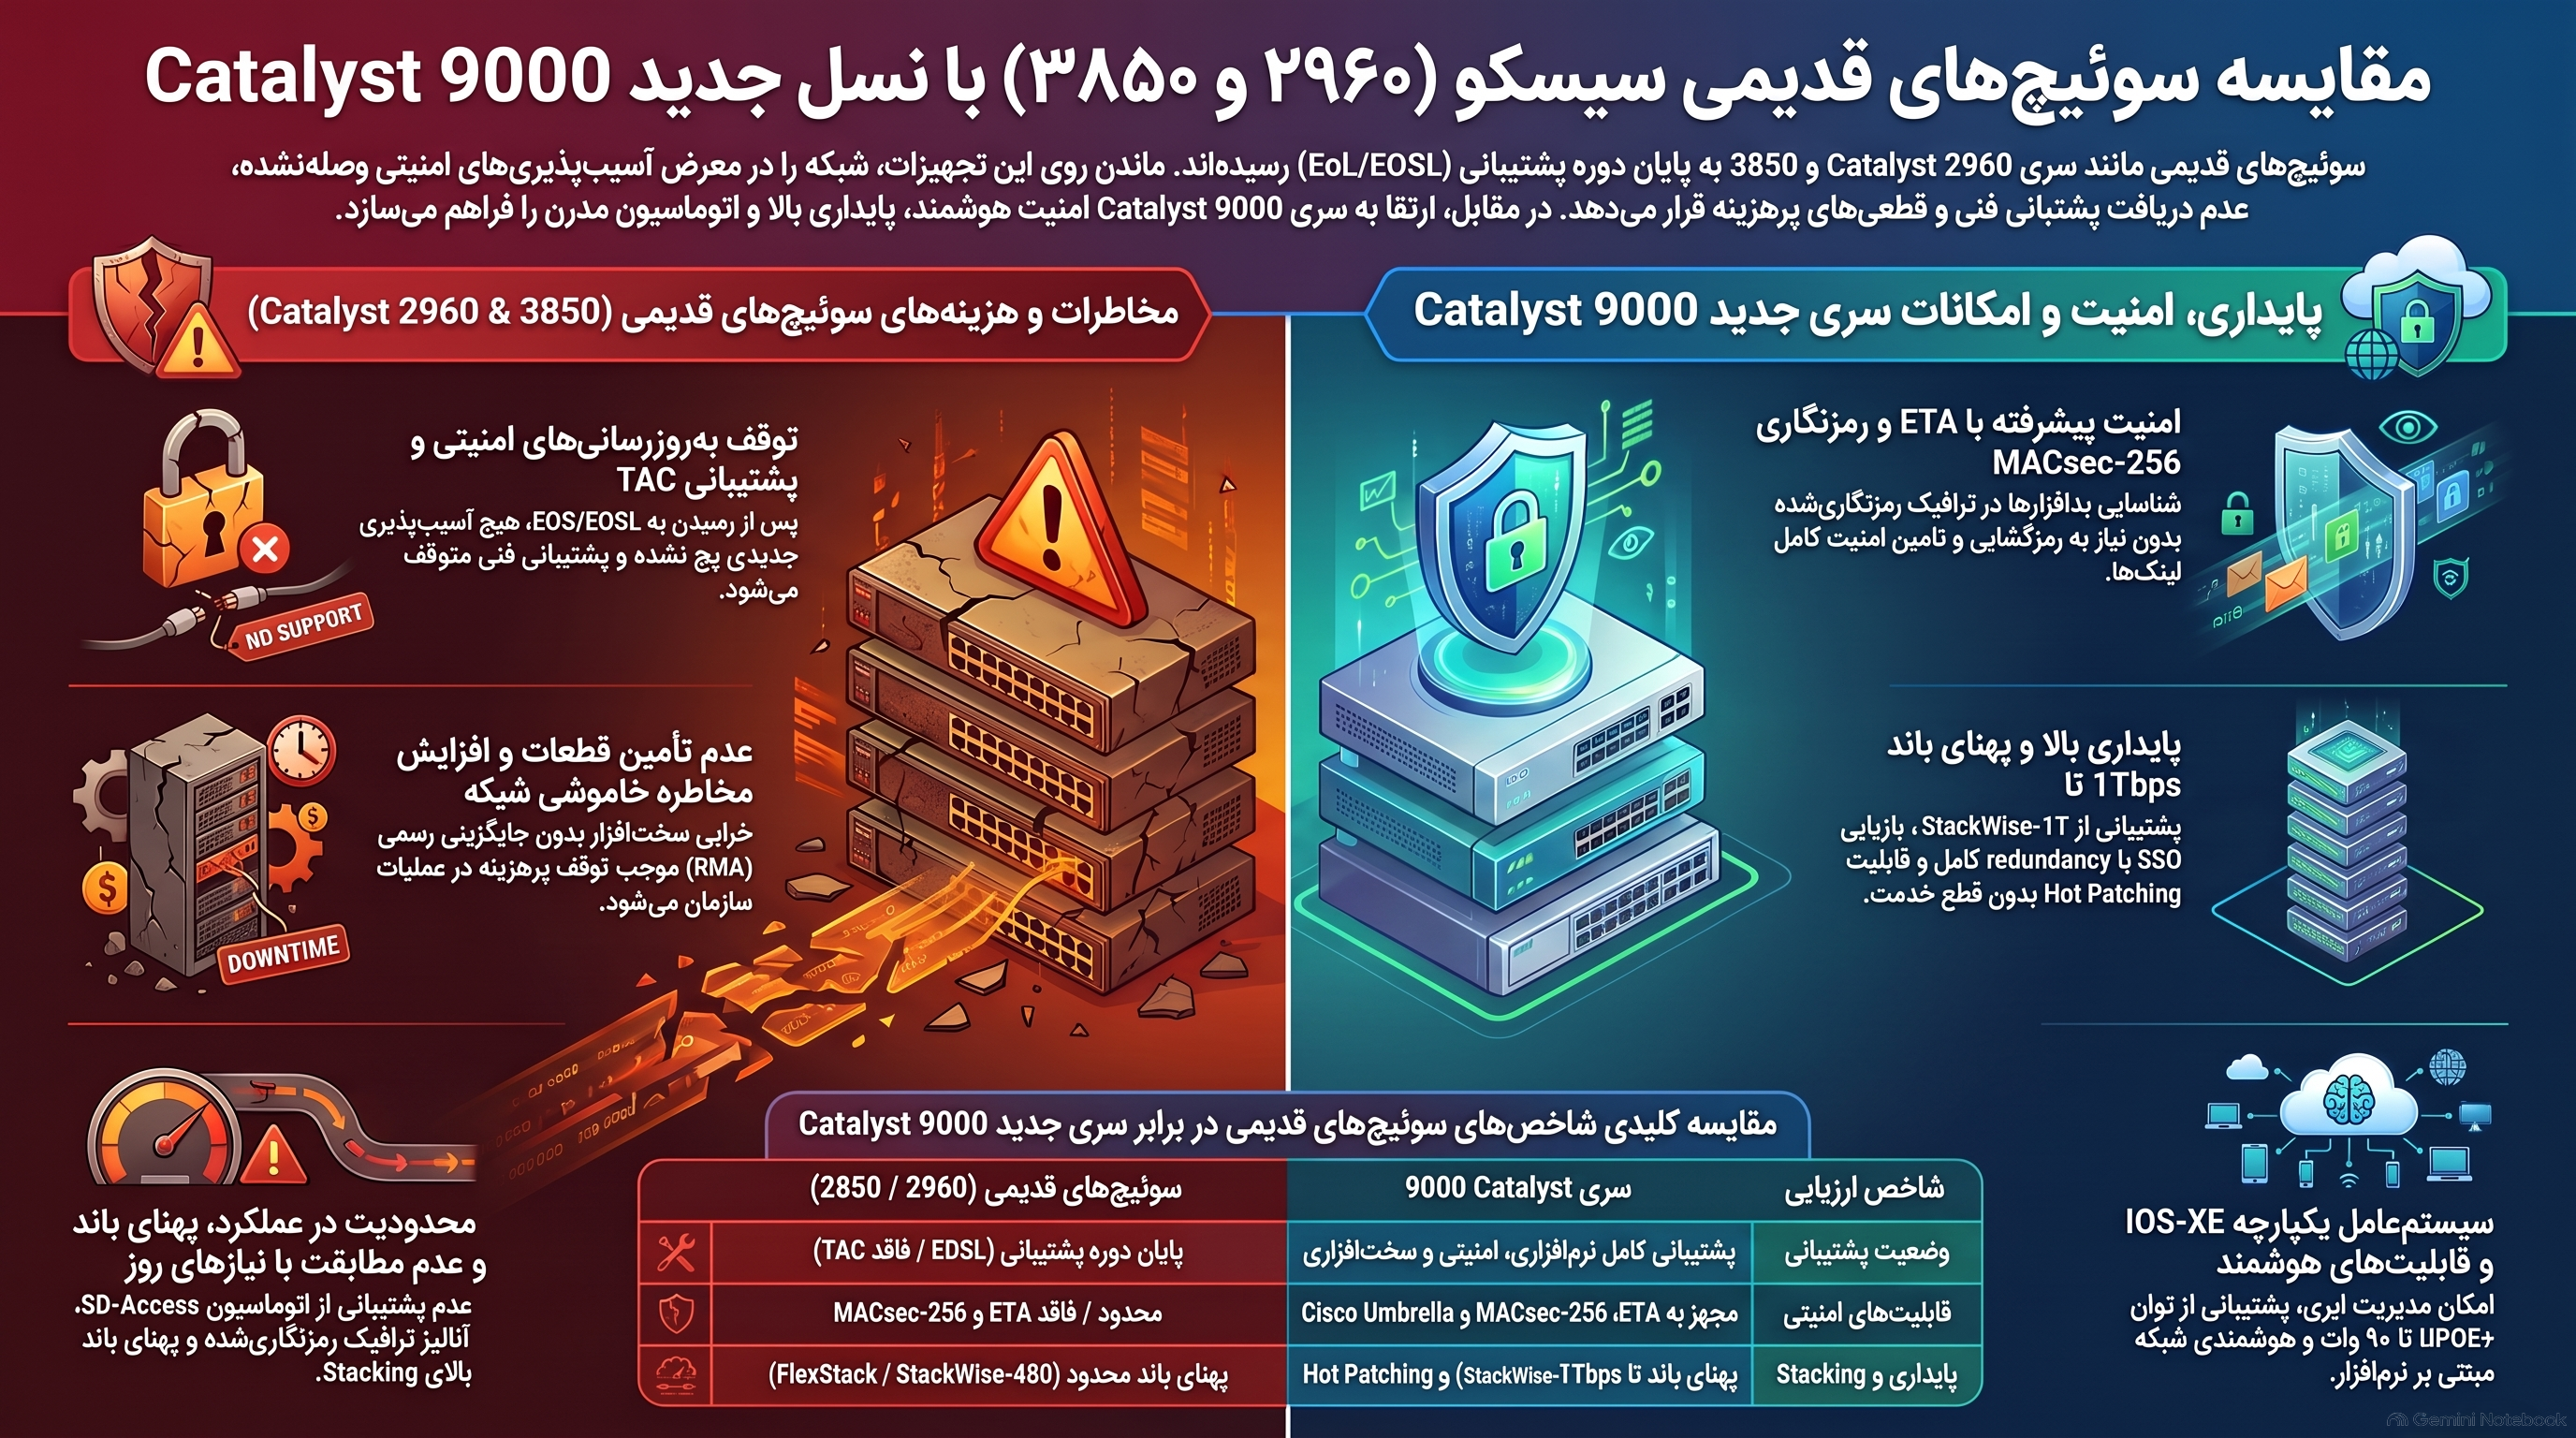
وقتی یک دستگاه به مرحله EOL و سپس EOSL (پایان خدمات پشتیبانی) میرسد، سه خطر عمده سازمان شما را تهدید میکند:
-
توقف انتشار وصلههای امنیتی (CVEs): شرکت سیسکو دیگر هیچ بهروزرسانی نرمافزاری یا پچ امنیتی برای رفع آسیبپذیریهای سیستمعاملهای کلاسیک (Classic IOS) منتشر نمیکند. این موضوع، پورتهای مدیریتی شبکه شما را در برابر نفوذهای باجافزاری کاملاً بیدفاع میسازد.
-
عدم پشتیبانی TAC و بحران تأمین قطعات: در صورت بروز مشکل نرمافزاری یا سوختن قطعات سختافزاری (مثل منبع تغذیه)، خدمات پشتیبانی رسمی وجود ندارد و پیدا کردن قطعات یدکی اصلی در بازار ایران تقریباً غیرممکن است.
-
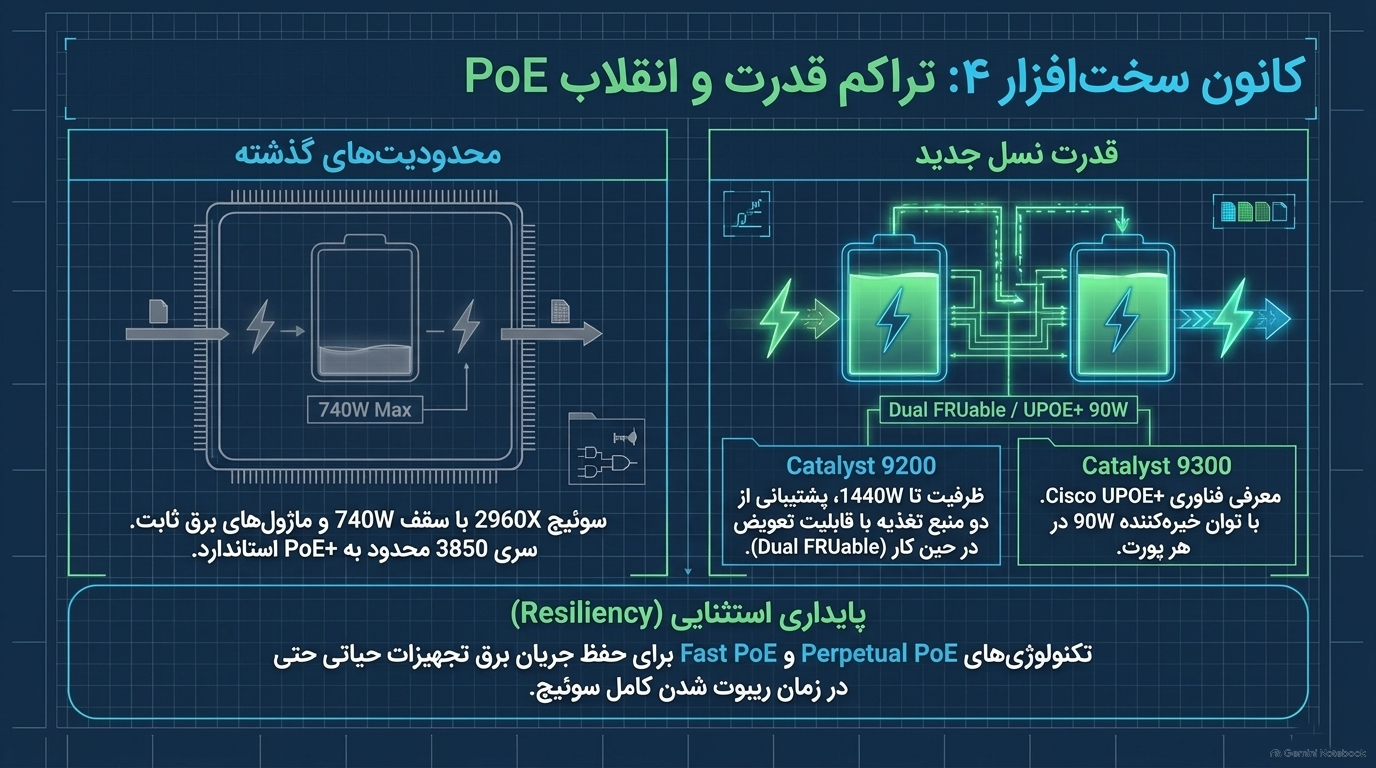
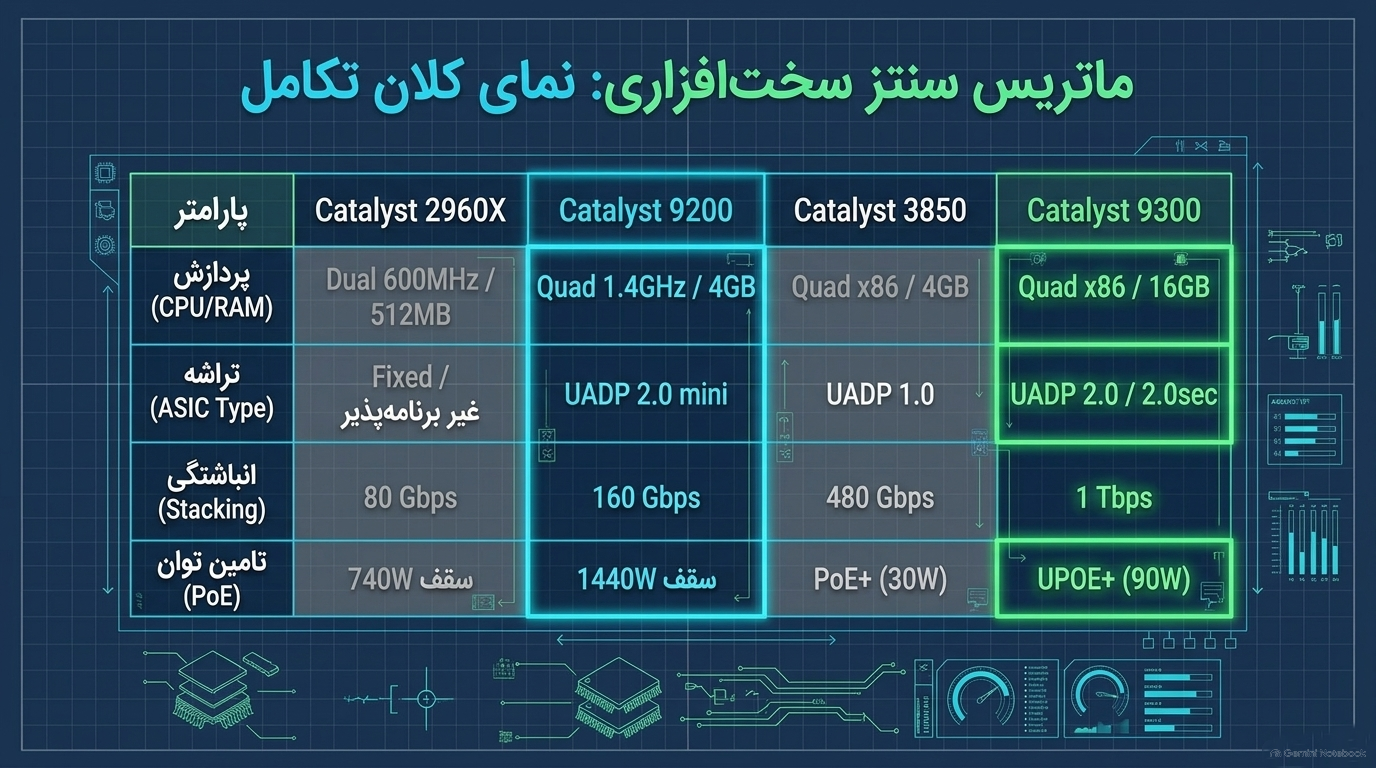
محدودیت شدید در سرعت و توان PoE: سوئیچهای سری ۲۹۶۰ تنها تا ۷۴۰ وات توان PoE ارائه میدهند و پهنای باند استک (Stacking) آنها به ۸۰ گیگابیت بر ثانیه محدود است. این ظرفیت برای پشتیبانی از اکسس پوینتهای Wi-Fi 6 و دوربینهای نظارتی مدرن به هیچوجه کافی نیست.
آیا شبکه سازمان شما مدام با قطعی و کندی مواجه است؟ کارشناسان ما در سیسکو سل همواره تاکید میکنند که هزینهی جبرانِ نفوذ امنیتی و قطعی شبکه، دهها برابر بیشتر از هزینه ارتقا به نسل جدید است. برای مشاوره رایگان، ارزیابی شبکه و دریافت پیشفاکتور برای خرید سوئیچهای نسل جدید، همین حالا با مهندسین فروش ما در سیسکو سل تماس بگیرید
مقایسه معماری و سرعت: جهش از نسل قدیم به سری Catalyst 9000
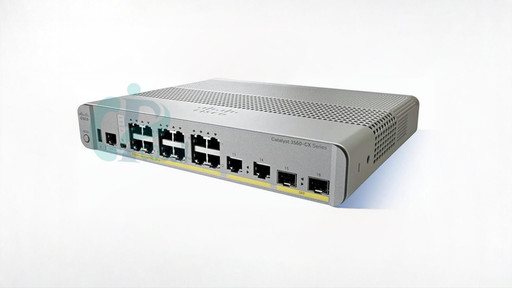
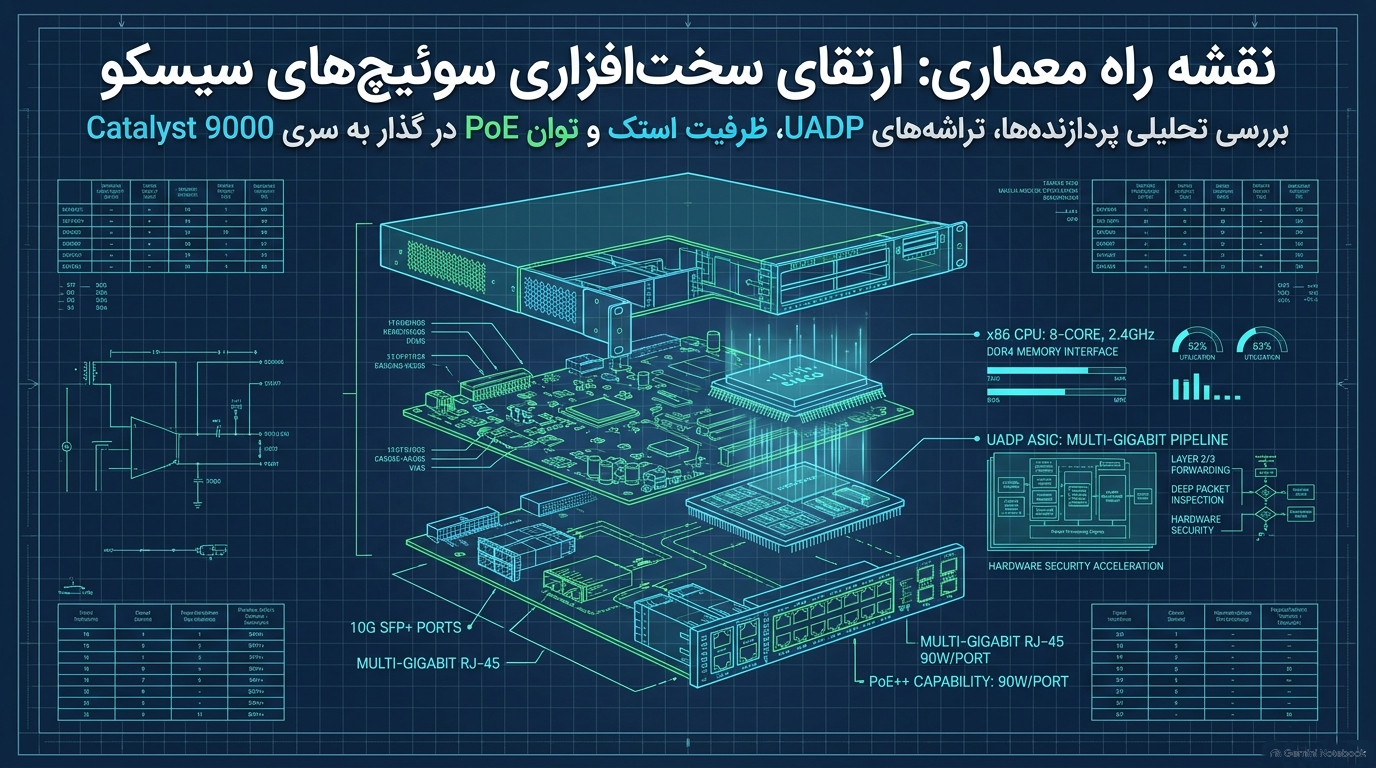
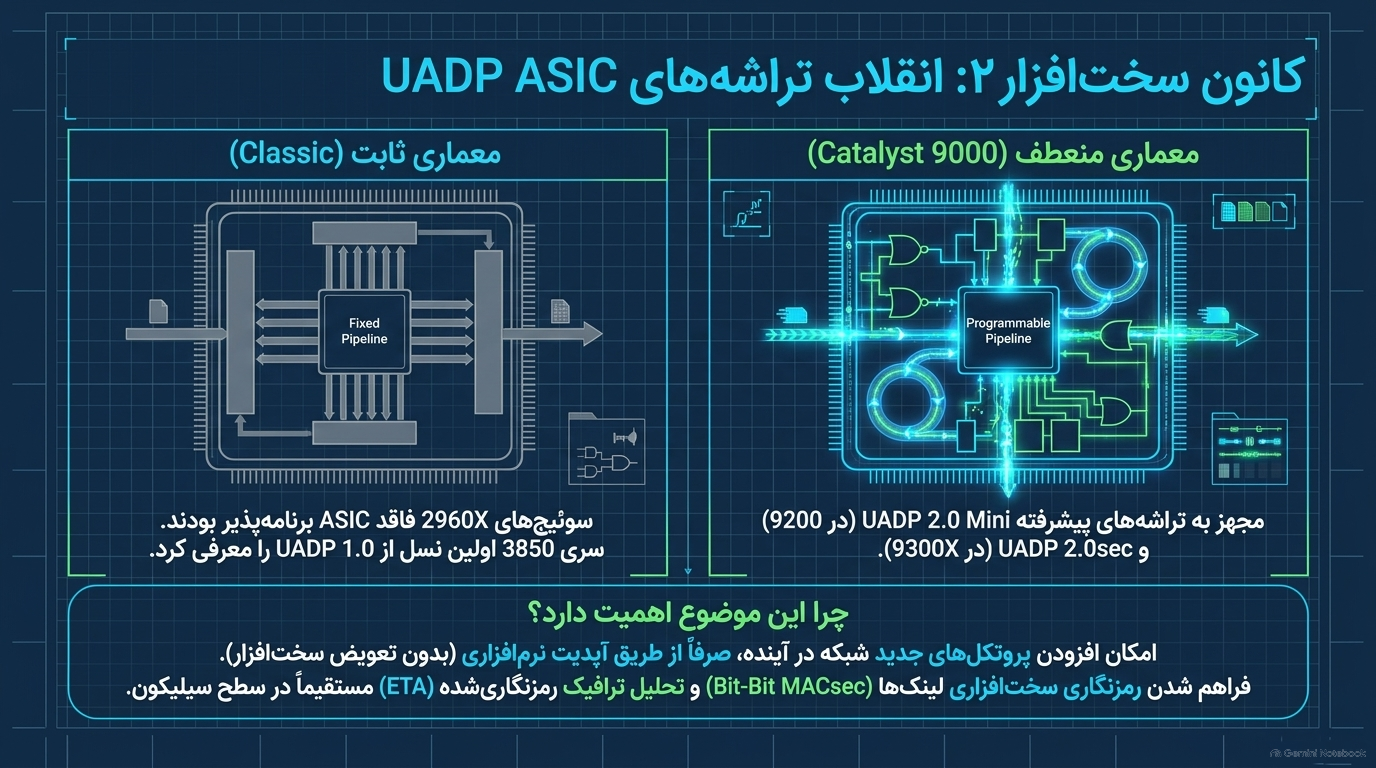
سوئیچهای نسل جدید سیسکو کاتالیست سری ۹۲۰۰ و ۹۳۰۰ با بهرهگیری از تراشههای اختصاصی UADP ASIC و پردازندههای ۴ هستهای، تحولی بنیادین در سرعت و ظرفیت شبکههای سازمانی ایجاد کردهاند. بررسیهای تخصصی مهندسان سیسکو سل نشان میدهد که این ارتقا، گلوگاههای شبکه (Bottlenecks) را کاملاً از بین میبرد.
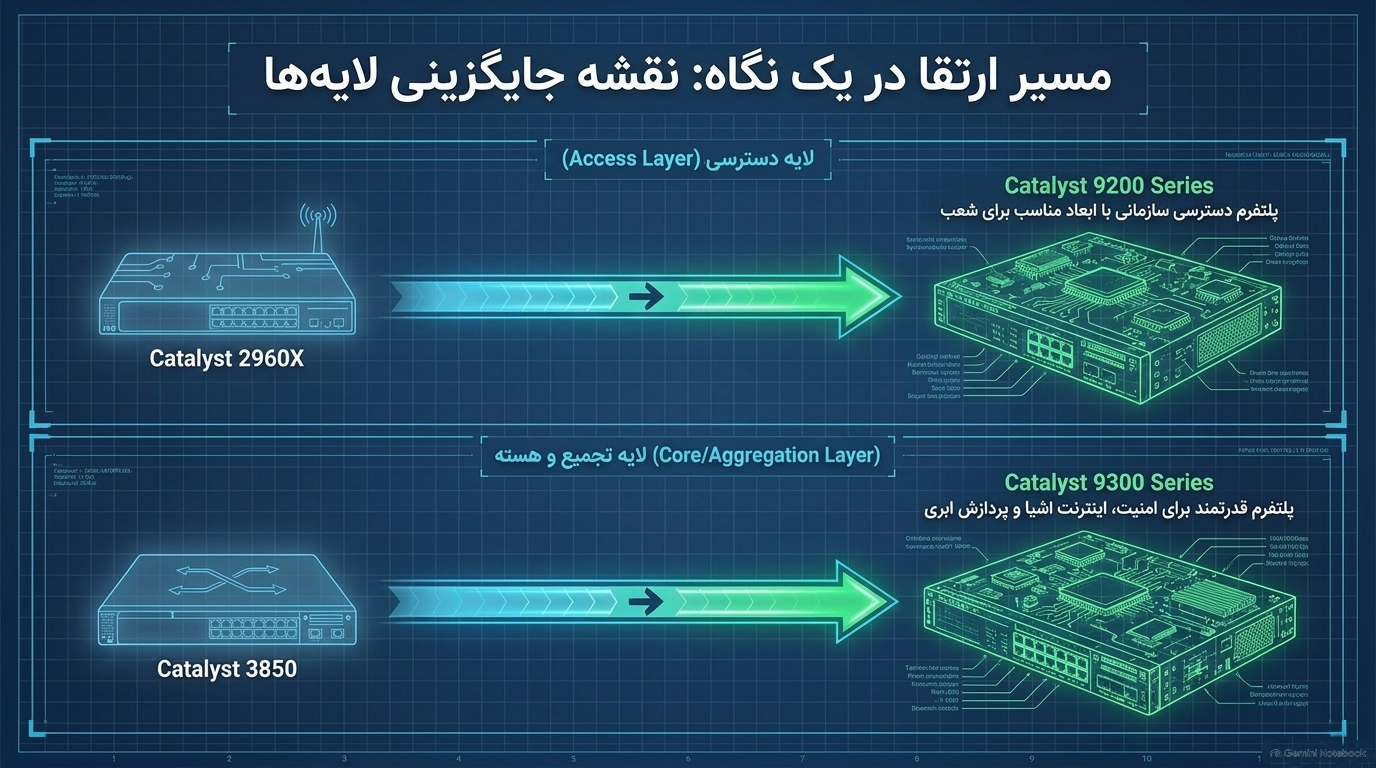
مقایسه سوئیچ سیسکو 2960 با کاتالیست 9200
-
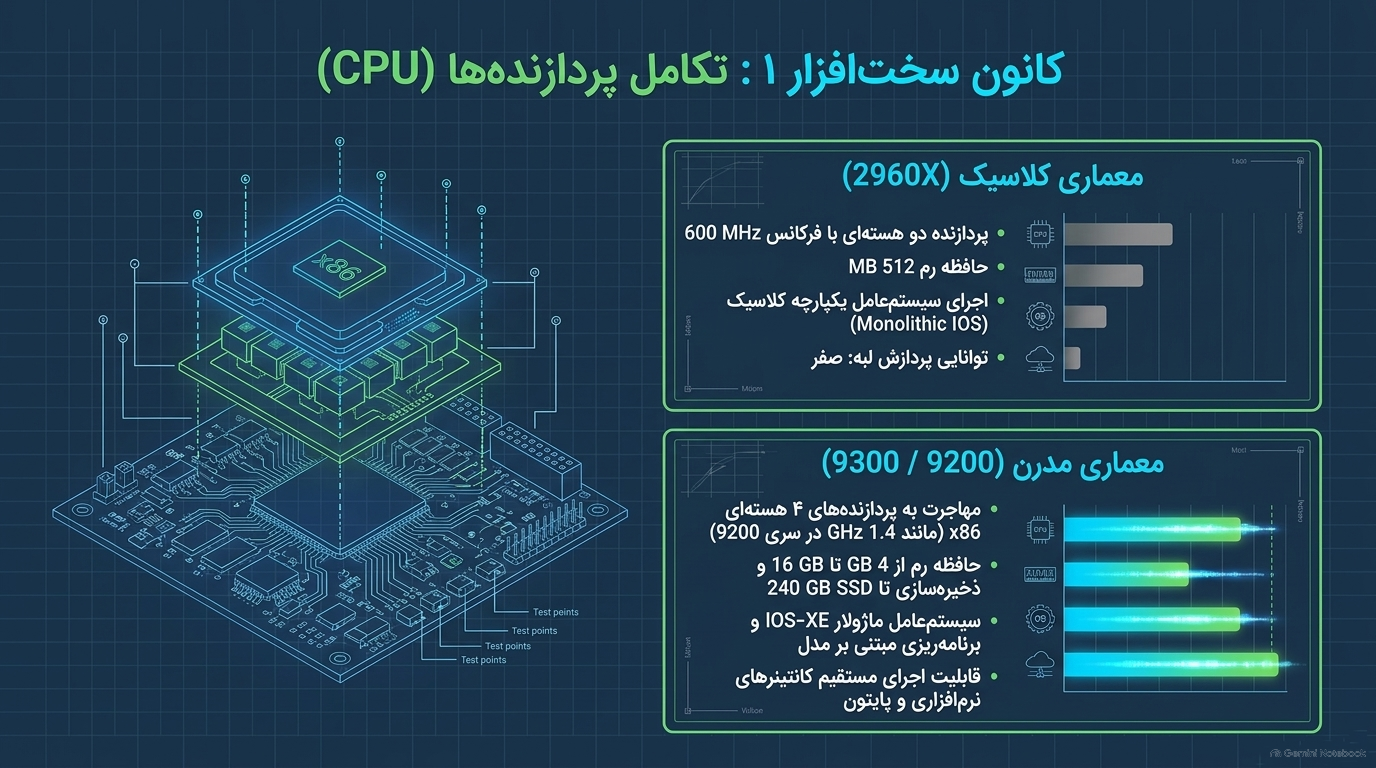
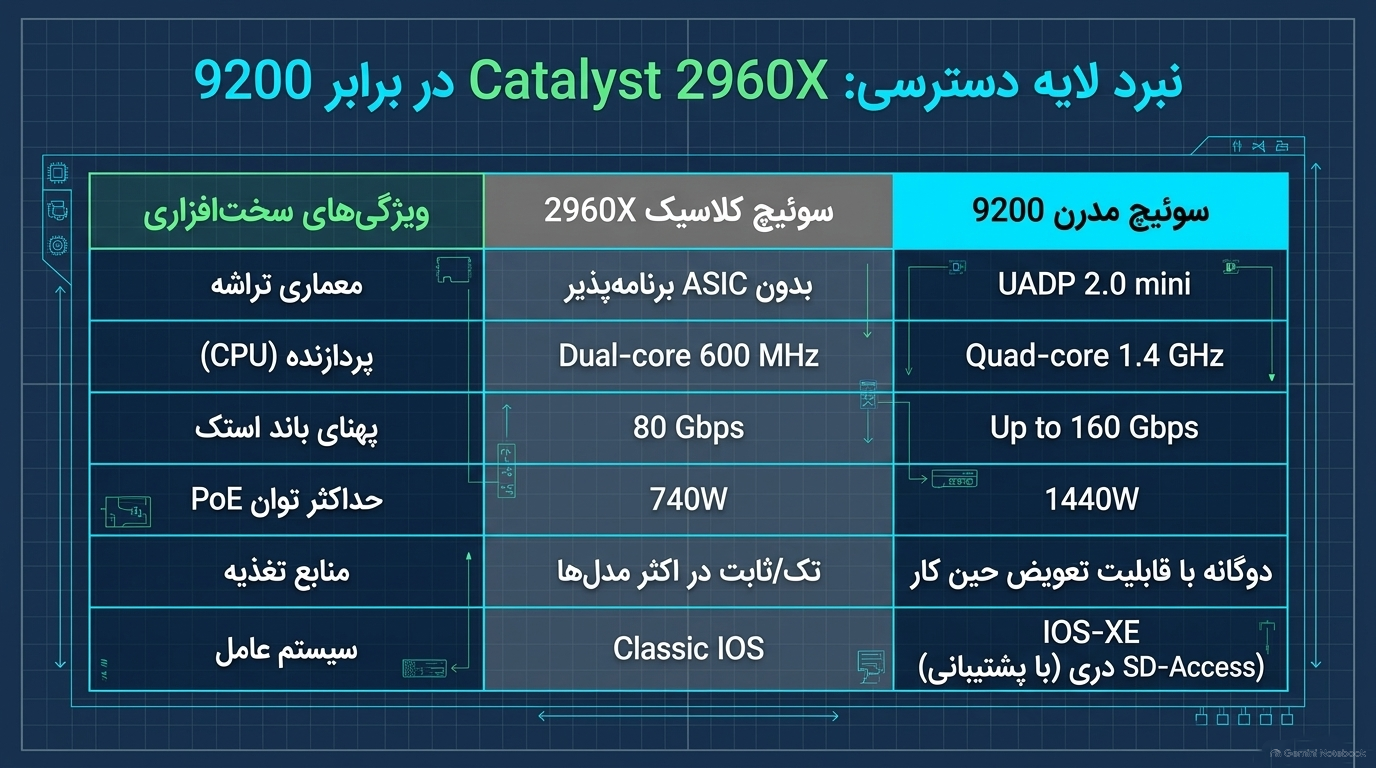
پردازنده و حافظه: سوئیچهای ۲۹۶0X دارای پردازنده دو هستهای ۶۰۰ مگاهرتز و تنها ۵۱۲ مگابایت رم بودند. در حالی که Catalyst 9200 از پردازنده ۴ هستهای ۱.۴ گیگاهرتز و ۴ گیگابایت رم بهره میبرد.
-
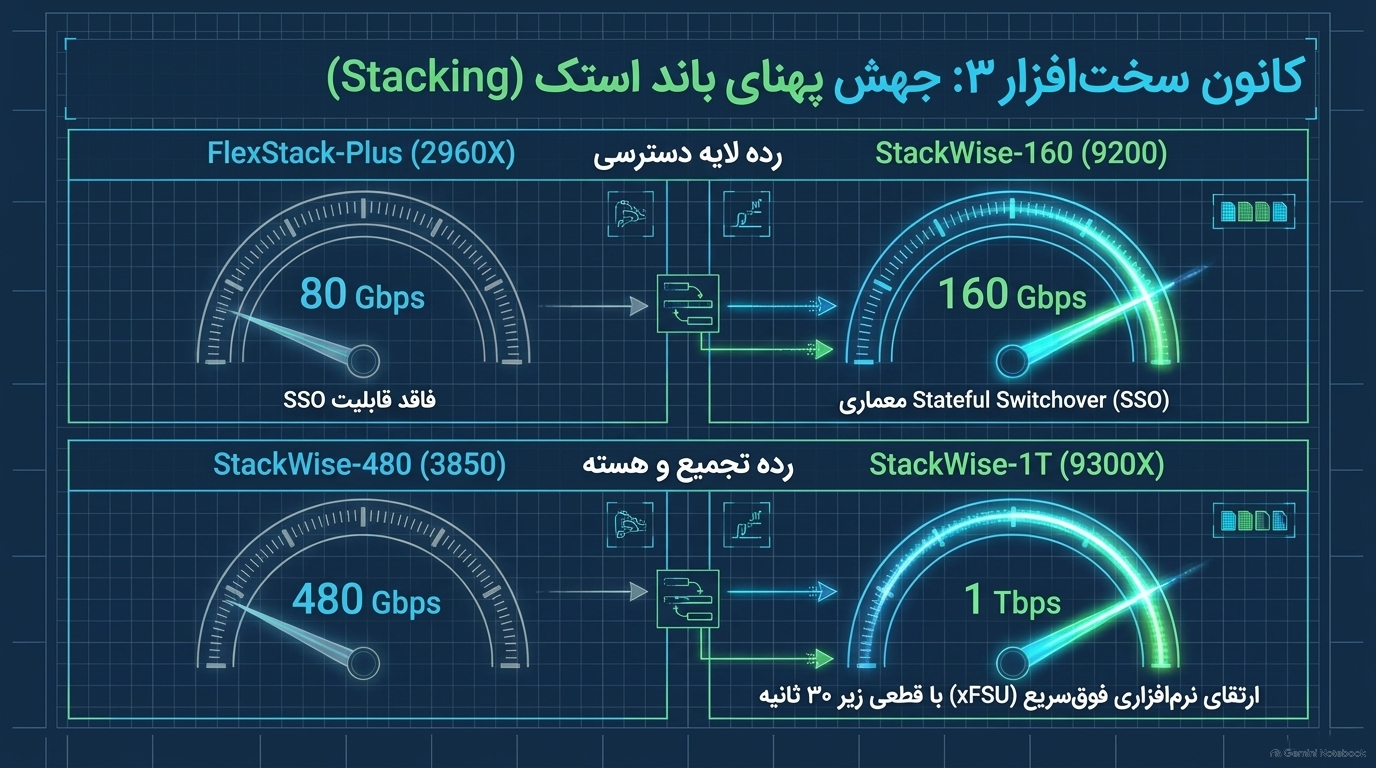
پهنای باند پشته (Stacking): فناوری FlexStack-Plus در سری ۲۹۶۰ تنها ۸۰ گیگابیت ظرفیت داشت، اما در سری ۹۲۰۰ با فناوری نوآورانه StackWise-160، پهنای باند استک به ۱۶۰ گیگابیت بر ثانیه رسیده و از پایداری ۱:۱ SSO پشتیبانی میکند.
-
توان PoE: بودجه توان PoE در سری ۹۲۰۰ تا 1440W افزایش یافته و از منابع تغذیه ماژولار (FRU) دوگانه بهره میبرد.
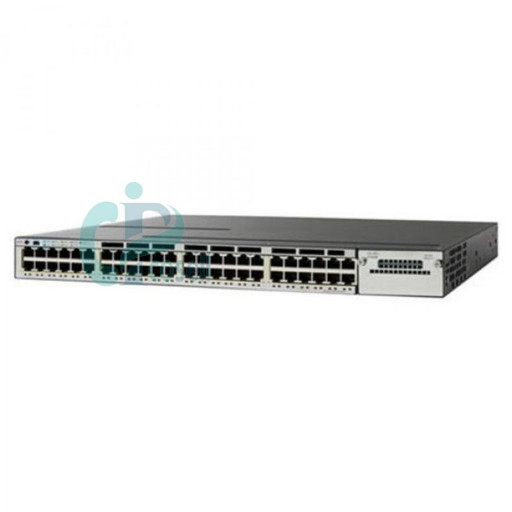
مقایسه کاتالیست 3850 با سوئیچ سیسکو 9300 و 9300X
-
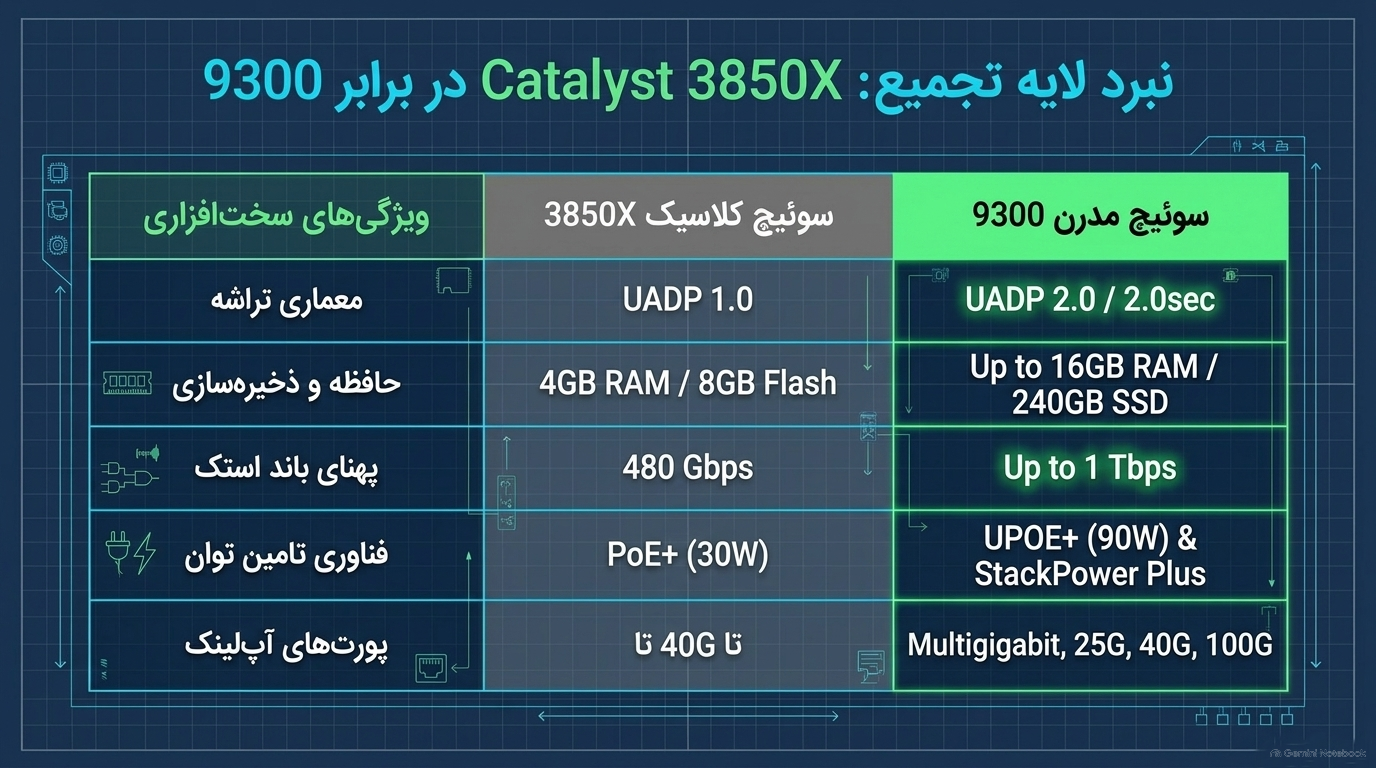
پهنای باند حیرتانگیز: سوئیچهای ۳۸۵۰ از فناوری StackWise-480 استفاده میکردند. در مقابل، سری جدید Catalyst 9300X با فناوری StackWise-1T، پهنای باند بینظیر ۱ ترابیت بر ثانیه را در استک ارائه میدهد.
-
آپلینکهای Multigigabit: سری ۹۳۰۰X از آپلینکهای ۱۰۰G، ۴۰G و ۲۵G پشتیبانی کرده و با فناوری UPOE+ تا ۹۰ وات توان روی هر پورت برای تغذیه تجهیزات پرمصرف هوشمند فراهم میسازد.
طبق تجربیات تیم فنی سیسکو سل در پروژههای متعدد، استفاده از سوئیچهای سری ۹۳۰۰ ظرفیت شبکه دسترسی شما را برای پذیرش بدون وقفه پهنای باند Wi-Fi 6E و ترافیک سنگین دادههای ویدیویی تضمین میکند.
سیسکو سل تجهیزات قدیمی شما رو میخرد
امنیت پیشرفته و هوشمندی نرمافزاری با Cisco IOS XE
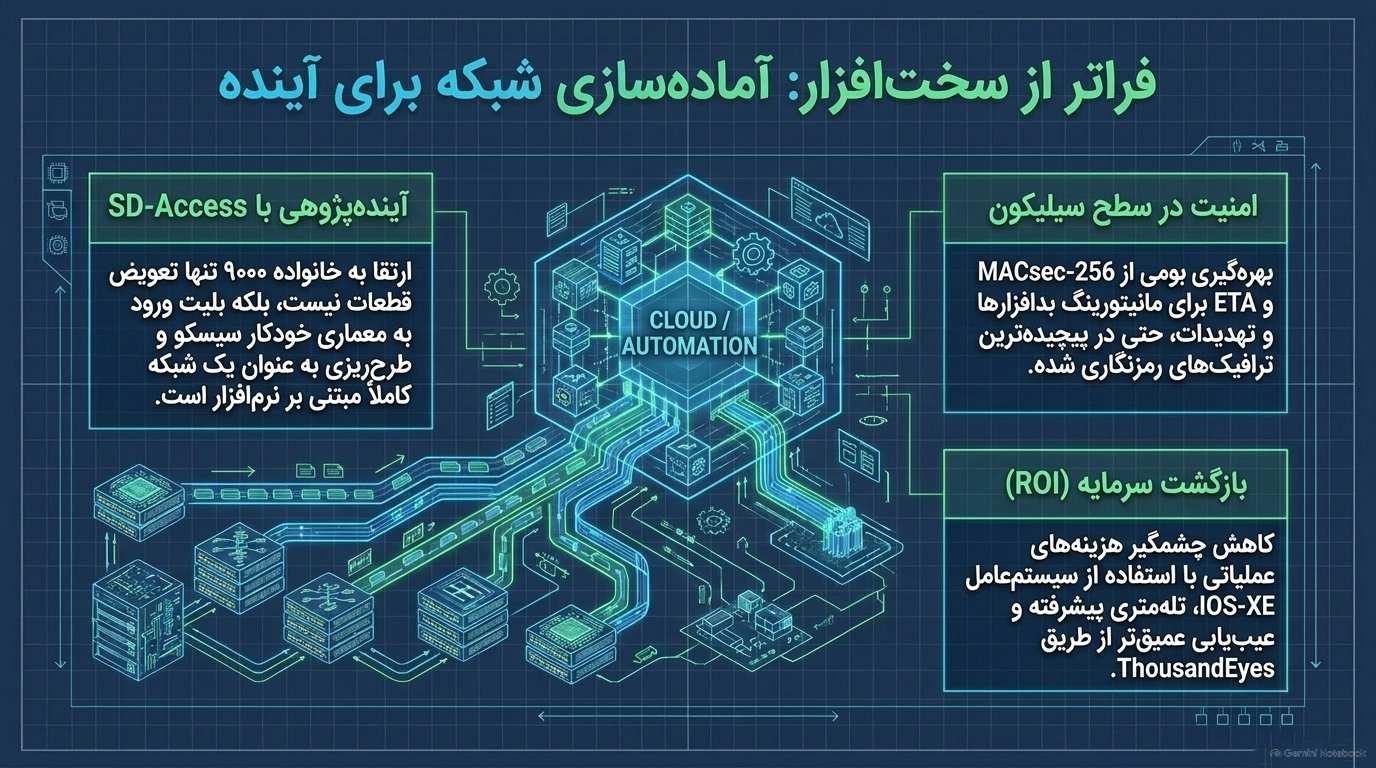
علاوه بر سرعت و پهنای باند، دلیل اصلی دیگری که مشاوران سیسکو سل ارتقا به سری ۹۰۰۰ را یک "الزام قطعی" میدانند، معماری نرمافزاری مدرن مبتنی بر Cisco IOS XE است.
سیستمعاملهای قدیمی Classic IOS بهصورت یکپارچه (Monolithic) بودند، اما Cisco IOS XE کاملاً ماژولار بوده و از برنامهپذیری (YANG, RESTCONF) و کانتینرهای نرمافزاری (Docker) پشتیبانی میکند.
قابلیتهای امنیتی منحصربهفرد در کاتالیست 9200 و 9300
-
تحلیل ترافیک رمزنگاریشده (ETA): شناسایی بدافزارهای پنهانشده در ترافیک SSL/TLS بدون نیاز به رمزگشایی و افت سرعت شبکه (این قابلیت در Catalyst 9300 بینظیر است).
-
رمزنگاری MACsec-256: ایجاد لایه رمزنگاری سختافزاریِ فوقالعاده قدرتمند ۲۵۶ بیتی برای تامین امنیت کامل لینکهای سیمی لایه ۲.
-
تفکیک مبتنی بر نقش (Cisco TrustSec): مدیریت دسترسیها بر اساس هویت کاربر و دستگاه بدون وابستگی و پیچیدگیهای IP و VLAN.
با پیادهسازی این تجهیزات، شبکه شما نهتنها سریعتر میشود، بلکه به یک سپر دفاعی کاملاً هوشمند در برابر باجافزارها و تهدیدات نوین سایبری تبدیل خواهد شد.
نتیجهگیری نهایی
ارتقای سوئیچهای دسترسی و توزیع از مدلهای قدیمی ۲۹۶۰ و ۳۸۵۰ به نسل جدید کاتالیست ۹۲۰۰ و ۹۳۰۰، دیگر یک انتخاب لوکس نیست، بلکه یک ضرورت استراتژیک برای حفظ امنیت، پایداری و سرعت کسبوکار شماست. تکیه بر تجهیزات از رده خارج (EOL) به معنای پذیرشِ باآغوشِبازِ ریسکهای هک و قطعیهای غیرمنتظره است.
برای نوسازی زیرساخت شبکه، دریافت مشاوره تخصصی و استعلام قیمت سوئیچ سیسکو با گارانتی معتبر و تضمین اصالت کالا، همین امروز با کارشناسان فروش B2B در وبسایت سیسکو سل (ciscosell.ir) در ارتباط باشید. شبکه قدرتمند، قلب تپنده سازمان شماست؛ مراقب آن باشید!
چکلیست و سوالات متداول
اگر تصمیم به تعویض سوئیچهای 2960 یا 3850 خود گرفتهاید، این چکلیست به شما کمک میکند تا مهاجرتی اصولی و بدون دردسر به سری Catalyst 9000 داشته باشید:
بررسی وضعیت پشتیبانی (EOL/EOS): آیا تاریخ پایان پشتیبانی سوئیچهای فعلی شما فرا رسیده است؟ (سوئیچهای بدون آپدیت امنیتی، یک بمب ساعتی در شبکه هستند).
ارزیابی نیاز به پهنای باند استک (Stack Bandwidth): بررسی کنید که آیا پهنای باند ۸۰ گیگابیت بر ثانیهای (در 2960X) هنوز پاسخگوی شبکه شماست یا زمان مهاجرت به ظرفیتهای ۱۶۰ گیگابیت بر ثانیه (مانند Catalyst 9200) و بالاتر فرا رسیده است.
سنجش نیازهای توان مصرفی (PoE): آیا قصد اضافه کردن اکسسپوینتهای Wi-Fi 6، دوربینهای 4K یا تجهیزات IoT را دارید؟ (مطمئن شوید توان تا ۱۴۴۰ وات سوئیچهای جدید را در نظر گرفتهاید).
بررسی نیازهای امنیتی شبکه: آیا شبکه شما نیاز به تحلیل ترافیکهای رمزنگاریشده (بدون رمزگشایی) برای کشف بدافزارها دارد؟ (قابلیت ETA در سری ۹۰۰۰).
آمادگی برای سیستمعامل جدید: برنامهریزی برای مهاجرت از IOS سنتی به Cisco IOS XE که امکانات برنامهپذیری (Model-driven) و پشتیبانی از کانتینرها را به شما میدهد.
تهیه بکآپ از تنظیمات قدیمی: پیش از هرگونه تغییر، از تنظیمات (Config) سوئیچهای 2960 و 3850 بکآپ کامل تهیه کنید.
پهنای باند استک در سوئیچهای جایگزین (مانند Catalyst 9200) نسبت به 2960X چقدر تغییر کرده است؟
سری Catalyst 9200 تا ۱۶۰ گیگابیت بر ثانیه (160 Gbps) پهنای باند استک را ارائه میدهد، در حالی که مدلهای قدیمیتر مثل 2960X با فناوری FlexStack-Plus در بهترین حالت حداکثر تا ۸۰ گیگابیت بر ثانیه را پشتیبانی میکردند. این یعنی دو برابر سرعت بیشتر برای ارتباط بین سوئیچها!
با ارتقا به سوئیچهای سری Catalyst 9000 سیستمعامل شبکه چه تغییری میکند؟
شما به سیستمعامل مدرن Cisco IOS XE مهاجرت میکنید. این سیستمعامل یکپارچه، قابلیت برنامهپذیری بالایی دارد و از استریم تلمتری و حتی برنامههای مبتنی بر کانتینر (Container-based apps) پشتیبانی میکند که در سیستمعاملهای قدیمی وجود نداشت.
آیا سوئیچهای جدید قابلیت شناسایی بدافزار در ترافیکهای رمزنگاریشده (HTTPS) را دارند؟
بله! یکی از بزرگترین دلایل ارتقا، بهرهمندی از قابلیت ETA (Encrypted Traffic Analytics) است. این فناوری به کمک تراشههای قدرتمند جدید (مانند UADP 2.0)، تهدیدات و بدافزارهای پنهانشده در ترافیک رمزنگاریشده را بدون نیاز به رمزگشایی و افت سرعت شبکه شناسایی میکند.
سوئیچهای جدید سیسکو در زمینه تامین برق تجهیزات (PoE) چقدر توانمندتر شدهاند؟
بسیار بیشتر. به عنوان مثال، در سوئیچهای سری Catalyst 9200 حداکثر توان PoE قابل پشتیبانی به ۱۴۴۰ وات (1440W) میرسد که برای روشن نگه داشتن پرتعدادترین و پرمصرفترین تجهیزات مدرن کاملاً ایدهآل است.
چرا نباید به جای سری ۹۰۰۰، دوباره از سوئیچهای دست دوم یا ریفر (Refurbished) سری 2960 یا 3850 استفاده کنیم؟
سوئیچهای 2960 و 3850 به پایان چرخه عمر (End of Life) خود رسیدهاند. این یعنی سیسکو دیگر هیچگونه آپدیت امنیتی یا وصله نرمافزاری برای آنها منتشر نمیکند. استفاده از آنها شبکه شما را در برابر حملات سایبری جدید، باجافزارها و نفوذها بهشدت آسیبپذیر میکند.