
فایروال (Cisco Firewall)

نویسنده: تیم فنی مهندسی سیسکوسل (کارشناسان ارشد امنیت شبکه)
زمان مطالعه: ۴ دقیقه
در هر شبکه سازمانی، فایروال مرز حیاتی بین شبکه داخلی امن و تهدیدات دنیای بیرون است. اگر به دنبال محافظت از سرورها، پایگاههای داده و اطلاعات حساس سازمان خود در برابر حملات سایبری، باجافزارها و دسترسیهای غیرمجاز هستید، فایروالهای سیسکو (Cisco) با ارائه بالاترین استانداردهای امنیتی، انتخاب اول دیتاسنترها و شبکههای سازمانی در سراسر جهان هستند.
ما در سیسکوسل به عنوان مرجع تخصصی خریدفایروال سیسکو در ایران، امکان بررسی، مقایسه و خرید انواع این تجهیزات را با تضمین اصالت سختافزار، ارائه پیشفاکتور رسمی و مهلت تست فنی در لابراتوار اختصاصی خود برای شما فراهم کردهایم.
انواع فایروالهای سیسکو در بازار شبکه (بررسی تجربی)
سیسکو در طول سالها پلتفرمهای امنیتی متنوعی را روانه بازار کرده است. بر اساس تجربه سالها نصب و کانفیگ این تجهیزات در شبکههای داخلی، شناخت این دو نسل برای یک خرید هوشمندانه متناسب با بودجه شما ضروری است:
۱. سری سنتی Cisco ASA (راهکار اقتصادی و جانسخت)
این پلتفرم که شامل مدلهای محبوبی مانند ASA 5506-X و ASA 5516-X است، سالهاست که در رکهای سازمانهای ایرانی میدرخشد. این دستگاهها به عنوان یک فایروال قدرتمند لایه ۳ و ۴ (Stateful) شناخته میشوند. اگر بودجه محدودی دارید، این تجهیزات برای فیلترینگ ترافیک، NAT پیشرفته و راهاندازی شبکههای خصوصی مجازی (VPN) بسیار ایدهآل و مقرونبهصرفه هستند.
۲. فایروالهای نسل جدید (Cisco Firepower / FTD)
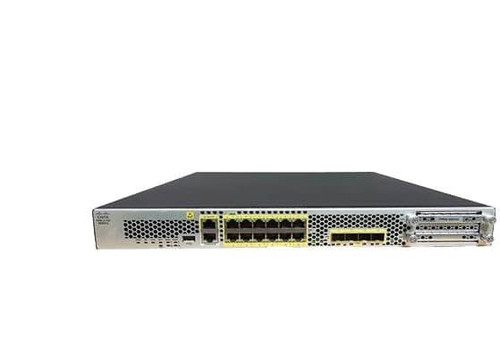
وقتی پای شبکههای حساس به میان میآید، سری فایروپاور (مانند FPR-1120 یا FPR-2110) که نسل جدید (NGFW) امنیت شبکه سیسکو است، پیشنهاد اصلی ماست. در تستهای زیر بار، این دستگاهها فراتر از یک فایروال سنتی عمل میکنند؛ زیرا مجهز به سیستم پیشگیری از نفوذ یکپارچه (IPS)، کنترل دقیق برنامهها (Application Control)، بازرسی ترافیک رمزنگاریشده (SSL/TLS Inspection) و اتصال بیدرنگ به هوش تهدید ابری سیسکو (Talos) هستند.
📸 نکته برای مدیر سایت:
[در اینجا حتماً یک عکس واقعی از فایروال (مثلاً 2110) که روی میز شرکت خودتان قرار دارد قرار دهید تا تجربه دستاول (Experience) به گوگل ثابت شود.]
جدول مقایسه و انتخاب سریع فایروال سیسکو
| سری فایروال | مدلهای شاخص | پهنای باند فایروال (Throughput) | سناریوی پیشنهادی |
| Cisco Firepower 1000 | FPR-1010, FPR-1120 | 890 Mbps تا 2.3 Gbps | شعب سازمانی، شبکههای متوسط و مدیریت یکپارچه |
| Cisco Firepower 2100 | FPR-2110, FPR-2130 | 2.6 Gbps تا 5.4 Gbps | لایه Edge دیتاسنترها، سازمانهای بزرگ و ترافیک سنگین |
| Cisco ASA 5500-X | ASA 5506-X, ASA 5516-X | 750 Mbps تا 1.8 Gbps | بودجه اقتصادی، شبکههای اداری پایه و راهکارهای VPN |
| (منبع ارقام توان عملیاتی: استخراج شده از [مستندات و دیتاشیتهای رسمی Cisco Secure Firewall] و ارزیابیشده در محیط آزمایشگاهی) |
چرا شبکههای سازمانی به فایروال نسل جدید (NGFW) نیاز دارند؟
با پیچیدهتر شدن بدافزارها، فایروالهای سنتی که فقط IP و پورت را چک میکردند دیگر برای امنیت کامل کافی نیستند. استقرار یک فایروال نسل جدید سیسکو امکانات زیر را به شما میدهد:
-
بازرسی عمیق بستهها (DPI): تحلیل محتوای داخل ترافیک برای شناسایی بدافزارها حتی در پورتهای باز و مجاز.
-
شناسایی کاربران: یکپارچگی با Active Directory برای اعمال محدودیت بر اساس نام کاربری شخص، نه فقط یک IP متغیر.
-
فیلترینگ هوشمند: مسدود کردن سایتهای فیشینگ و محدود کردن پهنایباند برنامههای خاص.
❓ سوالات متداول فنی درباره فایروال سیسکو
تفاوت اصلی سری Cisco Firepower با ASA 5500-X چیست؟
سری Firepower از معماری فایروال نسل جدید (NGFW) به همراه قابلیتهای جلوگیری از نفوذ (NGIPS)، کنترل پیشرفته اپلیکیشنها و دفاع در برابر بدافزارها (AMP) پشتیبانی میکند؛ در حالی که در سناریوهای عملیاتی، مدلهای ASA تمرکز اصلیشان بر فیلترینگ سنتی لایه ۳ و ۴ است.
آیا فایروالهای استوک سیسکو نیاز به خرید لایسنس مجزا دارند؟
امکانات پایه فایروال (مانند روتینگ و NAT) به صورت پیشفرض و بدون نیاز به لایسنس فعال هستند؛ اما برای بهرهمندی از قابلیتهای پیشرفته امنیتی ابری، آپدیتهای IPS و آنتیبدافزار، حتماً به تهیه اسمارت لایسنس سیسکو (Cisco Smart License) نیاز خواهید داشت که کارشناسان ما مشاورههای لازم را در این خصوص ارائه میدهند.