دستهبندی: فایروال (Cisco Firewall)
نام محصول:فایروال شبکه سیسکو FPR2110-NGFW-K9
مدل کامل:Cisco FPR2110-NGFW-K9
تعداد پورتهای اترنت:۱۲ پورت 10/100/1000Base-T RJ45 + چهار پورت 1G SFP
پورتهای Uplink:یک پورت اختصاصی 10/100/1000Base-T RJ45

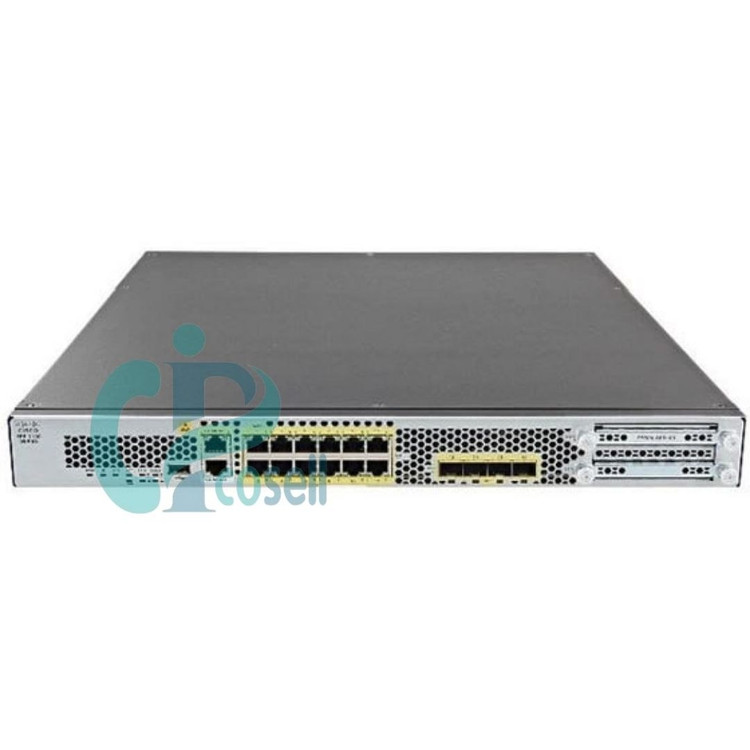
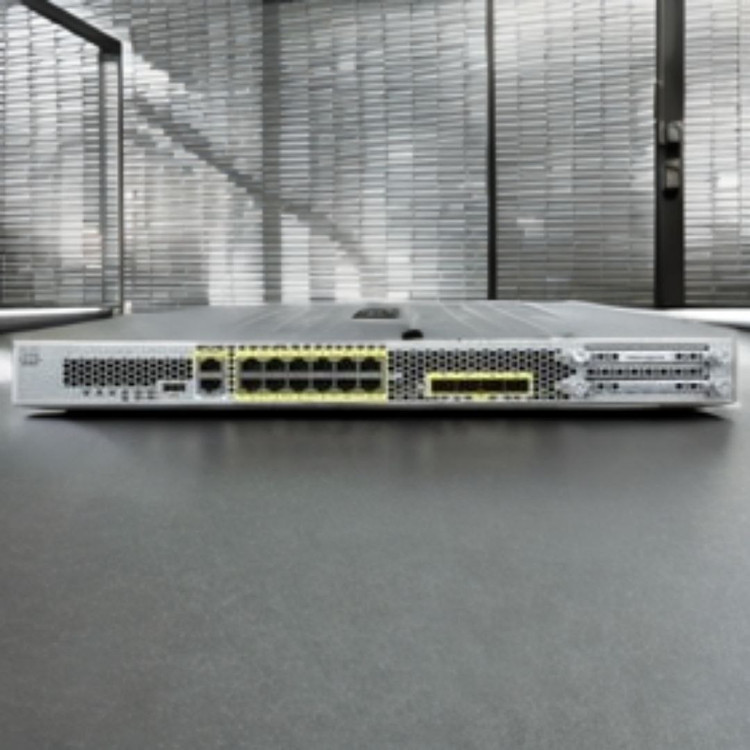
FPR2110 در زمان خود فایروالی قدرتمند و متعادل برای مرز شبکه سازمانی بود. ترکیب ۱۲ پورت مسی گیگابیتی، ۴ پورت فیبر SFP گیگابیتی، امکانات NGFW و توان پردازشی حدود ۲.۳ تا ۲.۶Gbps برای شبکههایی که اینترنت چندصد مگابیتی تا حدود ۱ یا ۲ گیگابیت دارند، آن را به گزینهای کاربردی تبدیل میکند.cisco+2
نقطه قوت اصلی آن این است که فقط یک فایروال سنتی برای باز و بستهکردن پورتها نیست؛ بلکه میتواند ترافیک را بر اساس برنامه، کاربر، URL، امضای تهدید، رفتار مشکوک و سیاست امنیتی کنترل کند. در عمل یعنی میتوانید دسترسی کاربران به نرمافزارها، وبسایتها، سرویسهای ابری، VPN و ارتباطات بین VLANها را دقیقتر مدیریت کنید.
پورتهای کامل برای شبکه متوسط: ۱۲ پورت 1G RJ45 بهعلاوه ۴ پورت 1G SFP دارد. این ترکیب برای اتصال اینترنت، Core Switch، سرورها، DMZ، شبکه کاربران و لینکهای فیبر داخلی مناسب است.
امنیت چندلایه: قابلیتهای Firewall، کنترل اپلیکیشن یا AVC، IPS/NGIPS، URL Filtering، VPN و حفاظت بدافزار را در یک پلتفرم فراهم میکند.
عملکرد مناسب NGFW: سیسکو برای FPR2110 توان FW + AVC + IPS را در محدوده حدود ۲.۳Gbps اعلام کرده است؛ اعداد عملکرد بسته به نسخه نرمافزار، حجم Ruleها، فعال بودن Decryption، نوع ترافیک و الگوی بستهها تغییر میکند.
ظرفیت اتصال مناسب: از حدود ۱ میلیون Session همزمان و ۱۲,۰۰۰ اتصال جدید در ثانیه پشتیبانی میکند؛ برای سازمان متوسط، تعداد کاربران زیاد یا چند شعبه معمولاً کافی است.
مدیریت متمرکز: امکان مدیریت محلی با Firepower Device Manager و مدیریت متمرکز در مقیاس چند فایروال با FMC را دارد. این ویژگی برای سازمانهایی که چند سایت یا شعبه دارند مزیت مهمی است.
رکمونت و حرفهای: بدنه 1RU، پورت مدیریت اختصاصی، پورت کنسول RJ45 و USB برای عملیات نگهداری، نصب در رک و مدیریت جدی سازمانی مناسب است.
End of Sale است: آخرین تاریخ سفارش رسمی این سری ۲۷ مه ۲۰۲۵ بوده است. بنابراین امروز باید آن را محصولی کارکرده، ریفر یا موجودی قدیمی در نظر بگیرید؛ نه گزینهای برای پروژهای که چرخه عمر ۵ تا ۷ ساله میخواهد.
پشتیبانی تا ۲۰۳۰ است، نه بیشتر: پشتیبانی رسمی و سرویس TAC با قرارداد فعال تا ۳۱ مه ۲۰۳۰ قابل دریافت است. پس هنوز برای استفاده کوتاهمدت تا میانمدت قابل اتکاست، اما برای سرمایهگذاری تازه باید افق پایان پشتیبانی را در قیمت لحاظ کنید.
همه پورتها حداکثر 1G هستند: چهار پورت SFP آن هم فقط 1Gbps هستند؛ پورت 10G SFP+ ندارد. برای اینترنت چندگیگابیتی، اتصال 10G به Core یا دیتاسنتری با ترافیک سنگین، محدودکننده خواهد بود.
پاور افزونه ندارد: منبع تغذیه داخلی 250 وات است و طراحی آن مانند تجهیزات دیتاسنتری دوپاور Hot-Swap نیست. برای سرویسهای حساس، بهتر است از UPS مناسب استفاده شود و در صورت نیاز به HA، دو دستگاه فایروال بهصورت Active/Standby تهیه شود.
کارایی با SSL Decryption افت میکند: فعال کردن بازرسی و رمزگشایی SSL/TLS بار پردازشی بالایی دارد. اگر تعداد زیادی کاربر، اینترنت پرسرعت و TLS Inspection سنگین دارید، FPR2110 ممکن است پاسخگوی نیاز آینده نباشد. عملکرد TLS Decryption برای این مدل حدود 365Mbps گزارش شده است.
لایسنس امنیتی جداگانه مهم است: داشتن سختافزار بهتنهایی لزوماً به معنی فعال بودن IPS، URL Filtering، Malware Defense و بهروزرسانی امضاها نیست. هنگام خرید حتماً وضعیت لایسنسهای Smart Licensing، FMC/FDM، سرویسهای امنیتی و امکان انتقال یا تمدید آنها را بررسی کنید.
مناسب چه کسی است؟
| سناریو | ارزیابی |
|---|---|
| شرکت متوسط با اینترنت تا حدود 1Gbps | مناسب |
| شعبه بزرگ با VPN، IPS و کنترل اپلیکیشن | مناسب |
| شبکه با Core گیگابیتی و لینک فیبر 1G | مناسب |
| شبکهای با نیاز جدی به 10G | مناسب نیست |
| TLS Inspection سنگین برای کاربران زیاد | محدود |
| پروژه جدید با برنامه استفاده بیش از ۲۰۳۰ | پیشنهاد نمیشود |
| خرید اقتصادیِ کارکرده با پشتیبانی تا ۲۰۳۰ | قابل بررسی |
اگر این فایروال را با قیمت مناسب، سلامت سختافزاری تأییدشده و لایسنس قابلاستفاده تهیه میکنید، FPR2110 هنوز برای یک شبکه سازمانی متوسط، اینترنت تا سطح گیگابیت، VPN و سیاستهای امنیتی استاندارد گزینه خوبی است.
اما اگر پروژه جدید است، اینترنت یا Core شما 10G است، بازرسی SSL گسترده دارید یا انتظار دارید دستگاه بیش از سال ۲۰۳۰ در سرویس بماند، بهتر است به خانوادههای جدیدتر Cisco Secure Firewall با پورتهای 10G و چرخه پشتیبانی طولانیتر بروید. FPR2110 را امروز بیشتر باید یک فایروال Enterprise نسل قبل با ارزش خرید وابسته به قیمت دانست، نه انتخاب آیندهنگر.