
فایروال و امنیت شبکه (Firewalls & Security)
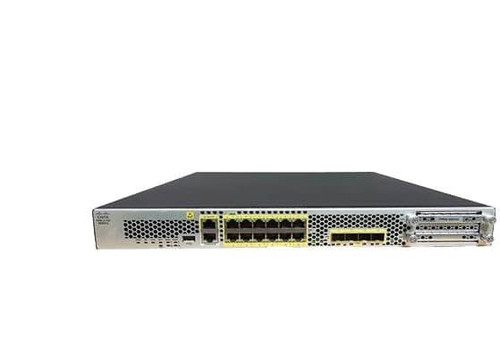

در هر شبکه سازمانی، فایروال یکی از اصلیترین اجزای امنیت است. فایروال بهعنوان مرز بین شبکه داخلی و سایر شبکهها (از جمله اینترنت) عمل میکند و بر اساس مجموعهای از قوانین، ترافیک ورودی و خروجی را کنترل میکند. هدف اصلی آن جلوگیری از دسترسیهای غیرمجاز، محدودسازی تهدیدات و محافظت از دادهها و سرویسهای حیاتی سازمان است.
در این مقاله، به بررسی کامل مفاهیم فایروال، تفاوت انواع آن، ویژگیهای فایروالهای نسل جدید (NGFW)، جایگاه محصولات سیسکو در این حوزه و نکات مهم هنگام انتخاب و پیادهسازی فایروال در شبکه میپردازیم.
فایروال چیست؟
فایروال یک دستگاه سختافزاری، نرمافزار یا ترکیبی از هر دو است که ترافیک شبکه را بر اساس سیاستهای امنیتی تعریفشده بررسی میکند و تصمیم میگیرد کدام بستههای داده مجاز به عبور هستند و کدامیک باید مسدود شوند.
به بیان ساده، فایروال مانند یک نگهبان هوشمند در ورودی و خروجی شبکه عمل میکند و بر اساس قوانین از پیش تعیینشده، اجازهٔ عبور یا عدم عبور ترافیک را صادر میکند.
چرا به فایروال نیاز داریم؟
بدون فایروال، هر دستگاه یا کاربری در اینترنت میتواند مستقیماً با سرویسهای داخلی شبکه ارتباط برقرار کند. فایروال با اعمال سیاستهای امنیتی، خطرات زیر را کاهش میدهد:
-
دسترسی غیرمجاز به سرورها، دیتابیسها و سیستمهای داخلی
-
حملات سایبری مانند بدافزار، باجافزار، اسکن پورت و بهرهبرداری از حفرههای امنیتی
-
نشت اطلاعات حساس به بیرون از سازمان
-
سوءاستفاده از سرویسهای باز و پیکربندینشده
-
حملات لایهٔ برنامه مانند SQL Injection یا حملات وباپلیکیشن
انواع فایروال از نظر نسل و تکنولوژی
1. فایروالهای سنتی (Stateful Firewall)
فایروالهای نسل اول و دوم عمدتاً بر اساس آدرس IP، پورت و پروتکل تصمیم میگیرند. این فایروالها وضعیت اتصال (State) را نیز بررسی میکنند؛ یعنی میدانند یک بسته مربوط به کدام Session است.
مزایا:
-
ساده و سبک
-
مناسب برای فیلتر کردن ترافیک بر اساس IP و پورت
محدودیتها:
-
آگاهی کمی از برنامهها و کاربران دارند
-
نمیتوانند محتوای ترافیک رمزنگاریشده را بررسی کنند
-
در برابر تهدیدات پیشرفته و بدافزارهای جدید محدود هستند
2. فایروالهای نسل جدید (Next-Generation Firewall – NGFW)
فایروال نسل جدید، علاوه بر قابلیتهای فایروال سنتی، ویژگیهای پیشرفتهتری دارد که آن را به یک پلتفرم امنیتی جامع تبدیل میکند.
بر اساس تعریف Gartner و مراجع امنیتی، یک NGFW حداقل باید شامل موارد زیر باشد:
-
بازرسی حالتمند (Stateful Inspection)
-
سیستم پیشگیری از نفوذ (IPS) یکپارچه
-
آگاهی از برنامهها (Application Awareness) و کنترل آنها
-
استفاده از منابع هوش تهدید (Threat Intelligence)
-
قابلیت ارتقا برای افزودن فیدهای اطلاعاتی جدید
-
تکنیکهایی برای مقابله با تهدیدات در حال تکامل
NGFW ترافیک را در لایههای بالاتر مدل TCP/IP، از جمله لایهٔ برنامه، بررسی میکند و میتواند رفتار کاربران و برنامهها را تحلیل کند.
ویژگیهای کلیدی فایروال نسل جدید (NGFW)
1. بازرسی عمیق بستهها (Deep Packet Inspection – DPI)
برخلاف فایروالهای سنتی که فقط هدر بسته را بررسی میکنند، NGFW محتوای داخل بسته را نیز تحلیل میکند. این امکان را میدهد که:
-
برنامههای در حال استفاده شناسایی شوند (مثلاً تشخیص تفاوت بین ترافیک وب عادی و یک برنامه خاص)
-
بدافزارها و الگوهای حمله در محتوای ترافیک شناسایی شوند
-
سیاستهای امنیتی بر اساس نوع برنامه و نه فقط پورت تعریف شوند
2. کنترل برنامهها (Application Control)
NGFW میتواند برنامههای در حال اجرا روی شبکه را شناسایی و کنترل کند؛ مثلاً:
-
مسدود کردن برنامههای پرخطر یا غیرمجاز
-
محدود کردن پهنایباند برنامههای خاص
-
اعمال سیاستهای متفاوت برای برنامههای مشابه بر اساس ریسک امنیتی
3. شناسایی و کنترل کاربران (User Identification)
با یکپارچهسازی با سرویسهای هویتی مانند Active Directory، LDAP یا RADIUS، فایروال میتواند سیاستها را بر اساس کاربر یا گروه کاربری اعمال کند، نه فقط بر اساس IP. این موضوع در محیطهایی با کاربران سیار یا DHCP بسیار مهم است.
4. سیستم پیشگیری از نفوذ (IPS)
ماژول IPS ترافیک را با امضای حملات شناختهشده و الگوهای رفتاری مشکوک مقایسه میکند و در صورت تشخیص حمله، ترافیک را مسدود میکند. این قابلیت از شبکه در برابر موارد زیر محافظت میکند:
-
بهرهبرداری از حفرههای امنیتی
-
حملات DDoS در لایههای مختلف
-
اسکن پورت و تلاشهای brute-force
-
حملات لایهٔ برنامه مانند SQL Injection
5. بازرسی ترافیک رمزنگاریشده (SSL/TLS Inspection)
امروزه بخش بزرگی از ترافیک شبکه رمزنگاریشده است. NGFW میتواند با انجام SSL/TLS Decryption، محتوای ترافیک رمزنگاریشده را بررسی و در صورت نیاز مجدداً رمزنگاری کند. این قابلیت برای شناسایی تهدیدات پنهان در ترافیک HTTPS ضروری است.
6. فیلتر کردن URL و وب
ماژول URL Filtering به فایروال اجازه میدهد دسترسی به دستههای مختلف وبسایتها را کنترل کند؛ مثلاً:
-
مسدود کردن سایتهای فیشینگ و مخرب
-
محدود کردن دسترسی به دستههای خاص (شبکههای اجتماعی، سایتهای سرگرمی و غیره)
-
اعمال سیاستهای متفاوت بر اساس گروه کاربری یا زمان
7. پیشگیری از بدافزار و باجافزار
NGFW با استفاده از امضای بدافزارها، تحلیل رفتاری و در برخی موارد Sandbox، فایلها و ترافیک مشکوک را بررسی و از ورود بدافزار، باجافزار و سایر کدهای مخرب جلوگیری میکند
8. پیشگیری از نشت اطلاعات (DLP)
برخی فایروالهای پیشرفته قابلیتهایی برای جلوگیری از انتقال دادههای حساس به بیرون از سازمان دارند؛ مثلاً:
-
شناسایی و مسدود کردن ارسال شمارهٔ کارت، کد ملی یا اطلاعات محرمانه
-
اعمال سیاست بر اساس نوع داده و مقصد انتقال
9. هوش تهدید و بهروزرسانی ابری
NGFWهای مدرن از فیدهای هوش تهدید ابری استفاده میکنند تا بهطور خودکار از آخرین IOCها (نشانههای آلودگی) مانند IPها، دامنهها و فایلهای مخرب مطلع شوند و سیاستها را بهروز نگه دارند.
10. مدیریت متمرکز و گزارشگیری
پلتفرمهای مدیریت متمرکز به تیم امنیت اجازه میدهند:
-
سیاستهای چندین فایروال را از یک کنسول مدیریت کنند
-
لاگها و رویدادهای امنیتی را جمعآوری و تحلیل کنند
-
گزارشهای ممیزی و انطباق با استانداردها تولید کنند
تفاوت فایروال سنتی و NGFW
| ویژگی | فایروال سنتی (Stateful) | فایروال نسل جدید (NGFW) |
|---|---|---|
| معیار فیلتر | IP، پورت، پروتکل | IP، پورت، پروتکل + برنامه، کاربر، محتوا |
| بازرسی ترافیک | لایه 3 و 4 | لایه 3، 4 و 7 (لایهٔ برنامه) |
| کنترل برنامه | ندارد یا بسیار محدود | شناسایی و کنترل دقیق برنامهها |
| کنترل کاربر | بر اساس IP | بر اساس هویت کاربر یا گروه |
| IPS یکپارچه | معمولاً جداگانه | داخلی و یکپارچه |
| بازرسی SSL/TLS | محدود یا بدون پشتیبانی | پشتیبانی کامل با Decrypt/Re-encrypt |
| هوش تهدید | محدود | فیدهای ابری و بهروزرسانی خودکار |
| مدیریت | محلی یا ساده | متمرکز، گزارشگیری پیشرفته و انطباق |
جایگاه فایروال در معماری امنیت شبکه
فایروال معمولاً در مرز بین شبکه داخلی و اینترنت قرار میگیرد، اما در شبکههای بزرگتر ممکن است در لایههای مختلفی استفاده شود:
-
فایروال محیطی (Perimeter Firewall): بین اینترنت و شبکه داخلی
-
فایروال داخلی (Internal Segmentation): بین بخشهای مختلف شبکه (مثلاً بین شبکهٔ اداری و دیتاسنتر)
-
فایروال دیتاسنتر: محافظت از سرورها، دیتابیسها و سرویسهای حیاتی
-
فایروال شعب: در شعب کوچک برای اتصال امن به دفتر مرکزی
-
فایروال ابری: در محیطهای Cloud برای محافظت از Workloadها
استفاده از چند لایه فایروال و تقسیم شبکه به Zoneهای امنیتی مختلف، امکان حرکت جانبی مهاجم را در صورت نفوذ محدود میکند.
فایروالهای سیسکو در حوزه امنیت شبکه
سیسکو در طول سالها چندین پلتفرم فایروال ارائه کرده است که مهمترین آنها عبارتاند از:
1. Cisco ASA (Adaptive Security Appliance)
Cisco ASA یک پلتفرم فایروال قدیمیتر اما همچنان پرکاربرد است که قابلیتهایی مانند:
-
فایروال Stateful
-
NAT پیشرفته
-
VPN (Site-to-Site و Remote Access)
-
ماژولهای امنیتی اضافی (مانند IPS در برخی مدلها)
را ارائه میدهد. ASA بیشتر بهعنوان یک فایروال قدرتمند لایه 3 و 4 شناخته میشود و در بسیاری از شبکههای سازمانی هنوز استفاده میشود.
2. Cisco Firepower و FTD (Firepower Threat Defense)
پلتفرم Firepower سیسکو، نسل جدید امنیت شبکه این شرکت است. تصویر نرمافزاری FTD ترکیبی از:
-
موتور دادهٔ ASA
-
موتور بازرسی Sourcefire/Snort برای IPS و تحلیل پیشرفته
است که میتواند تحت مدیریت Firepower Management Center (FMC) یا Firepower Device Manager (FDM) قرار گیرد.
ویژگیهای کلیدی Firepower:
-
فایروال نسل جدید با قابلیتهای NGFW
-
IPS یکپارچه با امضای بهروز
-
کنترل برنامه و کاربر
-
بازرسی SSL/TLS
-
هوش تهدید و بهروزرسانی ابری
-
مدیریت متمرکز و گزارشگیری پیشرفته
3. Cisco Secure Firewall
در سالهای اخیر، سیسکو برند امنیت خود را تحت عنوان Cisco Secure Firewall یکپارچه کرده است که شامل سریهای مختلف سختافزاری و مجازی Firepower میشود. این پلتفرمها برای محیطهای سازمانی، دیتاسنتر، شعب و حتی فضای ابری طراحی شدهاند.
معیارهای انتخاب فایروال مناسب
هنگام انتخاب فایروال برای یک سازمان، باید به موارد زیر توجه کرد:
1. اندازه و نوع شبکه
-
تعداد کاربران و دستگاهها
-
تعداد شعب و سایتها
-
نوع سرویسهای حیاتی (وب، دیتابیس، VoIP، ویدیو کنفرانس و غیره)
2. توان عملیاتی و پهنایباند
-
حداکثر ترافیک ورودی و خروجی
-
ترافیک رمزنگاریشده و نیاز به SSL Inspection
-
تعداد Session همزمان مورد نیاز
3. قابلیتهای امنیتی مورد نیاز
-
نیاز به IPS، کنترل برنامه، فیلتر URL، DLP و غیره
-
نیاز به یکپارچهسازی با سرویسهای هویتی
-
نیاز به Sandbox یا تحلیل پیشرفته بدافزار
4. مدل استقرار
-
فایروال فیزیکی در دیتاسنتر یا رک شبکه
-
فایروال مجازی در محیطهای مجازیسازی یا Cloud
-
ترکیبی از هر دو در شبکههای هیبریدی
5. مدیریت و پشتیبانی
-
امکان مدیریت متمرکز چند دستگاه
-
گزارشگیری و انطباق با استانداردها
-
پشتیبانی فروشنده و بهروزرسانی امضا و نرمافزار
بهترین روشها در پیادهسازی فایروال
1. طراحی Zone و سیاستهای امنیتی
شبکه را به Zoneهای منطقی تقسیم کن؛ مثلاً:
-
Internet
-
DMZ
-
Internal Users
-
Servers
-
Management
سپس سیاستهای عبور ترافیک بین Zoneها را بر اساس اصل Least Privilege (کمترین دسترسی لازم) تعریف کن.
2. مستندسازی قوانین فایروال
تمام Ruleها باید مستند باشند؛ شامل:
-
هدف Rule
-
درخواستکننده
-
تاریخ ایجاد و انقضا
-
سرویسها و آدرسهای مرتبط
این کار در ممیزیهای امنیتی و عیبیابی بسیار کمک میکند.
3. بازبینی دورهای Ruleها
قوانین قدیمی، موقت یا بدون استفاده باید بهطور دورهای بازبینی و حذف شوند تا سطح حمله کاهش یابد و عملکرد فایروال بهتر شود.
4. لاگگیری و مانیتورینگ
فعالسازی لاگ برای Ruleهای مهم و ارسال آن به یک سامانهٔ مرکزی (مانند SIEM) برای:
-
تشخیص سریع نفوذ و رفتار مشکوک
-
تحلیل پس از حادثه
-
انطباق با استانداردهای امنیتی
5. بهروزرسانی منظم
-
بهروزرسانی امضای IPS و آنتیبدافزار
-
آپدیت Firmware و Patchهای امنیتی
-
بازبینی سیاستها با توجه به تغییرات شبکه و تهدیدات جدید
جمعبندی
فایروال امروزه دیگر فقط یک فیلتر ساده بر اساس IP و پورت نیست؛ بلکه به یک پلتفرم امنیتی هوشمند تبدیل شده که ترافیک را در لایههای مختلف بررسی میکند، برنامهها و کاربران را میشناسد، تهدیدات پیشرفته را شناسایی و مسدود میکند و به تیم امنیت دید کاملی از ترافیک شبکه میدهد.
در شبکههای سازمانی، استفاده از فایروال نسل جدید (NGFW) تقریباً به یک استاندارد تبدیل شده است. محصولاتی مانند Cisco Secure Firewall (Firepower/FTD) نمونهای از این پلتفرمها هستند که قابلیتهای جامعی از جمله فایروال Stateful، IPS، کنترل برنامه و کاربر، بازرسی SSL/TLS، هوش تهدید و مدیریت متمرکز را در یک دستگاه ارائه میدهند.docs.cloud.google+2
انتخاب، طراحی و پیادهسازی درست فایروال، همراه با سیاستهای امنیتی مناسب و فرآیندهای عملیاتی منظم، یکی از ارکان اصلی امنیت شبکه هر سازمان است.
برای کسب اطلاعات تخصصی در مورد خرید فایروال سیسکو اینجا رو میتوانید مطالعه کنید