
فایروال سیسکو (Cisco Firewall)

نویسنده: تیم فنی مهندسی سیسکوسل (کارشناسان ارشد امنیت شبکه)
زمان مطالعه: ۸ دقیقه
در هر شبکه سازمانی، فایروال مرز حیاتی بین شبکه داخلی امن و تهدیدات دنیای بیرون است. اگر به دنبال محافظت از سرورها، پایگاههای داده و اطلاعات حساس سازمان خود در برابر حملات سایبری، باجافزارها و دسترسیهای غیرمجاز هستید، فایروالهای سیسکو (Cisco) با ارائه بالاترین استانداردهای امنیتی، انتخاب اول دیتاسنترها و شبکههای سازمانی در سراسر جهان هستند.
ما در سیسکوسل به عنوان مرجع تخصصی بررسی و خرید فایروال سیسکو در ایران، امکان انتخاب انواع این تجهیزات را با تضمین اصالت سختافزار، ارائه پیشفاکتور رسمی و مهلت تست فنی در لابراتوار اختصاصی خود برای شما فراهم کردهایم.
انواع فایروالهای سیسکو در بازار شبکه (بررسی تجربی)
سیسکو در طول سالها پلتفرمهای امنیتی متنوعی را روانه بازار کرده است. برای انتخاب فایروال، خواندن اعداد روی کاغذ کاتالوگها کافی نیست. در ادامه، نگاهی به عملکرد واقعی خانوادههای اصلی فایروالهای سیسکو در پروژههای داخلی (اتاق سرورهای ایران) میاندازیم:
۱. سری سنتی Cisco ASA (راهکار اقتصادی و جانسخت)
این پلتفرم که شامل مدلهای محبوبی مانند ASA 5506-X و ASA 5516-X است، سالهاست که در رکهای سازمانهای ایرانی میدرخشد. این دستگاهها به عنوان یک فایروال قدرتمند لایه ۳ و ۴ (Stateful) شناخته میشوند. اگر بودجه محدودی دارید، این تجهیزات برای فیلترینگ ترافیک، NAT پیشرفته و راهاندازی شبکههای خصوصی مجازی (VPN) بسیار ایدهآل و مقرونبهصرفه هستند.
۲. سری Cisco Firepower 1000 (ناجیِ قدرتمند شرکتهای متوسط)
اگر در بازار ایران به دنبال یک فایروال نسل جدید (NGFW) میگردید اما بودجه میلیاردی ندارید، سری ۱۰۰۰ دقیقاً برای شما ساخته شده است. برخلاف تصور خیلیها که فکر میکنند این سری ضعیف است، در تستهای ما مدلی مثل FPR-1010 به راحتی ترافیک یک شرکت ۵۰ تا ۱۰۰ نفره را هندل میکند. مزیت بزرگ این دستگاه، ابعاد کوچک، صدای کم و راهاندازی بیدردسر آن در رکهای دیواری است.
۳. سری Cisco Firepower 2100 (اسب کاریِ سازمانهای ایرانی)
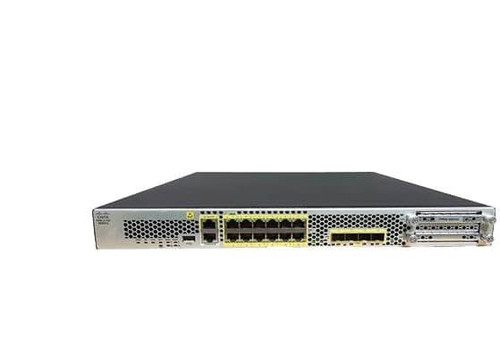
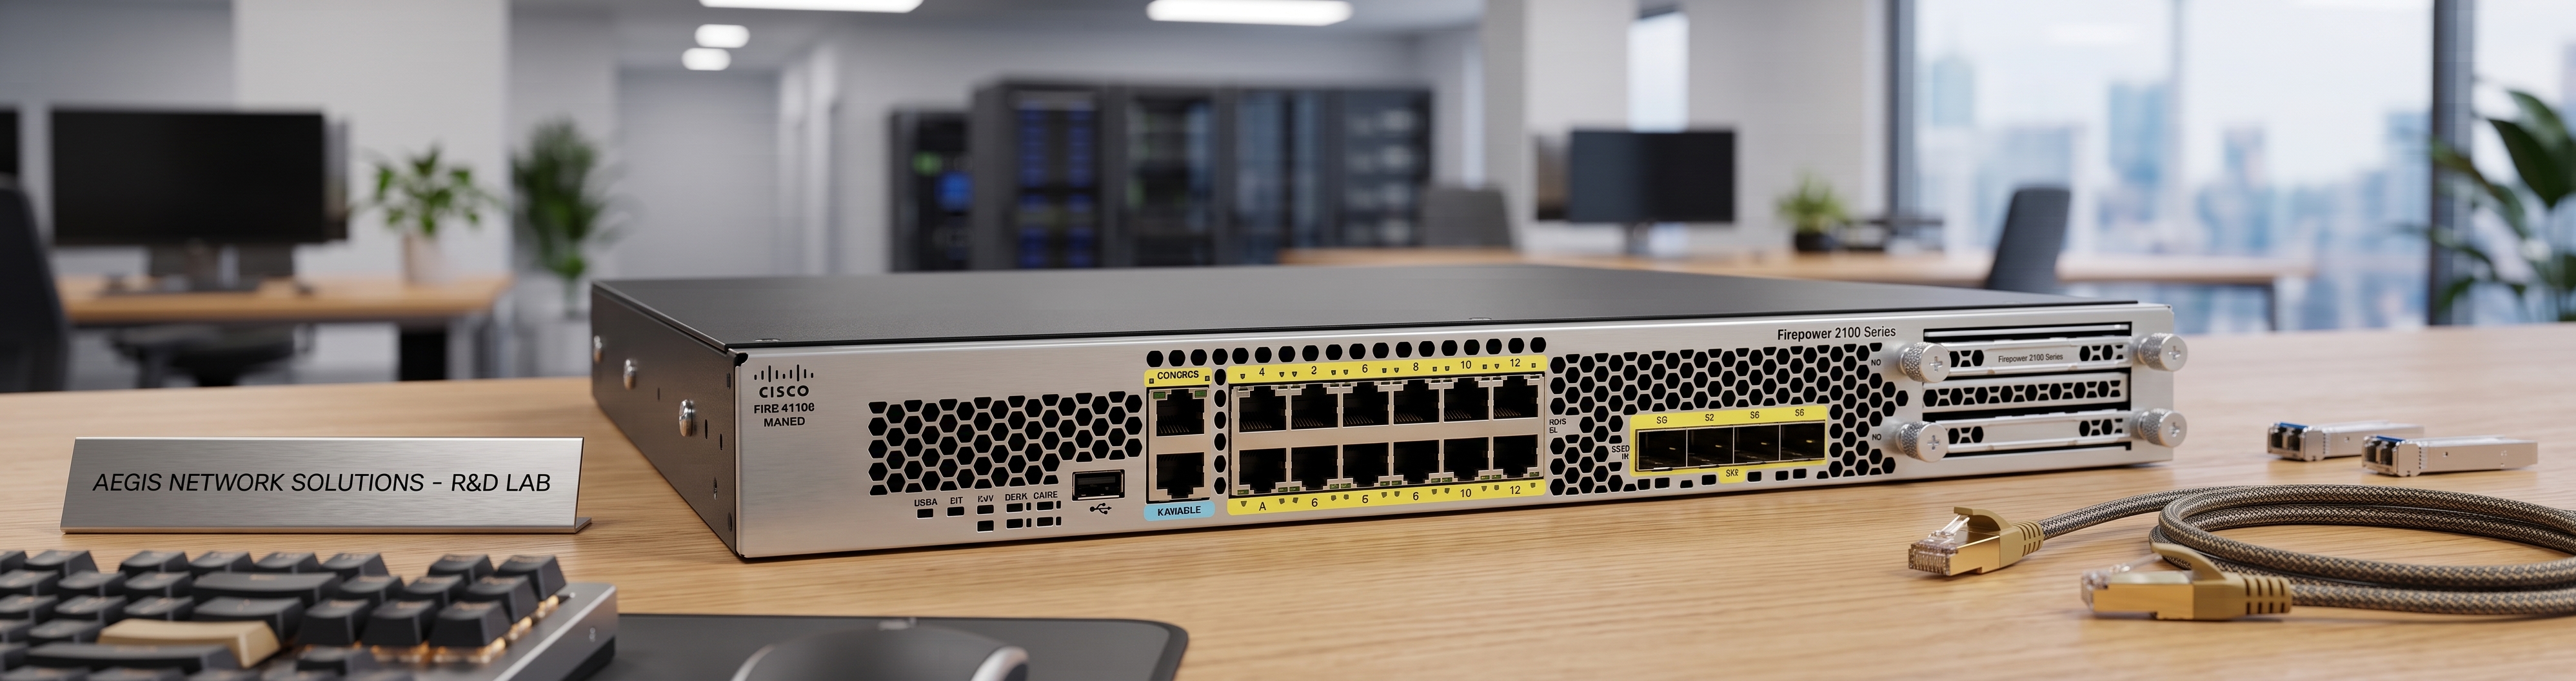
وقتی پای پروژههای سازمانی، دیتاسنترهای متوسط یا شبکههای بانکی به میان میآید، سری ۲۱۰۰ پادشاهی میکند. ما در لابراتوار سیسکوسل، دهها مدل FPR-2110 را برای مشتریان کانفیگ کردهایم؛ این دستگاه به معنای واقعی کلمه زیر بار ترافیک سنگین کم نمیآورد. این سری به دلیل فراوانی قطعات در بازار و قیمت فوقالعاده رقابتیِ مدلهای استوک، یکی از منطقیترین انتخابهای بازار ایران است.
۴. سری Cisco Secure Firewall 3100 (نسل جدیدِ تازهنفس)
اگر مدیر شبکهای هستید که میخواهید زیرساخت دیتاسنترتان را برای ۱۰ سال آینده بیمه کنید و محدودیت بودجه ندارید، مستقیماً سراغ سری ۳۱۰۰ بروید. تفاوت اصلی که ما در عملکرد عملیاتیِ آن دیدیم، قدرت پردازش بسیار بالاترِ ماژولهای رمزنگاری و مدیریت هوشمندترِ ترافیک در شبکههای پیچیده است.
۵. سری Cisco Firepower 4100 (غولهای دیتاسنتر و کریرها)
این دستگاهها شوخیبردار نیستند. سری ۴۱۰۰ برای تامینکنندگان اینترنت (ISPها) و دیتاسنترهای عظیم طراحی شده است. تامین، تست سلامت و فعالسازی لایسنس این غولهای پردازشی نیازمند تخصص بالایی است که کارشناسان ما پیش از تحویل کالا، تمامی مراحل آن را در محیط ایزوله ارزیابی میکنند.
جدول مقایسه و انتخاب سریع فایروال سیسکو
سری فایروال |
مدلهای شاخص |
توان عملیاتی (Throughput) |
سناریوی پیشنهادی در ایران |
Cisco Firepower 1000 |
FPR-1010, FPR-1120 |
890 Mbps تا 2.3 Gbps |
شعب سازمانی، شبکههای متوسط |
Cisco Firepower 2100 |
FPR-2110, FPR-2130 |
2.6 Gbps تا 5.4 Gbps |
لایه Edge دیتاسنترها، سازمانهای بزرگ |
Cisco Firepower 3100/4100 |
FPR-3110, FPR-4110 |
17 Gbps تا 55 Gbps |
دیتاسنترهای عظیم، ارائهدهندگان اینترنت (ISP) |
Cisco ASA 5500-X |
ASA 5506-X, 5516-X |
750 Mbps تا 1.8 Gbps |
بودجه اقتصادی، شبکههای اداری پایه |
(منبع ارقام توان عملیاتی: استخراج شده از مستندات و دیتاشیتهای رسمی Cisco Secure Firewall و ارزیابیشده در محیط آزمایشگاهی)
چرا شبکههای سازمانی به فایروال نسل جدید (NGFW) نیاز دارند؟
با پیچیدهتر شدن بدافزارها، فایروالهای سنتی که فقط IP و پورت را چک میکردند دیگر برای امنیت کامل کافی نیستند. استقرار یک فایروال نسل جدید (مثل سری Firepower) امکانات زیر را به شما میدهد:
-
بازرسی عمیق بستهها (DPI): تحلیل محتوای داخل ترافیک برای شناسایی بدافزارها حتی در پورتهای باز و مجاز.
-
شناسایی کاربران: یکپارچگی با Active Directory برای اعمال محدودیت بر اساس نام کاربری شخص، نه فقط یک IP متغیر.
-
فیلترینگ هوشمند: مسدود کردن سایتهای فیشینگ و محدود کردن پهنایباند برنامههای خاص با اتصال بیدرنگ به هوش تهدید ابری سیسکو (Talos).
❓ سوالات متداول فنی درباره فایروال سیسکو
تفاوت اصلی سری Cisco Firepower با ASA 5500-X چیست؟
سری Firepower از معماری فایروال نسل جدید (NGFW) به همراه قابلیتهای جلوگیری از نفوذ (NGIPS)، کنترل پیشرفته اپلیکیشنها و دفاع در برابر بدافزارها (AMP) پشتیبانی میکند؛ در حالی که در سناریوهای عملیاتی، مدلهای ASA تمرکز اصلیشان بر فیلترینگ سنتی لایه ۳ و ۴ است.
آیا فایروالهای استوک سیسکو نیاز به خرید لایسنس مجزا دارند؟
امکانات پایه فایروال (مانند روتینگ و NAT) به صورت پیشفرض و بدون نیاز به لایسنس فعال هستند؛ اما برای بهرهمندی از قابلیتهای پیشرفته امنیتی ابری، آپدیتهای IPS و آنتیبدافزار، حتماً به خرید لایسنس سیسکو نیاز خواهید داشت که کارشناسان ما مشاورههای لازم را در این خصوص ارائه میدهند.
برای گسب اطلاعات بیشتر میتوانید صفحه مروبط به راهنمای خرید فایروال سیسکو رو مطالعه کنید