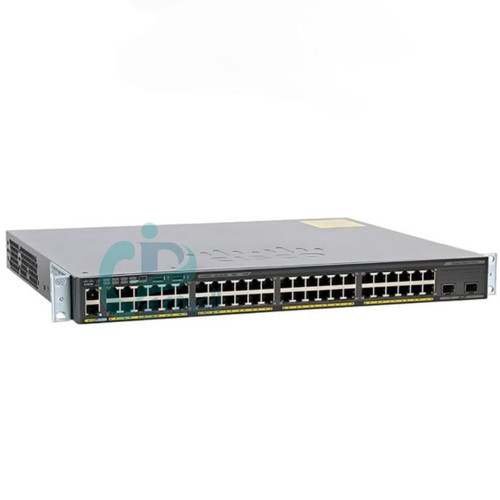
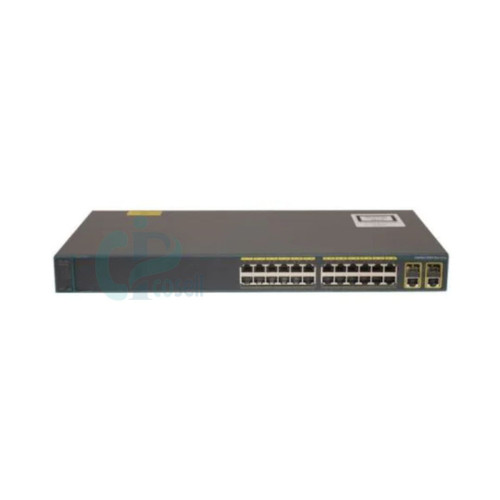
تفاوت سوئیچ Layer 2 و Layer 3 سیسکو

در این مقاله، تفاوت سوئیچ لایه 2 و لایه 3، کاربردهای هرکدام، مدلهای رایج در خانوادههای Catalyst و Nexus، لایسنس و معیارهای انتخاب بین این دو نوع سوئیچ را بررسی میکنیم.
یکی از رایجترین سوالها در طراحی و خرید شبکه سازمانی این است: تفاوت سوئیچ لایه 2 و لایه 3 سیسکو چیست و کدامیک برای شبکه ما مناسبتر است؟ جواب این سوال مستقیم روی معماری شبکه، مسیریابی بین VLANها، امنیت، کارایی و هزینه پروژه اثر میگذارد. انتخاب نادرست میتواند گلوگاه اصلی کندی ترافیک، پیچیدگی ناخواسته و قطعیهای مداوم در دیتاسنتر یا شبکه سازمان شما باشد.
بهطور ساده، سوئیچ لایه 2 ترافیک را بر اساس MAC Address در سطح شبکه محلی جابهجا میکند. سوئیچ لایه 3 علاوه بر همه قابلیتهای لایه 2، میتواند ترافیک را بر اساس IP Address هم مسیریابی کند. همین تفاوت نقش سوئیچ در شبکه، نوع پیکربندی و سناریوهای استفاده را عوض میکند.
- تفاوت سوئیچینگ (Switching) و مسیریابی (Routing) را به زبان ساده توضیح دهید.
- وظایف و محدودیتهای سوئیچهای لایه 2 سیسکو را در لایه Access بشناسید.
- قابلیتهای سوئیچ لایه 3 سیسکو، مثل SVI، مسیریابی Inter-VLAN و سختافزار ASIC، را تحلیل کنید.
- معیارهای انتخاب تجهیزات برای شبکه سازمانی و دیتاسنتر را بر اساس نیاز کسبوکار بسنجید.
سوئیچینگ و مسیریابی در مدل OSI
برای فهمیدن تفاوت سوئیچ لایه 2 و لایه 3، اول باید نقش این دو لایه را در مدل OSI مرور کنیم. دو مثال ساده کمک میکند:
- سوئیچینگ (لایه 2، Data Link) مثل پستچی یک محله است. نامهها را بر اساس آدرس فیزیکی خانه (در شبکه: MAC Address) داخل همان محله پخش میکند. سوئیچ لایه 2 فریمها را فقط داخل یک VLAN یا شبکه محلی جابهجا میکند و از آدرس IP و شبکههای جدا چیزی نمیداند.
- مسیریابی (لایه 3، Network) مثل مرکز ترانزیت و فرودگاه بینالمللی است. بر اساس آدرس کشور و شهر (در شبکه: IP Address) بستهها را بین شهرهای مختلف هدایت میکند. مسیریابی شبکهها و VLANهای مختلف را به هم وصل میکند.
لایه 2: Data Link
لایه 2 فریمها را بین دستگاههای یک شبکه محلی منتقل میکند و آدرسدهیاش بر اساس MAC Address است. جدول اصلی سوئیچ لایه 2 برای هدایت فریمها جدول آدرس MAC (یا CAM Table) نام دارد.
وظایف اصلی لایه 2:
- ارسال فریم بین پورتها بر اساس MAC Address
- ایجاد و مدیریت VLAN
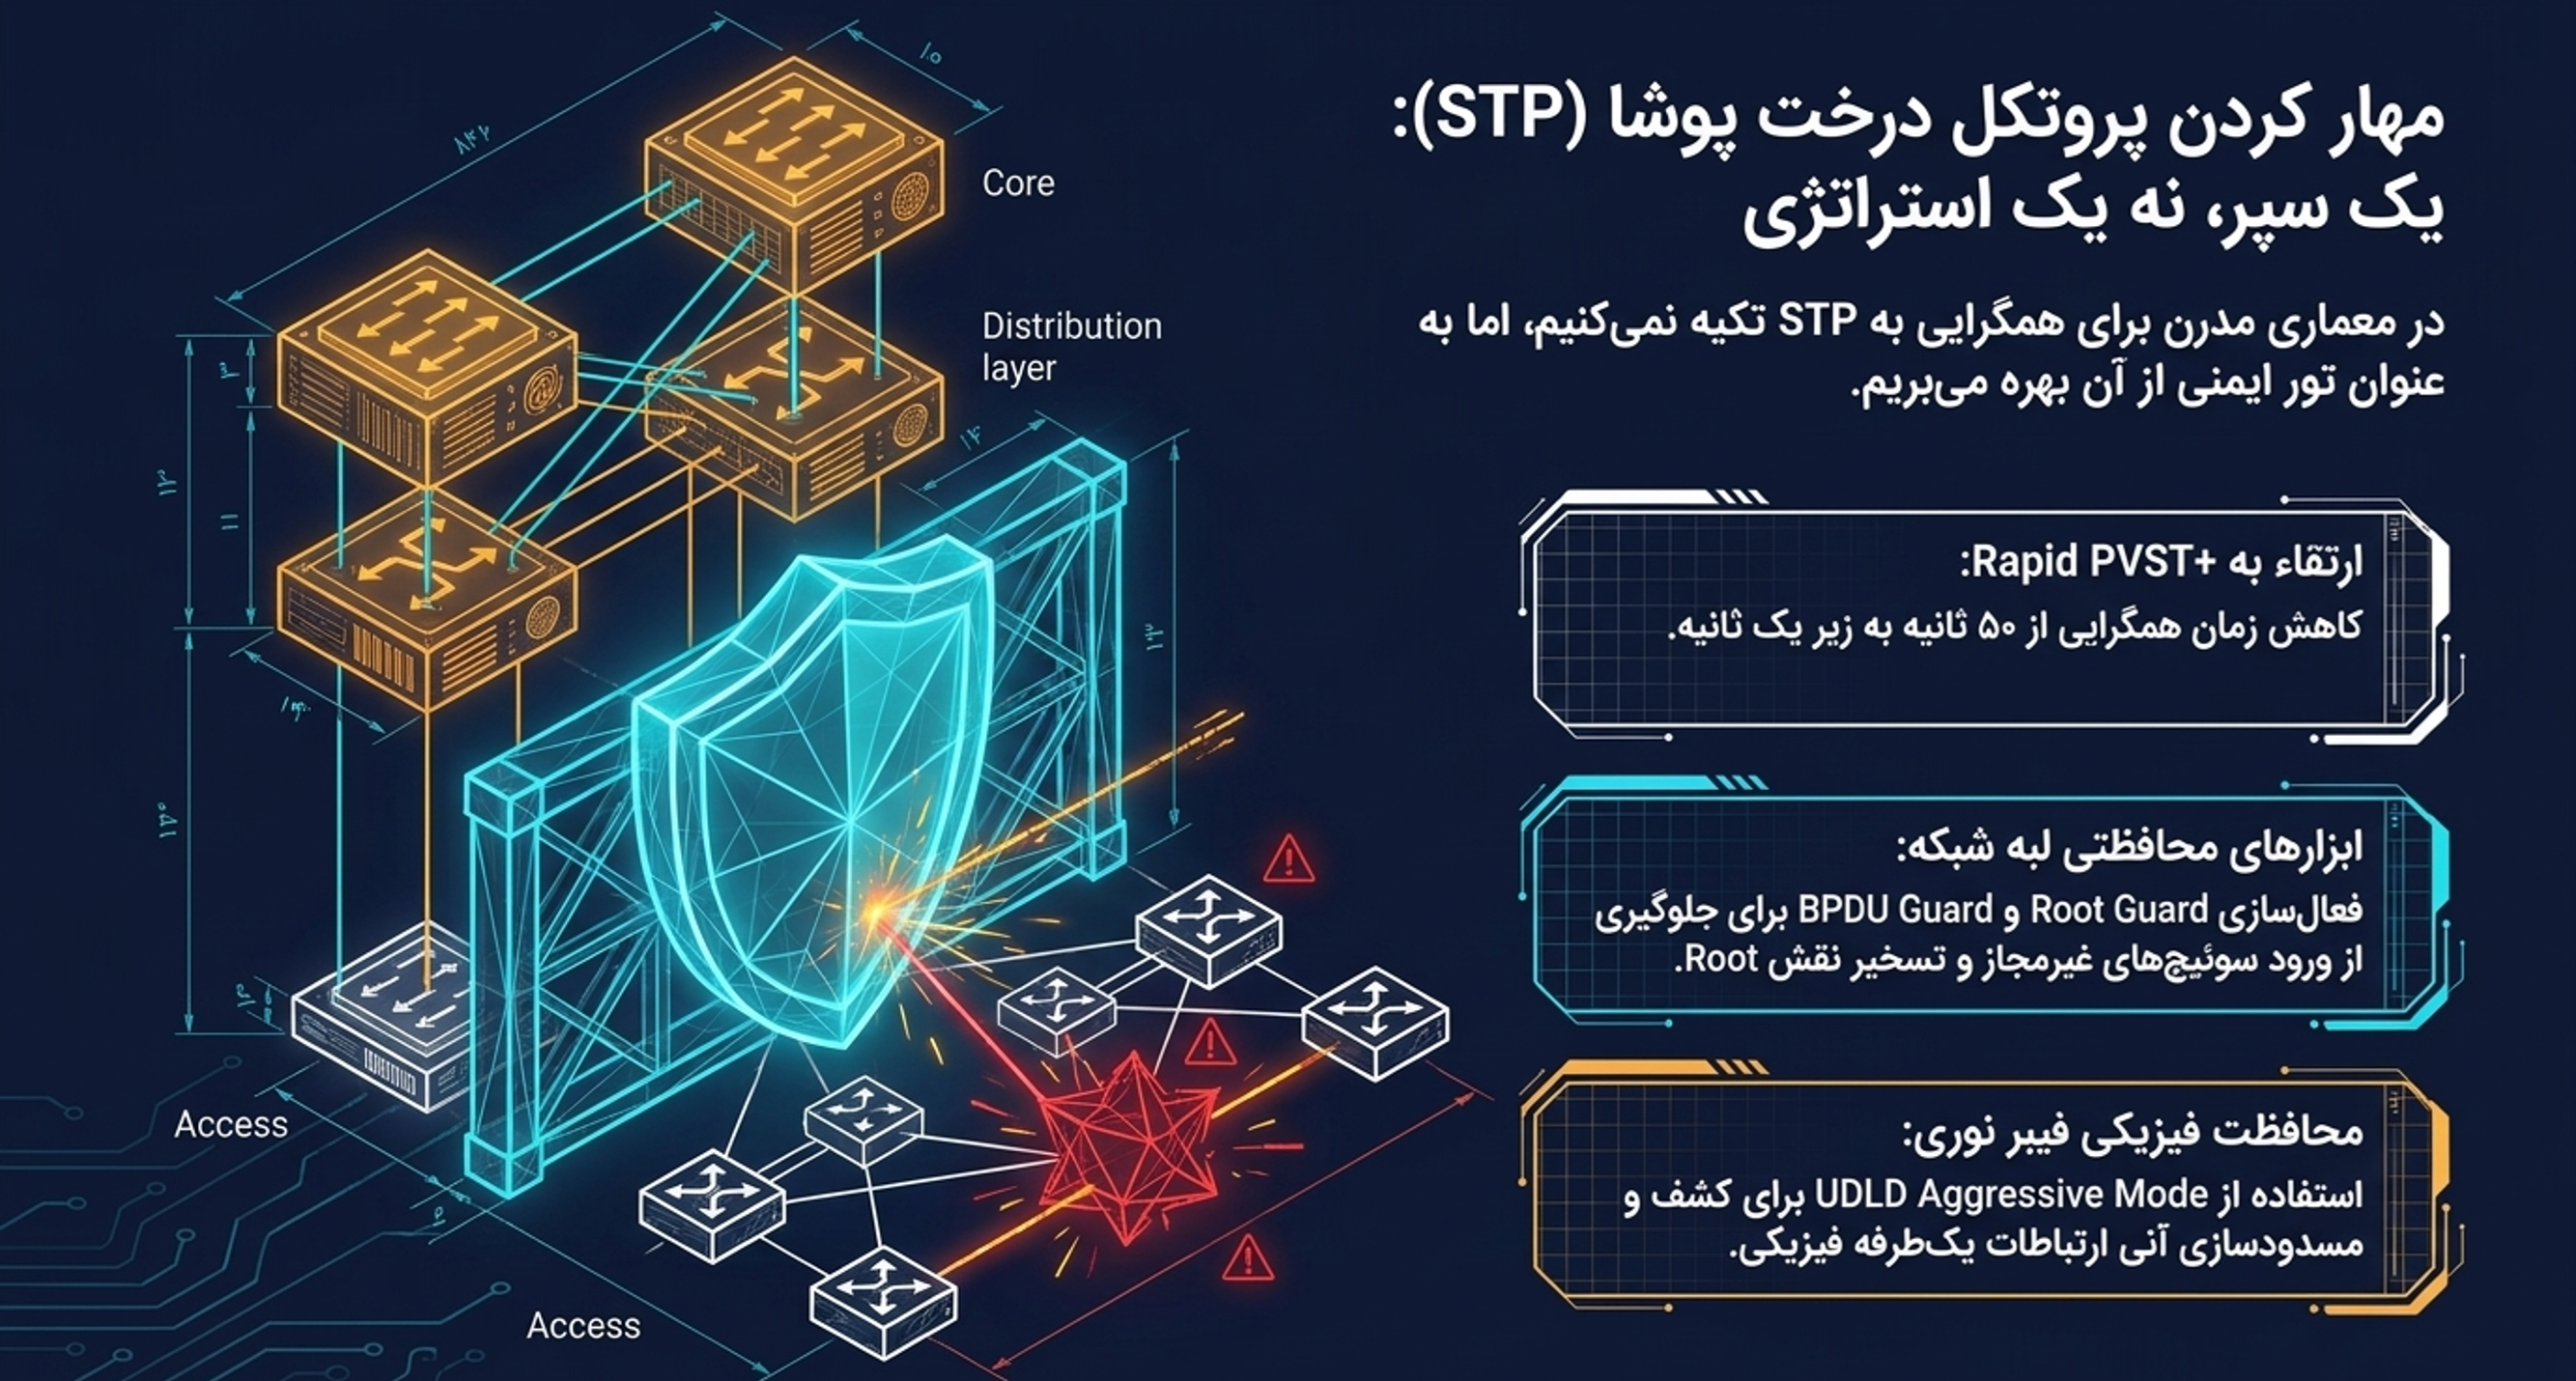
- اجرای پروتکلهای STP، RSTP و MST برای جلوگیری از Loop
- کنترل دسترسی در سطح پورت (Port Security)
- اولویتبندی ترافیک با QoS در سطح لایه 2
سوئیچهای لایه 2 سیسکو ترافیک را داخل یک VLAN یا بین پورتهای یک سوئیچ مدیریت میکنند، اما بهطور پیشفرض نمیتوانند بین VLANها مسیریابی کنند. این سوئیچها Collision Domain را جدا میکنند.
لایه 3: Network
لایه 3 بستهها را بین شبکههای مختلف مسیریابی میکند و آدرسدهیاش بر اساس IP Address است. سوئیچ لایه 3 سیسکو علاوه بر MAC Address از اطلاعات IP (لایه Network در مدل OSI) هم برای تصمیمگیری استفاده میکند و Broadcast Domain را جدا میکند.
وظایف اصلی لایه 3:
- مسیریابی بستهها بین شبکههای IP مختلف
- ایجاد SVI (Switch Virtual Interface) برای VLANها
- اجرای پروتکلهای مسیریابی مثل Static Route، OSPF و EIGRP
- اعمال ACL مبتنی بر IP
- مسیریابی بین VLANها (Inter-VLAN Routing)
سوئیچهای لایه 3 سیسکو علاوه بر همه قابلیتهای لایه 2 ترافیک بین VLANها را مسیریابی میکنند و در برخی سناریوها نقش روتر را بازی میکنند.
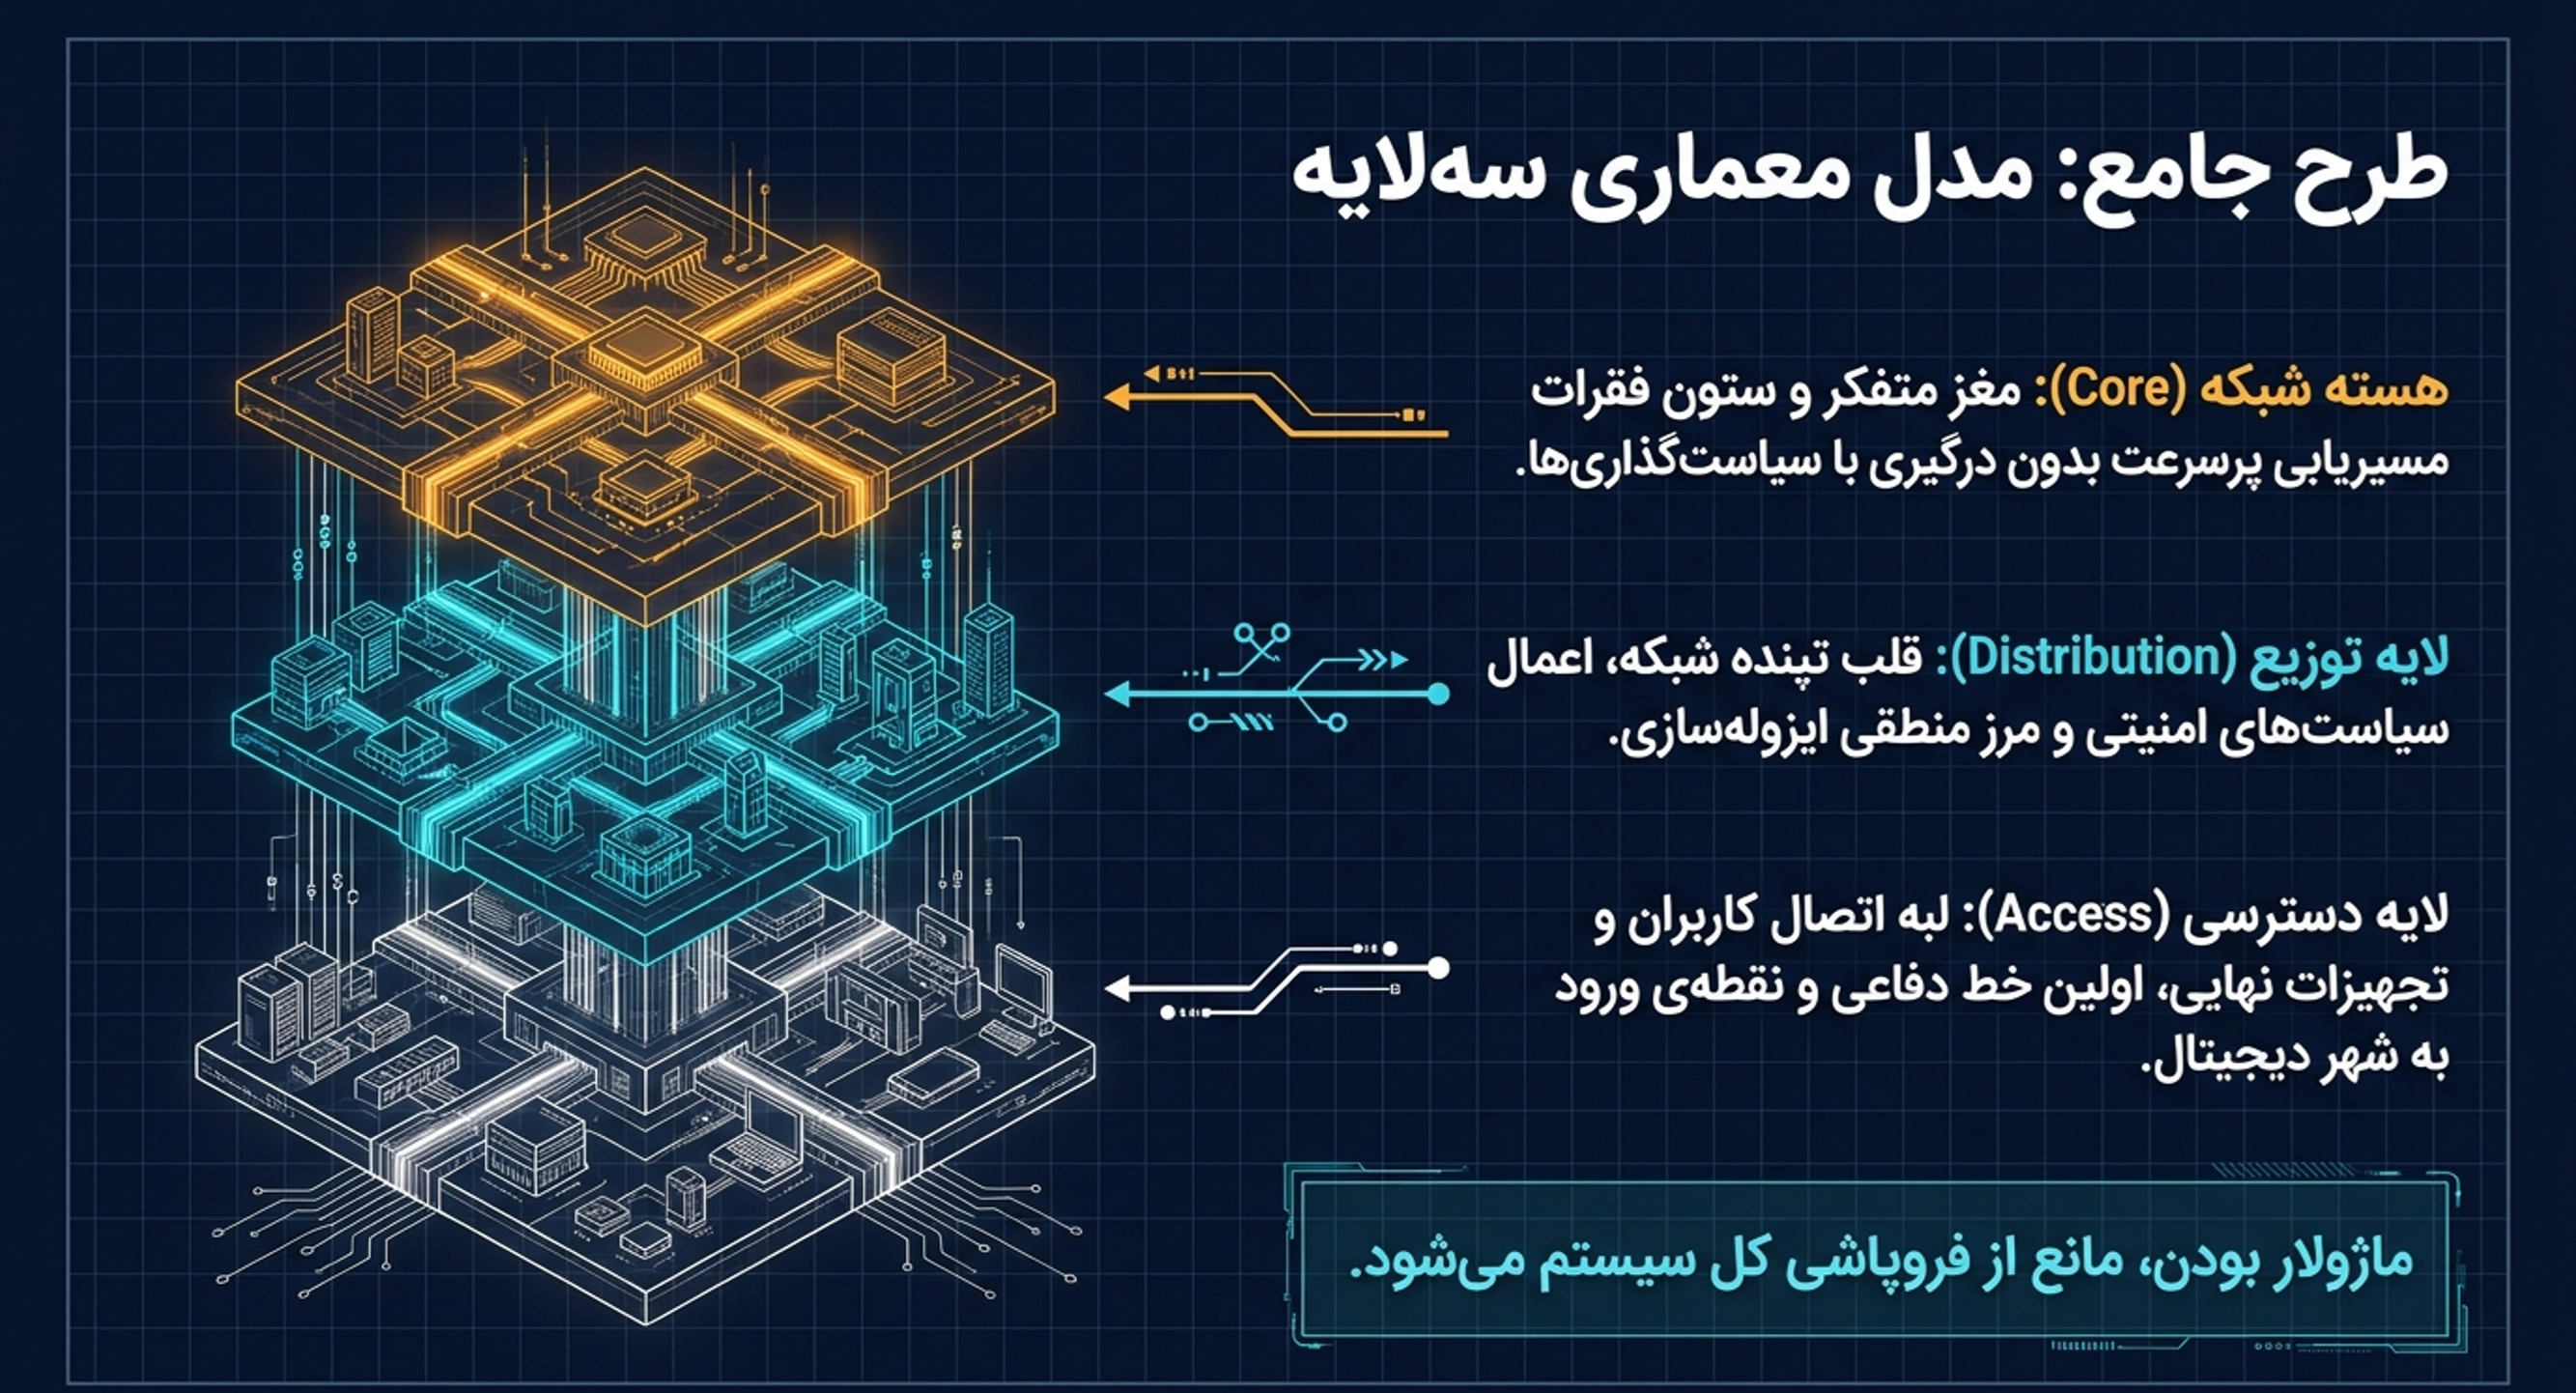
معماری سهلایه سیسکو: Access، Distribution و Core
در الگوی سلسلهمراتبی (Hierarchical Campus Design) سیسکو سه لایه وجود دارد و شناخت دقیق آنها کمک میکند ابزار درست را در جای درست به کار ببرید. بر اساس تجربه Cisco Sell، اشتباه در انتخاب لایه کاری سوئیچ مستقیم روی هزینه و کارایی شبکه اثر میگذارد.
-
لایه Access: نقطه اتصال تجهیزات نهایی (کاربران، تلفنهای IP، دوربینها). کنترل دسترسی، امنیت پورتها و تأمین توان PoE اینجا انجام میشود.
-
لایه Distribution (توزیع یا انباشت): ترافیک سوئیچهای Access را تجمیع میکند، مرز لایه 2 و لایه 3 است، سیاستهای امنیتی و QoS را اعمال میکند و مسیرها را خلاصهسازی (Route Summarization) میکند.
-
لایه Core (هسته): ترافیک را بین بخشهای مختلف شبکه بسیار سریع و بدون وقفه (High-Speed Packet Switching) منتقل میکند، بدون اینکه درگیر پردازشهای سنگین شود.
سوئیچ لایه 2 سیسکو چیست؟
سوئیچ لایه 2 سیسکو تجهیز پایهای است که عمدتاً بر اساس MAC Address کار میکند. برای وصل کردن مستقیم کاربران، سیستمها و تجهیزات به شبکه محلی یا داخل یک VLAN به کار میرود. مبنای تصمیمگیری آن برای هدایت ترافیک آدرس MAC (آدرس فیزیکی در لایه Data Link) است.
قابلیتهای اصلی سوئیچ لایه 2
- ایجاد و مدیریت VLAN: تفکیک ترافیک اداری، دوربینها و تلفنهای IP
- تنظیم Access Port و Trunk Port
- اجرای STP، RSTP و MST: جلوگیری از حلقههای فلجکننده (Loop) در اتصالات پشتیبان
- EtherChannel و Link Aggregation
- Port Security: محدود کردن تعداد و نوع MAC Addressهای مجاز روی یک پورت فیزیکی و جلوگیری از اتصال دستگاههای غیرمجاز
- QoS در سطح لایه 2: اولویتبندی فریمها
- مانیتورینگ پورت و ترافیک با SNMP
- مدیریت PoE برای برقرسانی به دوربینها، اکسسپوینتها و تجهیزات سازگار
قابلیتهای حفاظتی لایه 2 در لایه Access
- DHCP Snooping: پاسخهای DHCP غیرمجاز (Rogue DHCP) را مسدود میکند و یک پایگاه داده معتبر از آدرسهای IP به MAC میسازد.
- Dynamic ARP Inspection (DAI): حملات ARP Spoofing و ARP Poisoning را در سطح لایه 2 مسدود میکند.
- BPDU Guard: پورتهای کاربر (PortFast) را به محض دریافت BPDU غیرفعال میکند تا سوئیچ غیرمجاز به شبکه وصل نشود.
- Root Guard: جلوی تبدیل شدن سوئیچهای غیرمجاز جدید به Root Bridge در Spanning Tree را میگیرد.
- Broadcast Storm Control: میزان ترافیک Broadcast، Multicast و Unknown Unicast عبوری از پورت را محدود میکند تا کارایی شبکه افت نکند.
- UDLD (Unidirectional Link Detection): اتصالات یکطرفه در لینکهای فیبر نوری را که بر اثر جابهجایی یا قطعی فیبرهای ارسال و دریافت پیش میآیند تشخیص میدهد و غیرفعال میکند. این اتصالات باعث خطای STP میشوند.
کاربردهای رایج سوئیچ لایه 2
- اتصال کاربران، کامپیوترها و لپتاپها در شبکه اداری
- اتصال تلفنهای IP و دوربینهای مداربسته
- اتصال اکسسپوینتهای بیسیم
- ایجاد VLAN برای تفکیک کاربران، تلفنها و دوربینها
- استفاده بهعنوان Access Switch در شبکههای سازمانی
- شبکههای کوچک و شعب که به مسیریابی بین VLANها نیاز ندارند
اگر شبکهتان کوچک است یا مسیریابی بین VLANها را یک روتر یا فایروال مرکزی انجام میدهد، سوئیچ لایه 2 نیازتان را برطرف میکند. اما بر اساس تجربه Cisco Sell، اگر در یک سازمان بزرگ برای ارتباط بین VLANهای متعدد به سوئیچ لایه 2 تکیه کنید، روی روتر یا فایروال اصلی شبکه گلوگاه (Bottleneck) ایجاد میشود.\
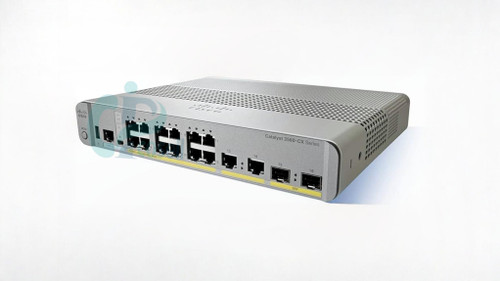
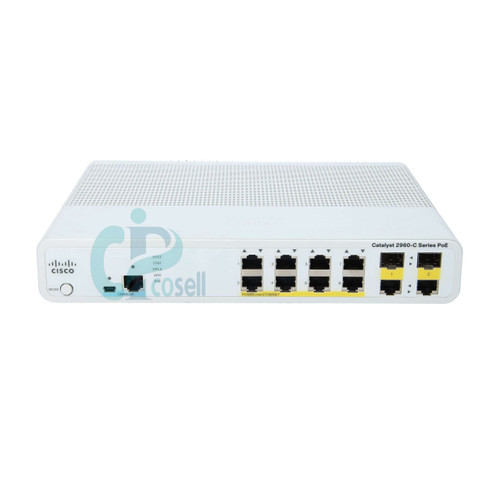
مدلهای رایج سوئیچ لایه 2 سیسکو
| خانواده | مدلهای نمونه | نقش متداول |
|---|---|---|
| Catalyst 2960 | WS-C2960S-24PD-L، WS-C2960X-48LPD-L | Access لایه 2 |
| Catalyst 9200 | C9200L-24T-4G، C9200L-48P-4G | Access لایه 2 |
| Catalyst 1300 | C1300-24P-4G، C1300-48P-4X | Access لایه 2 برای SMB |
| CBS350 | CBS350-24P-4G، CBS350-48P-4X | Access لایه 2 برای کسبوکار کوچک |
| Nexus 9300 | N9K-C93180YC-EX، N9K-C93180YC-FX | Leaf لایه 2 در دیتاسنتر |
بسیاری از این مدلها در پیکربندی و لایسنس مشخص میتوانند قابلیتهای محدود لایه 3 هم ارائه دهند، اما نقش اصلیشان در معماری شبکه لایه 2 است. مثلاً لایسنس LAN Base در سوئیچهای لایه 2 سیسکو (مثل 2960X) فقط قابلیتهای بسیار محدود لایه 3 مثل Static Routing با تعداد مسیر مشخص میدهد.
بهترین روشها در شبکه لایه 2
- VLANها را در سطح یک کمد ارتباطی (Single Wiring Closet) نگه دارید و بین چند سوئیچ Access گسترش ندهید. این کار پیچیدگی Spanning Tree، حلقههای لایه 2، Broadcast Storm و عدم انطباق جدول ARP و CAM را کم میکند.
- اگر مجبورید VLAN را بین چند سوئیچ Access پخش کنید، Rapid PVST+ را بهکار ببرید. همگرایی آن از استاندارد 802.1D خیلی سریعتر است.
- در تنظیم Trunk بین سوئیچها، طبق بهترین روشهای سیسکو حالت DTP را روی
nonegotiateیاon/onبگذارید، VLANهای غیرضروری را دستی حذف کنید (Pruning) و از VTP Transparent استفاده کنید. - برای جلوگیری از Unicast Flooding وقتی VLAN بین چند سوئیچ پخش شده، ARP Aging Timer را روی مقداری کمتر از CAM Aging Timer بگذارید. اگر ARP Timer بلندتر از CAM Timer باشد، سوئیچ MAC Address را پاک میکند اما گیتوی هنوز بسته میفرستد و بسته به همه پورتها پخش میشود.
سوئیچ لایه 3 سیسکو چیست؟
سوئیچ لایه 3 سیسکو (Multilayer Switch) علاوه بر همه قابلیتهای لایه 2، ترافیک را بر اساس IP Address هم مسیریابی میکند. این سوئیچها معمولاً در لایه Distribution یا Core شبکه سازمانی و در برخی سناریوها در لایه Access پیشرفته به کار میروند. بهجز جدول MAC، سوئیچ لایه 3 از جدول مسیریابی IP (یا جدول FIB در فناوری CEF) هم استفاده میکند.
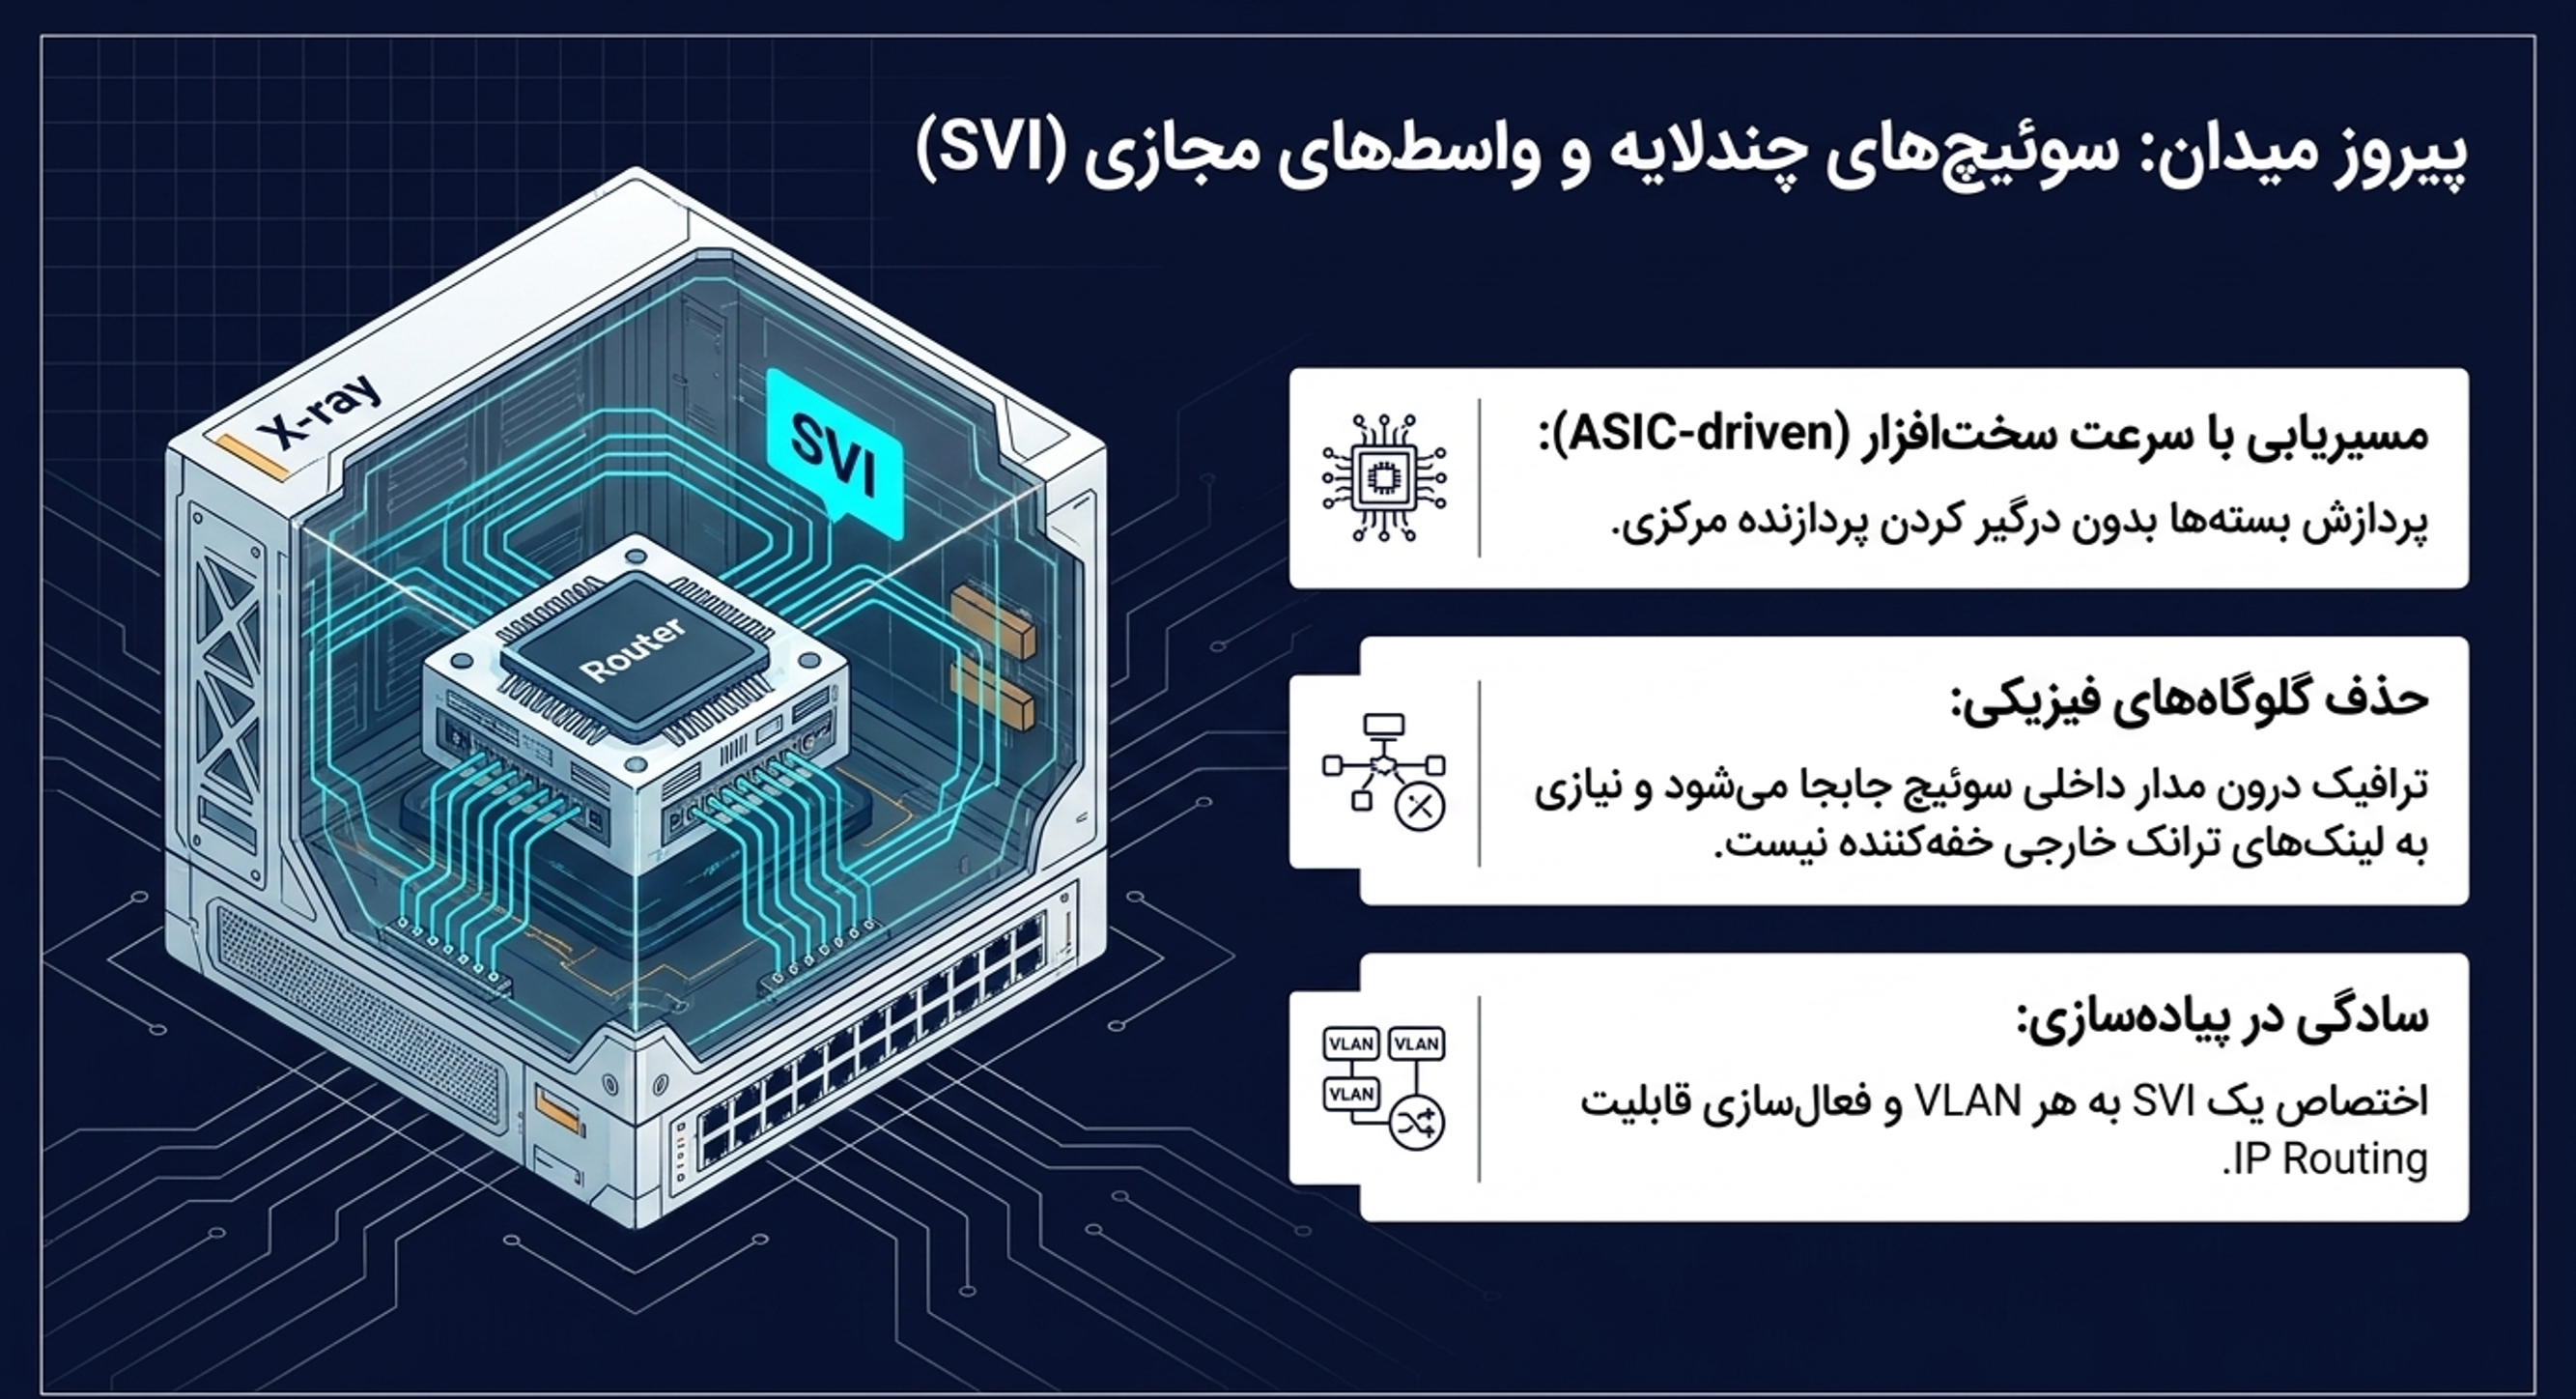
دلیل اصلی سرعت بالاتر مسیریابی در سوئیچ لایه 3 نسبت به روترهای سنتی این است که پردازش بستهها در سطح سختافزار و با تراشههای اختصاصی ASIC انجام میشود. این تراشهها بستهها را با سرعت خط (Wire-Speed) و بدون کندی مسیریابی میکنند.
قابلیتهای اصلی سوئیچ لایه 3
- همه قابلیتهای سوئیچ لایه 2
- SVI (Switch Virtual Interface): یک اینترفیس مجازی لایه 3 که به یک VLAN مشخص وصل است و نقش Default Gateway همان VLAN را بازی میکند. با آن مسیریابی سریع Inter-VLAN روی خود سوئیچ انجام میشود.
- Routed Port: برای تبدیل یک پورت فیزیکی از لایه 2 به لایه 3 دستور
no switchportرا روی همان اینترفیس بزنید. - Static Route
- پروتکلهای مسیریابی پویا مثل OSPF و EIGRP برای تبادل مسیر در شبکههای بزرگ (در مدل و لایسنس پشتیبانیشده)
- ACL مبتنی بر IP: برای بازرسی و محدود کردن ترافیک عبوری بین VLANها و افزایش امنیت داخلی سازمان
- کنترل ترافیک بین بخشهای مختلف شبکه
- ECMP (Equal-Cost Multi-Pathing): ترافیک را همزمان روی چند مسیر لایه 3 با هزینه یکسان پخش میکند تا از پهنای باند شبکه بیشترین استفاده بشود.
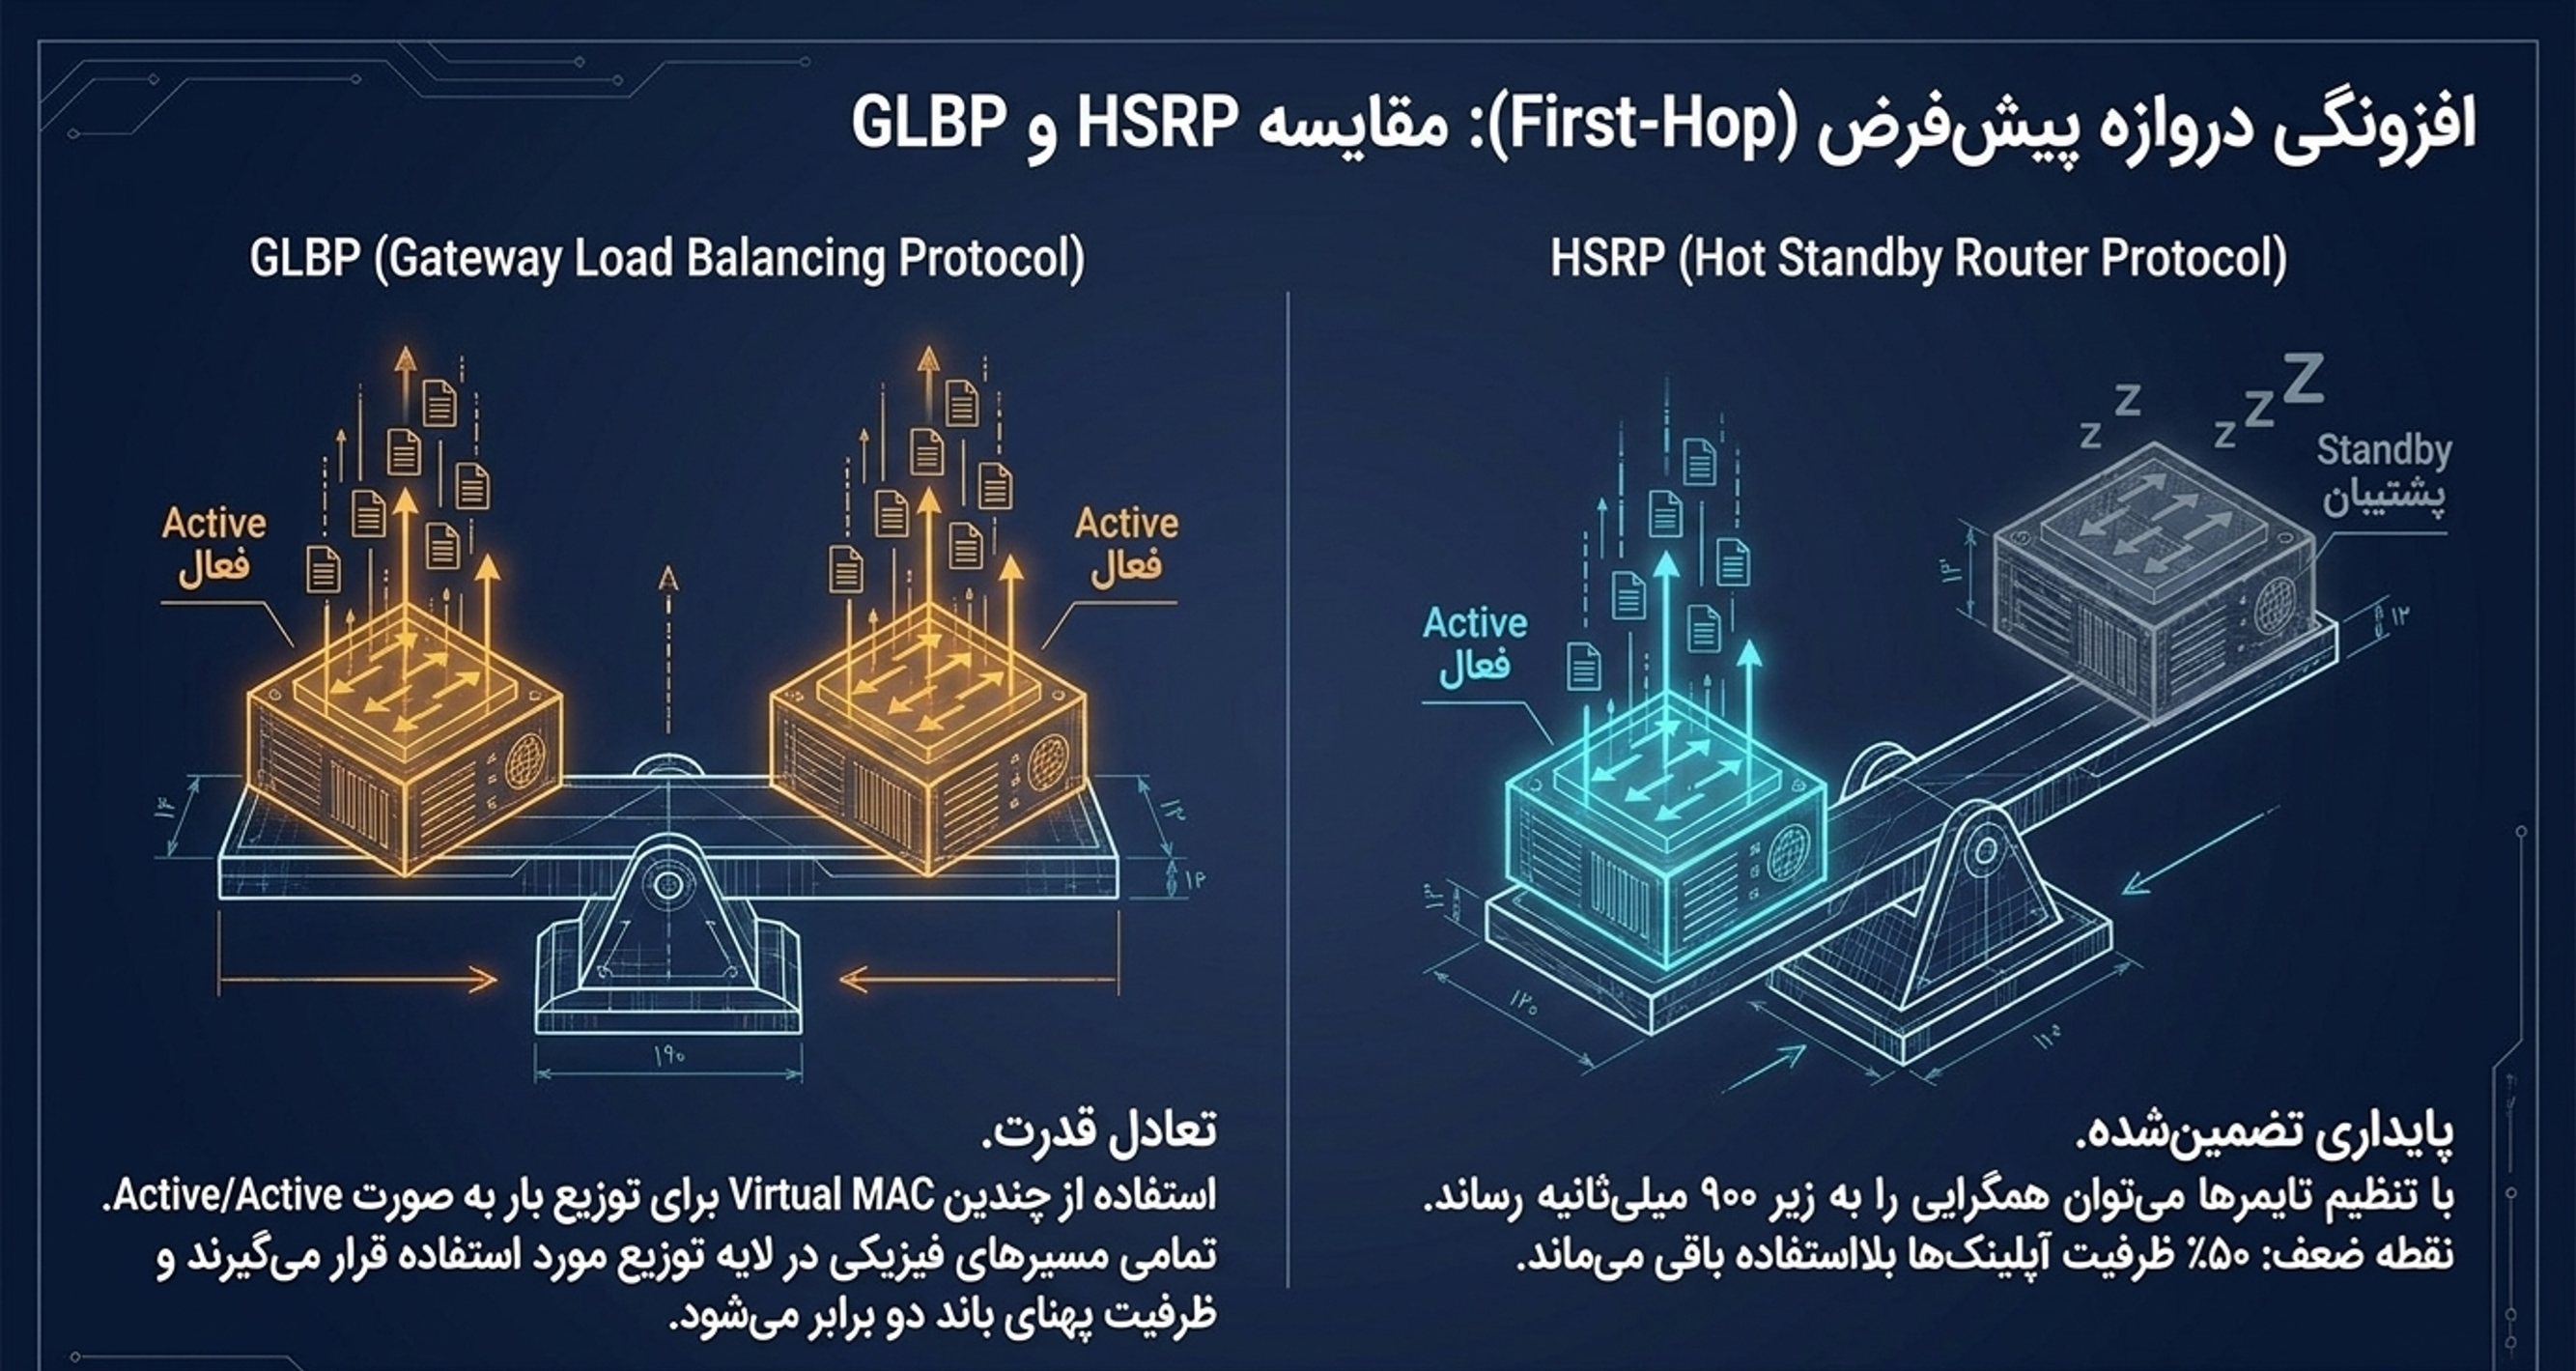
- FHRP (مثل HSRP و GLBP) در لایه Distribution: اگر یکی از سوئیچها از دست برود، Default Gateway دستگاههای نهایی همچنان در دسترس میماند.
- استفاده بهعنوان Distribution یا Core Switch در شبکه سازمانی
برای فعال کردن مسیریابی IP روی سوئیچ لایه 3 سیسکو دستور ip routing را در حالت Global Configuration اجرا کنید.
Cisco Express Forwarding (CEF)
CEF مسیریابی را از CPU به سختافزار منتقل میکند. این فناوری دو جدول میسازد: FIB (Forwarding Information Base) و Adjacency Table. FIB نسخه بهینهشده جدول مسیریابی IP است و آدرس مقصد و Next-Hop متناظرش را برای ارزیابی سریع بستهها در سختافزار نگه میدارد. Adjacency Table اطلاعات لایه 2 را دارد. هر دو جدول در Control Plane ساخته میشوند و به Data Plane سختافزار میروند، پس سوئیچینگ بدون دخالت CPU انجام میشود. نتیجه این است که فشار از روی CPU برداشته میشود و تأخیر (Latency) به حداقل میرسد.
کاربردهای رایج سوئیچ لایه 3
- مسیریابی بین VLANهای کاربران، تلفنها، دوربینها و سرورها
- کم کردن وابستگی به روتر خارجی برای مسیریابی بین VLANها
- Distribution Switch در شبکههای چندطبقه
- Core Switch در شبکههای متوسط
- اعمال سیاستهای امنیتی بین بخشهای مختلف شبکه
- شبکههای سازمانی با تعداد زیاد VLAN و نیاز به کنترل ترافیک
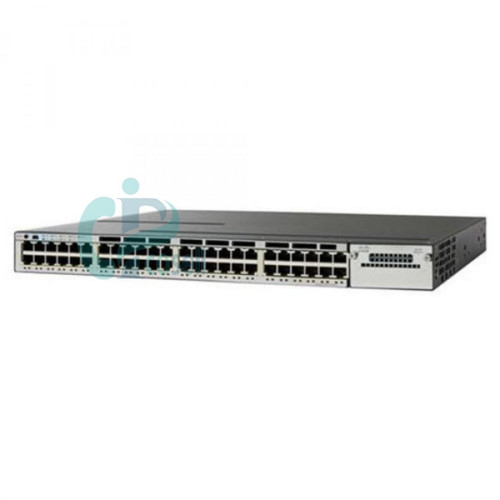
مدلهای رایج سوئیچ لایه 3 سیسکو
| خانواده | مدلهای نمونه | نقش متداول |
|---|---|---|
| Catalyst 3850 | WS-C3850-24P-L، WS-C3850-48U-E | Distribution لایه 3 |
| Catalyst 9300 | C9300-24P، C9300-48U، C9300X-48HX | Access/Distribution لایه 3 |
| Catalyst 9500 | C9500-24X، C9500-48Y4C | Core/Distribution لایه 3 |
| Nexus 9300 | N9K-C93180YC-EX، N9K-C93180YC-FX | Leaf لایه 3 در دیتاسنتر |
| Nexus 9500 | N9K-C9508، N9K-C9516 | Spine/Core لایه 3 در دیتاسنتر |
سوئیچ سیسکو Nexus 9300 مدلهای یکسانی برای Leaf لایه 2 و لایه 3 دارد و نقشش به پیکربندی بستگی دارد. قابلیتهای لایه 3 در بسیاری از مدلها به لایسنس و نسخه نرمافزار وابسته است. مثلاً Catalyst 9300 با لایسنس Network Essentials قابلیتهای لایه 3 محدودتری از Network Advantage دارد.
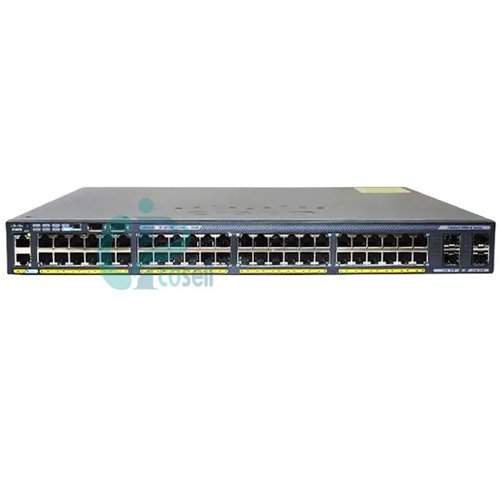
سوئیچهای لایه 3 قدرتمند مثل Catalyst 9300 و 3850 یا Nexus 9300 در لایههای Distribution و Core و در دیتاسنترها قرار میگیرند تا ترافیک سنگین بین VLANها را با کمترین تأخیر مدیریت کنند.
اگر سوئیچ سازمانتان مدام قطعی دارد، برای ارتقای شبکه و دریافت پیشفاکتور تجهیزات جدید با مهندسین Cisco Sell تماس بگیرید.
تفاوت کلیدی لایه 2 و لایه 3
| ویژگی | سوئیچ لایه 2 | سوئیچ لایه 3 |
|---|---|---|
| مبنای تصمیمگیری | MAC Address | MAC Address و IP Address |
| مسیریابی بین VLANها | ندارد (نیاز به روتر خارجی) | دارد (Inter-VLAN Routing) |
| پروتکلهای مسیریابی | ندارد | Static، OSPF، EIGRP در مدل و لایسنس پشتیبانیشده |
| ACL | در سطح پورت و لایه 2 | ACL مبتنی بر IP و لایه 3 |
| نقش متداول | Access Switch | Distribution یا Core Switch |
| پیچیدگی پیکربندی | سادهتر | پیچیدهتر |
| هزینه | معمولاً کمتر | معمولاً بیشتر |
| مناسب برای | شبکههای کوچک، Access Layer | شبکههای سازمانی، Distribution و Core |
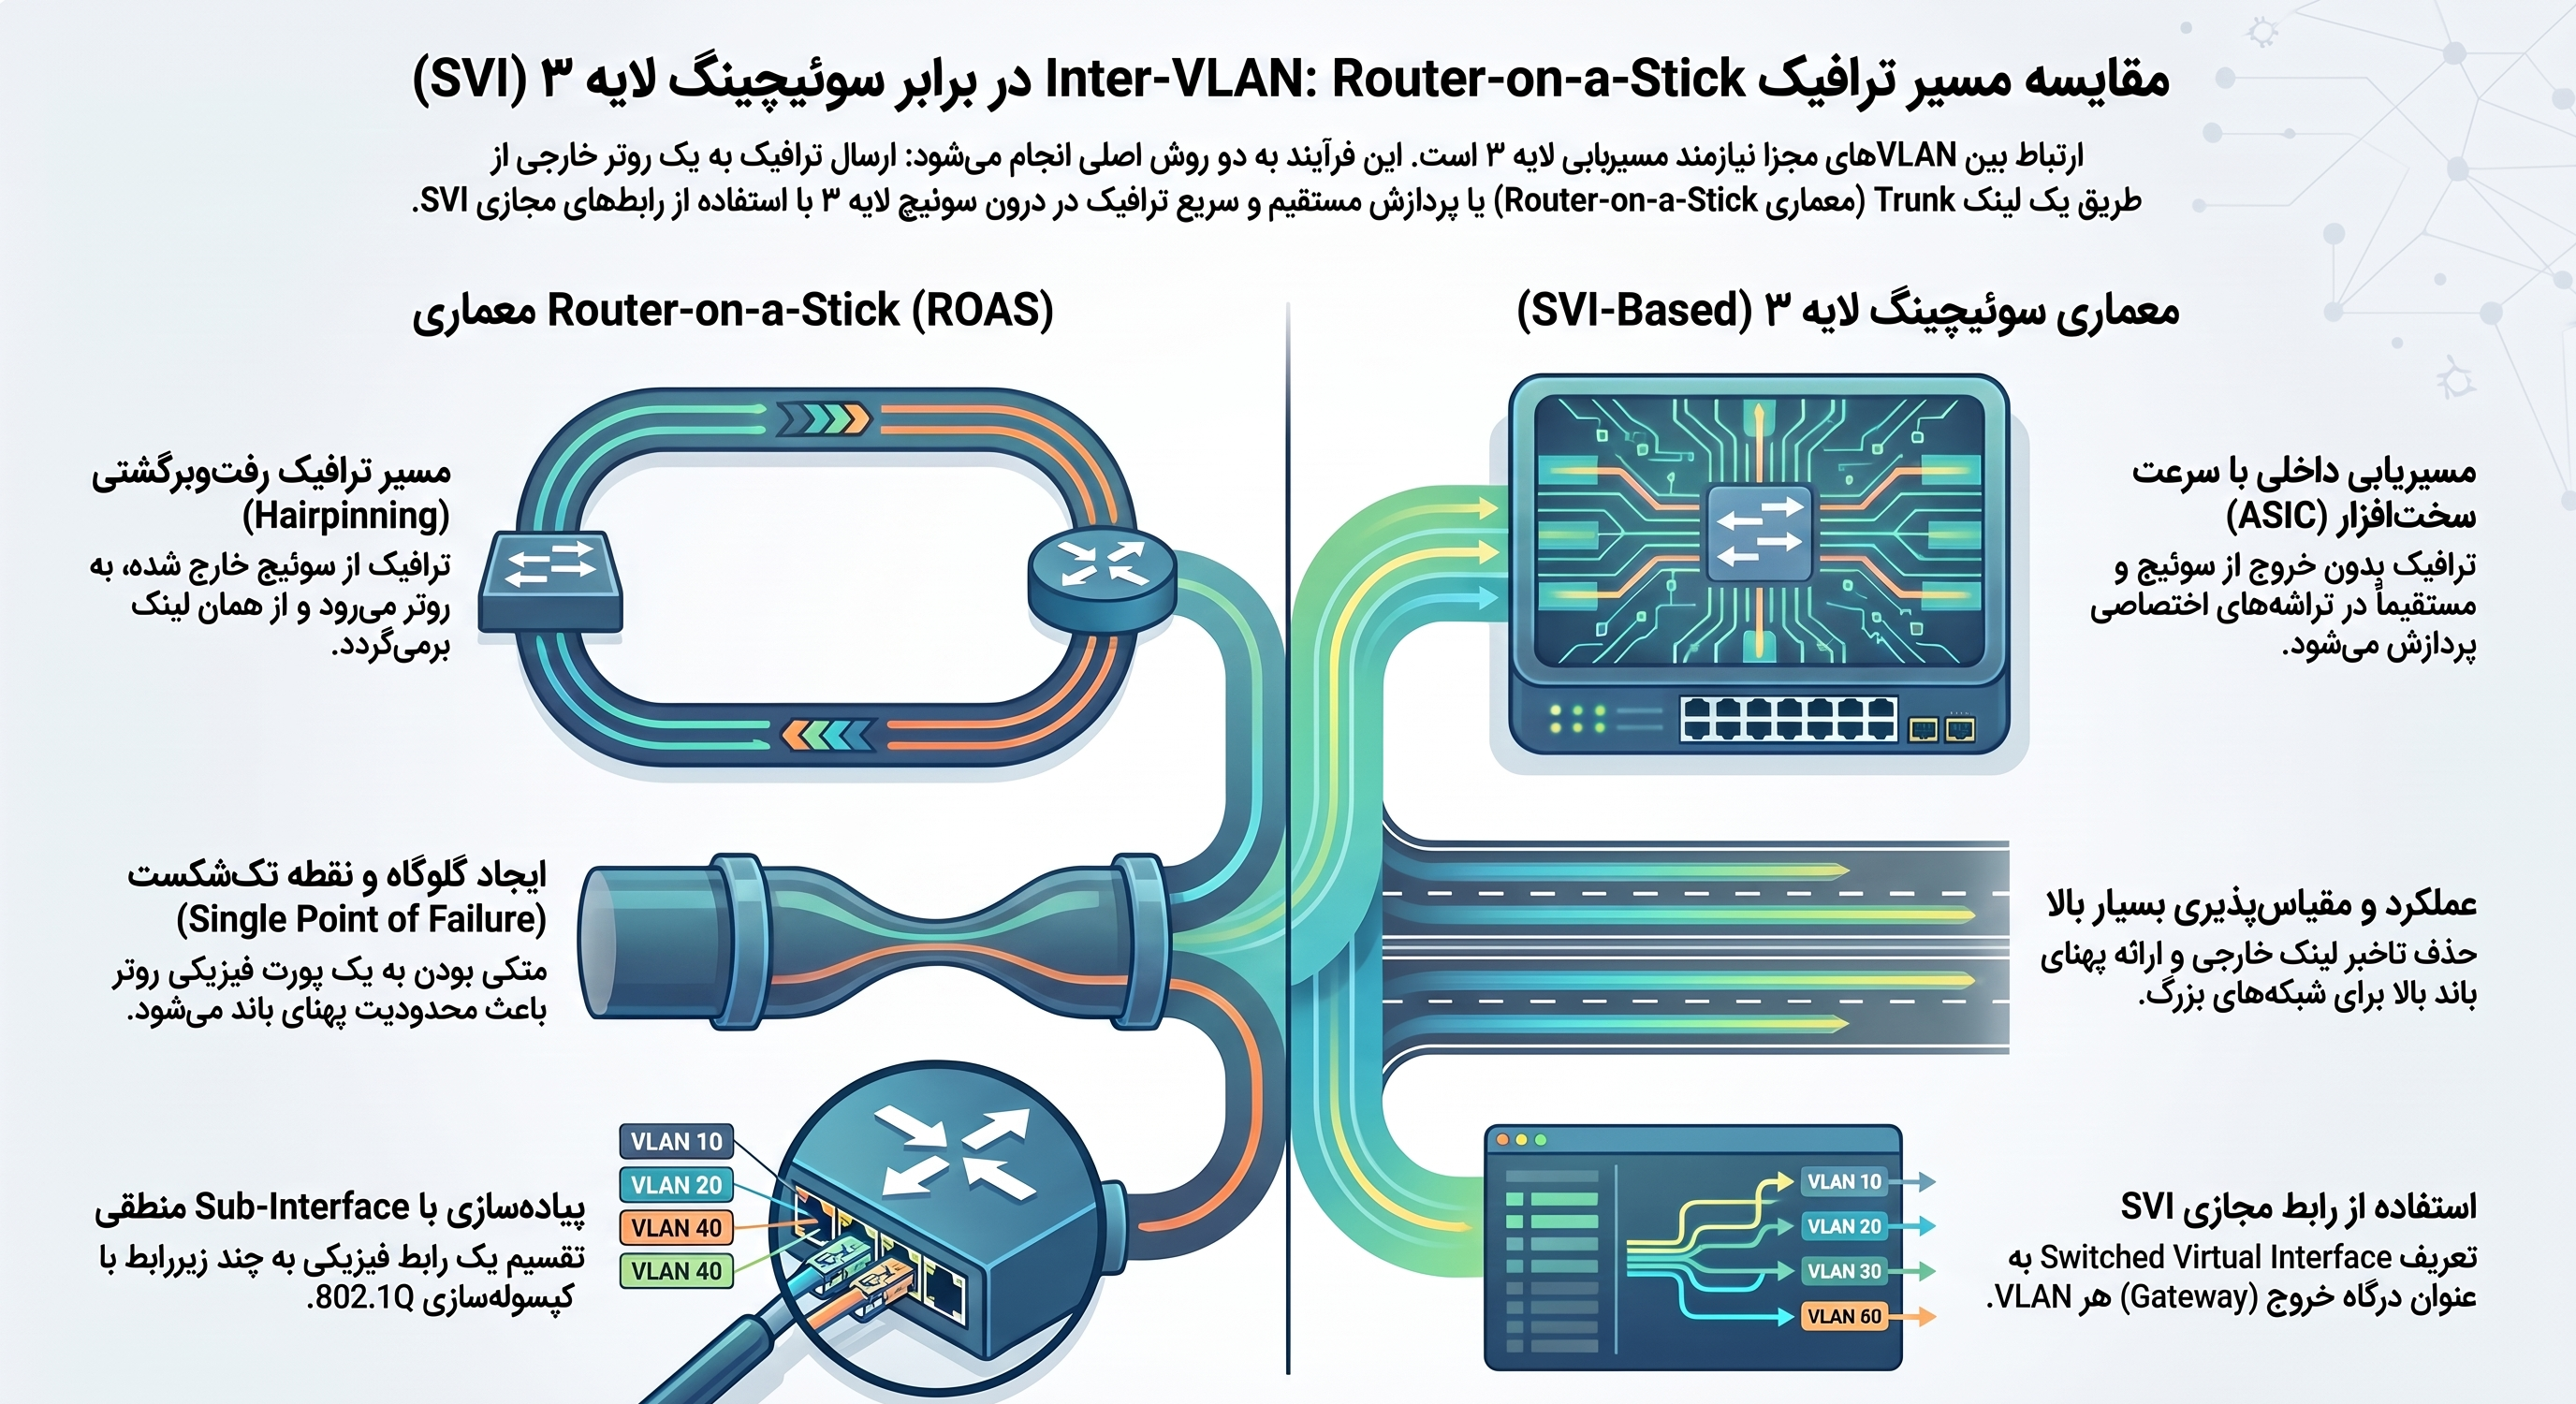
روشهای مسیریابی بین VLANها
اگر شبکه فقط سوئیچ لایه 2 دارد، سه راه برای ارتباط بین VLANها هست:
-
Router-on-a-Stick: یک اینترفیس فیزیکی روتر به پورت Trunk سوئیچ لایه 2 وصل میشود و روی روتر چند Sub-interface با استاندارد 802.1Q تعریف میشود. در شبکههای بزرگ این روش نقطه تکشکست (Single Point of Failure) میسازد و پهنای باند اینترفیس فیزیکی روتر گلوگاه میشود.
-
سوئیچ لایه 2 بهاضافه فایروال: وقتی ترافیک بین VLANها کم است ولی تمام ترافیک نیاز به بازرسی عمیق امنیتی (Stateful Inspection) دارد، این ترکیب بر سوئیچ لایه 3 ارجحیت دارد.
-
سوئیچ لایه 3: مسیریابی را با SVI بهصورت داخلی و سختافزاری انجام میدهد.
مثال عملی: شبکه سازمانی با چند VLAN
فرض کنید سازمانی VLANهای زیر را دارد:
|
VLAN |
کاربرد |
|---|---|
|
VLAN 10 |
کاربران اداری |
|
VLAN 20 |
واحد مالی |
|
VLAN 30 |
تلفنهای IP |
|
VLAN 40 |
دوربینهای مداربسته |
|
VLAN 50 |
اکسسپوینتها و تجهیزات Wi-Fi |
|
VLAN 99 |
مدیریت تجهیزات شبکه |
سناریو 1: سوئیچ لایه 2. همه VLANها روی سوئیچ لایه 2 ساخته میشوند، اما برای ارتباط بین VLANها ترافیک باید به یک روتر یا فایروال برود.
-
مزایا: هزینه کمتر سوئیچ و پیکربندی سادهتر.
-
معایب: وابستگی به روتر یا فایروال برای مسیریابی بین VLANها، تأخیر بیشتر در ترافیک بین VLANها و احتمال گلوگاه روی روتر یا فایروال.
سناریو 2 : سوئیچ لایه 3. یک سوئیچ لایه 3 در نقش Distribution یا Core مسیریابی بین VLANها را بر عهده میگیرد.
-
مزایا: مسیریابی سریعتر بین VLANها، کم شدن بار روی روتر یا فایروال، کنترل بهتر ترافیک بین بخشها و امکان اعمال ACL و سیاستهای امنیتی در لایه 3.
-
معایب: هزینه بیشتر سوئیچ و پیچیدگی بیشتر پیکربندی.
چه زمانی سوئیچ لایه 2 کافی است؟
-
شبکههای کوچک با تعداد محدود VLAN
-
شعب شرکتها که مسیریابی بین VLANها در Core انجام میشود
-
محیطهایی که همه دستگاهها در یک VLAN یا چند VLAN محدودند
-
شبکههایی که روتر یا فایروال وظیفه مسیریابی بین VLANها را دارد
-
پروژههایی با بودجه محدود و نیاز به سادگی در پیکربندی
در لایه Access، وقتی تعداد VLANها محدود است، نیازی به مسیریابی محلی بین آنها نیست و بودجه هم محدود است، سوئیچ لایه 2 کافی است. در این سناریوها سوئیچ لایه 2 کاربران، تلفنها، دوربینها و اکسسپوینتها را وصل میکند و مسیریابی بین VLANها به روتر، فایروال یا سوئیچ لایه 3 در لایه بالاتر سپرده میشود.
چه زمانی به سوئیچ لایه 3 نیاز داریم؟
-
شبکههای سازمانی با تعداد زیاد VLAN
-
نیاز به مسیریابی سریع بین VLANها بدون وابستگی به روتر خارجی
-
استفاده بهعنوان Distribution یا Core Switch در شبکه چندطبقه
-
نیاز به اعمال ACL و سیاستهای امنیتی بین بخشهای مختلف شبکه
-
شبکههایی با ترافیک سنگین بین VLANها
-
محیطهایی که کم بودن تأخیر مسیریابی بین VLANها برایشان مهم است
در این سناریوها سوئیچ لایه 3 بار مسیریابی را از روی روتر خارجی برمیدارد، تأخیر را کم میکند و کنترل بهتری روی ترافیک بین بخشهای شبکه میدهد.
طراحی لایه 3 در شبکه سازمانی و دیتاسنتر
Routed Access و حذف STP
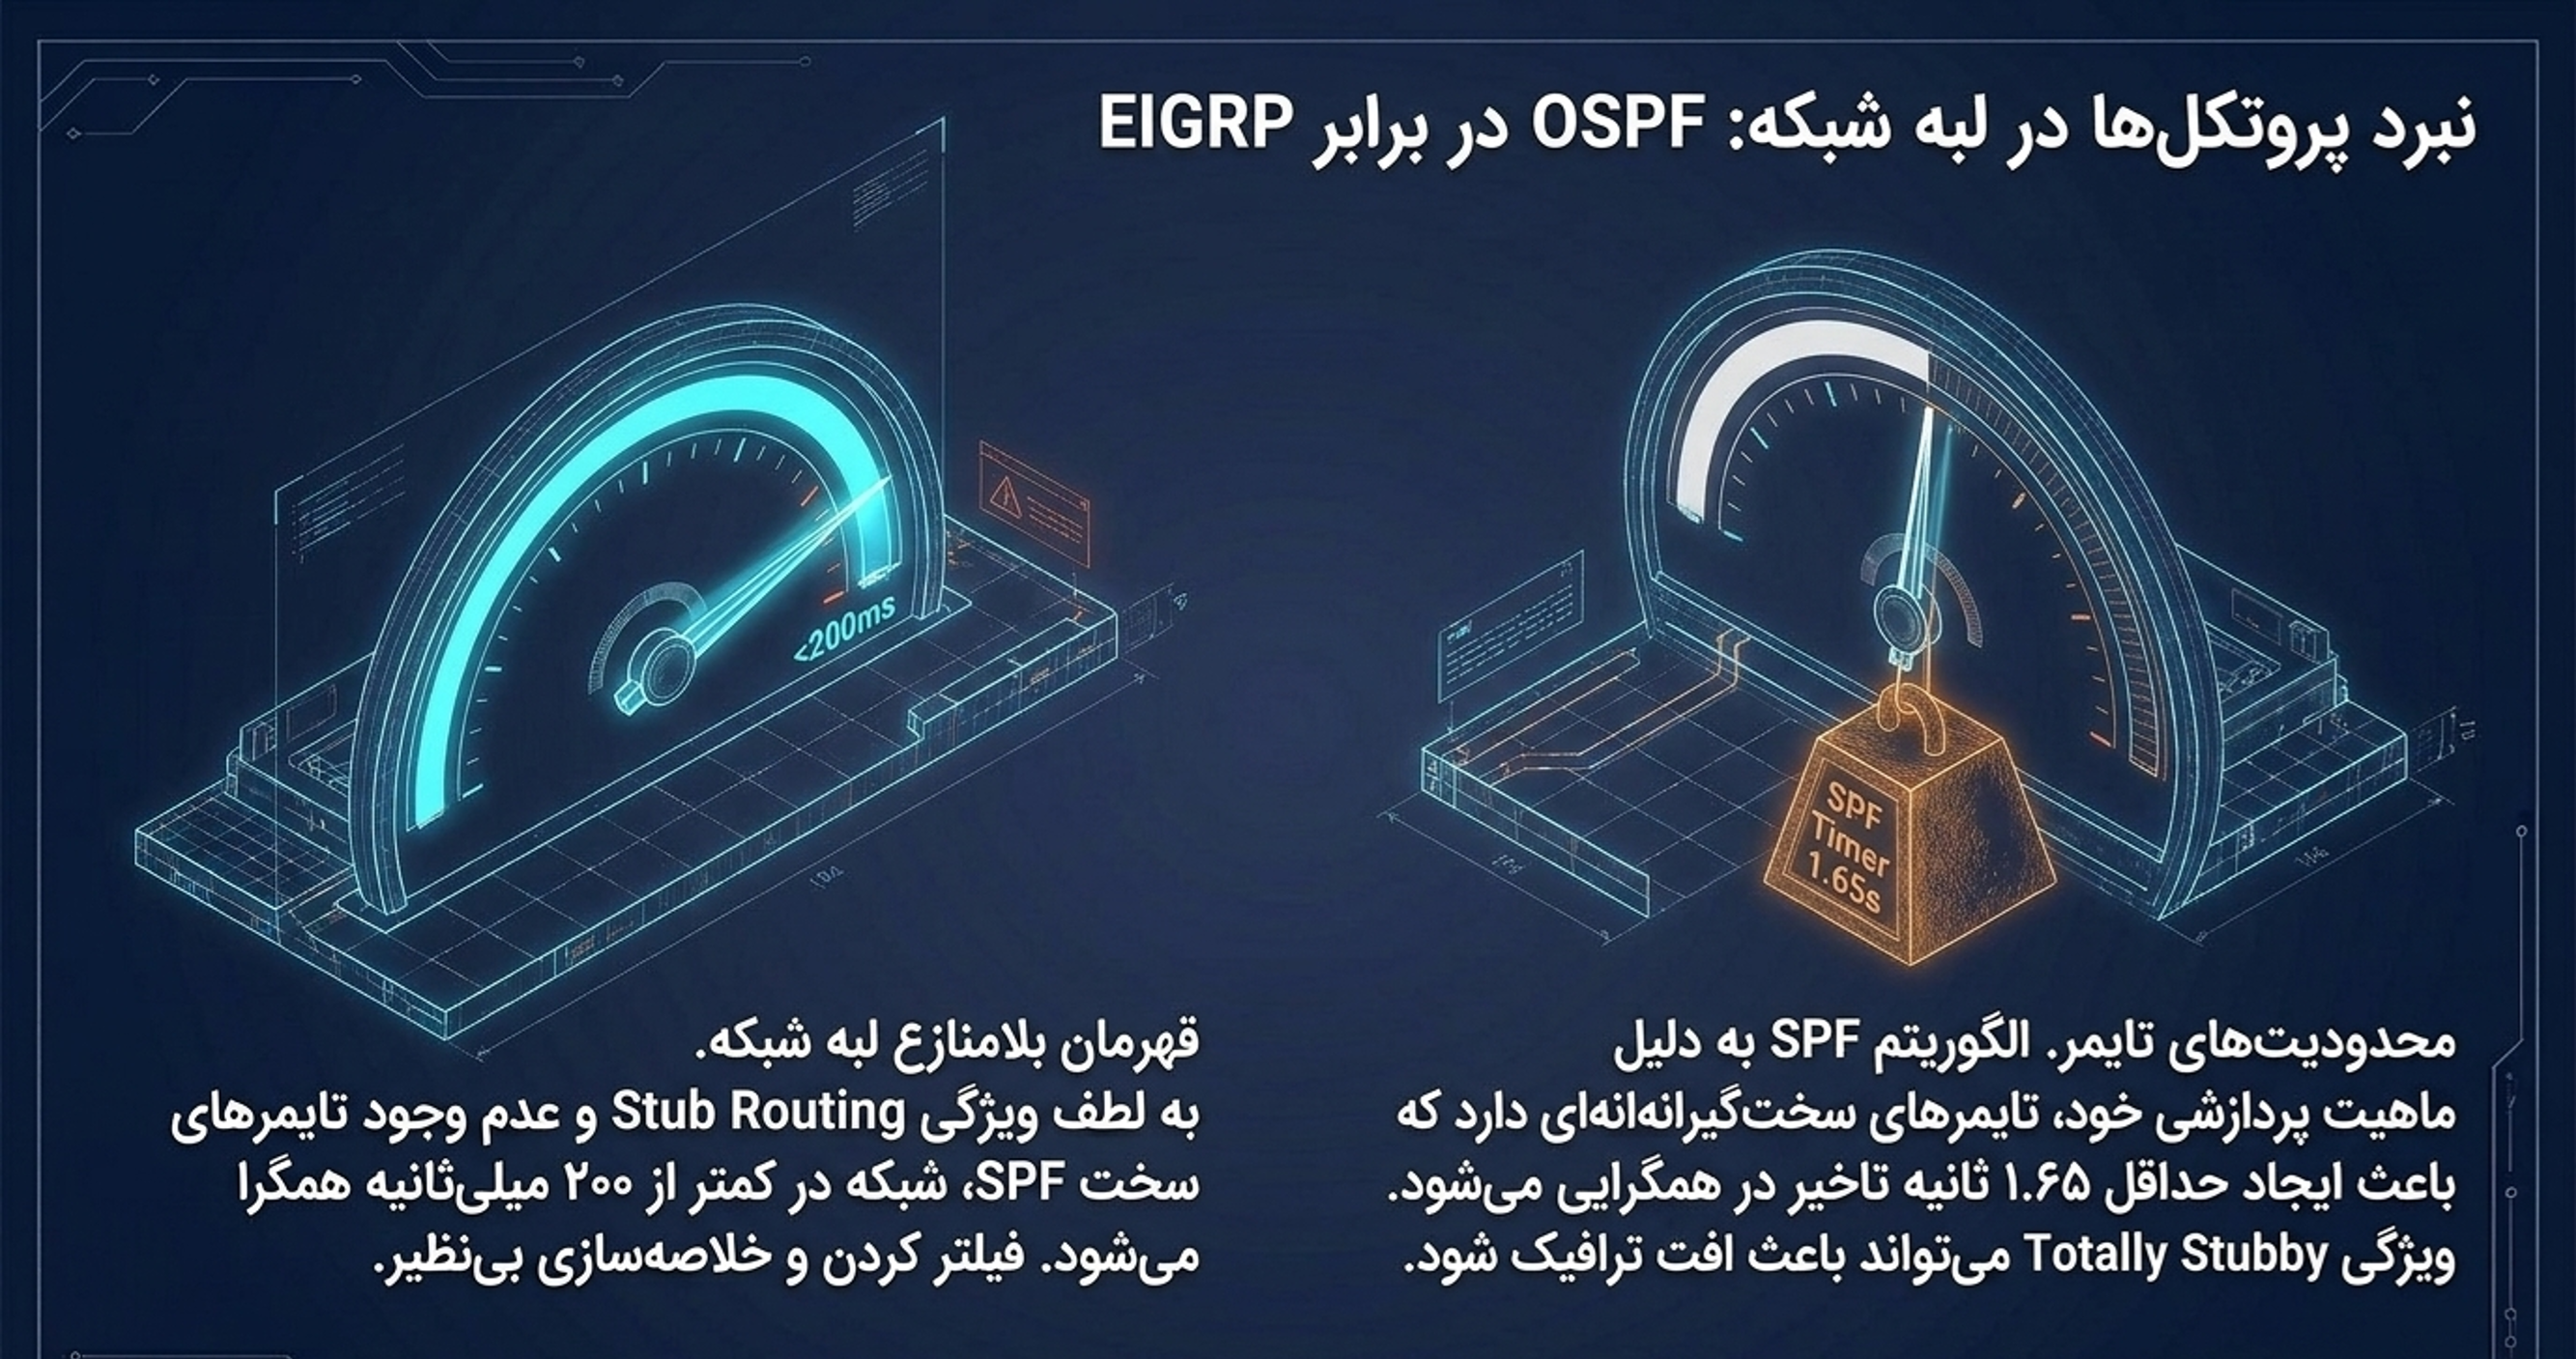
در طراحی Routed Access مرز لایه 3 از لایه Distribution به سوئیچهای Access میآید و پروتکلهای مسیریابی تا خود سوئیچ دسترسی اجرا میشوند. این کار مشکلات Spanning Tree را برطرف میکند، عیبیابی را ساده میکند و زمان همگرایی را به زیر 200 میلیثانیه میرساند. سیسکو توصیه میکند لایه Core کاملاً لایه 3 باشد و Spanning Tree نداشته باشد، چون همگرایی خیلی سریع، حذف حلقههای لایه 2، مقیاسپذیری بالا و استفاده بهینه از پهنای باند را ممکن میکند.
در طراحی لایه Core، توپولوژی مثلثی (Triangles) بر مربعی (Squares) ارجحیت دارد. مسیرهای همارزش (Equal-Cost Paths) مستقیم در توپولوژی مثلثی با قطع شدن یک لینک همگرایی سریع و قابل پیشبینی را بر اساس افت فیزیکی لینک میدهند.
Stacking و StackWise Virtual
-
Cisco StackWise: چند سوئیچ مجزا را در لایه Access به یک سوئیچ منطقی واحد با یک IP مدیریتی تبدیل میکند و پهنای باند و پایداری را بالا میبرد.
-
Cisco StackWise Virtual: دو سوئیچ سری Catalyst 9000 را در لایههای Distribution یا Core بهصورت یک موجودیت شبکه واحد با Control Plane مشترک ترکیب میکند. لینک SVL (StackWise Virtual Link) ترافیک کنترلی و داده را بین دو سوئیچ جفتشده منتقل میکند تا Control Plane هماهنگ بماند و بستهها درست ارسال شوند.
-
مزیت StackWise Virtual نسبت به ترکیب سنتی STP و HSRP این است که به STP و FHRP نیازی نیست، ترافیک همزمان روی هر دو سوئیچ ارسال میشود (Active-Active MEC) و پهنای باند مؤثر دو برابر میشود.
دیتاسنتر: Nexus، vPC و Leaf-Spine
در دیتاسنترها و لایههای Core و Aggregation حساسیت به تأخیر (Latency) خیلی بالاست. لایه Aggregation مرز لایه 2 و لایه 3 دیتاسنتر است، تجهیزات امنیتی مثل فایروال به آن وصل میشوند و ترافیک ماژولهای مختلف را تجمیع میکند.
-
vPC (Virtual Port Channel) در سوئیچهای Nexus: امکان میدهد یک EtherChannel مجزا به دو سوئیچ متناظر ساخته شود، بدون اجرای Spanning Tree و بدون مسدود شدن لینکها.
-
سوئیچهای Nexus برای دیتاسنتر مناسبتر از Catalyst هستند، چون تأخیر خیلی کم (Ultra-low Latency)، معماری Non-blocking و پشتیبانی از vPC، VXLAN و ترافیک FCoE/SAN دارند.
-
در دیتاسنترهای مدرن، معماری Leaf-Spine جای معماری سهلایه سنتی را گرفته، چون ترافیک سنگین East-West را بهینه میکند، تأخیر ثابت و قابل پیشبینی میدهد و با ECMP لایه 3 از همه پهنای باند استفاده میکند.
-
سوئیچهای Leaf مستقیم به سرورها و تجهیزات دیتاسنتر وصل میشوند و مرز لایه 2 و لایه 3 هستند. سوئیچهای Spine مسیریابی پرسرعت لایه 3 بین همه Leafها را انجام میدهند و بین خودشان اتصال مستقیم ندارند.
-
ترافیک North-South بین خارج دیتاسنتر (کاربران و اینترنت) و سرورهاست. ترافیک East-West بین خود سرورها و ماشینهای مجازی داخل دیتاسنتر است.
لایسنس و قابلیتهای لایه 3
در بسیاری از سوئیچهای سیسکو قابلیتهای لایه 3 به لایسنس و نسخه نرمافزار وابسته است.
-
سوئیچ سیسکو Catalyst 9200 و 9300: Network Essentials قابلیتهای لایه 2 و لایه 3 پایه را میدهد. Network Advantage لایه 3 پیشرفتهتر و پروتکلهای مسیریابی کاملتر (مثل پشتیبانی کامل از OSPF یا BGP) ارائه میکند.
-
Catalyst 3850: IP Base قابلیتهای لایه 2 و لایه 3 پایه را میدهد و IP Services لایه 3 پیشرفتهتر را.
-
سوئیچ سیسکو Catalyst 2960X: لایسنس LAN Base فقط Static Routing محدود دارد.
-
سوئیچ سیسکو Nexus 9300 و 9500: قابلیتهای لایه 3 به مدل و لایسنس بستگی دارد. در دیتاسنتر معمولاً از لایه 3 برای مسیریابی بین VLANها و Subnetها استفاده میشود.
برای استفاده از پروتکلهای مسیریابی پویای پیشرفته مثل OSPF و EIGRP در سوئیچهای Catalyst، لایسنس IP Services (یا Network Advantage در سریهای Catalyst 9000) لازم است. در خرید سوئیچ لایه 3 مشخص کنید لایسنس فعلی چه قابلیتهایی را فعال میکند و برای نیاز شبکهتان کافی است یا نه.
کدام سوئیچ برای شبکه سازمانی و دیتاسنتر مناسبتر است؟
انتخاب بین سوئیچ لایه 2 و لایه 3 به نیازهای فنی و معماری شبکه بستگی دارد. این چهار معیار را بسنجید:
-
حجم ترافیک بین VLANها (Inter-VLAN Traffic): اگر بیشتر کاربران داخل یک VLAN هستند و ارتباط بین VLANها محدود است، لایه 2 کافی است. اگر حجم تبادل داده بین بخشهای سازمان یا سرورهای دیتاسنتر بالاست، لایه 3 را انتخاب کنید.
-
معماری دیتاسنتر و لایههای شبکه: در دیتاسنتر و لایههای Core و Aggregation از سوئیچهای لایه 3 مثل سری Nexus استفاده کنید. این کار مشکلات Spanning Tree را برطرف میکند، با Routed Access پایداری را بالا میبرد و با فناوریهایی مثل vPC یا StackWise Virtual پهنای باند را افزایش میدهد.
-
لایسنس و ویژگیهای نرمافزاری: در سوئیچهای جدید سیسکو مثل Catalyst 9000 نوع لایسنس (Network Essentials یا Network Advantage) سطح قابلیتهای لایه 3 را تعیین میکند.
-
بودجه و توسعهپذیری: سوئیچ لایه 2 هزینه اولیه کمتری دارد، اما اگر سازمان در حال رشد است، سرمایهگذاری روی سوئیچ لایه 3 در لایه توزیع شبکه را برای توسعههای بعدی آماده نگه میدارد.
بهطور خلاصه، مهمترین معیارهای انتخاب اینها هستند: تعداد VLANها، حجم ترافیک Inter-VLAN، نیاز به سرعت و همگرایی لایه 3، لایه قرارگیری سوئیچ در شبکه (Access یا Distribution و Core) و بودجه.
سوالات متداول
آیا سوئیچ لایه 2 میتواند VLAN داشته باشد؟
بله. سوئیچ لایه 2 میتواند VLAN بسازد، Trunk و Access Port تنظیم کند و ترافیک را در سطح لایه 2 مدیریت کند، اما بهطور پیشفرض بین VLANها مسیریابی نمیکند.
آیا همه سوئیچهای لایه 3 سیسکو OSPF را پشتیبانی میکنند؟
خیر. پشتیبانی از OSPF، EIGRP و سایر پروتکلهای مسیریابی به مدل سوئیچ، لایسنس و نسخه نرمافزار بستگی دارد. Datasheet و مستندات لایسنس همان مدل را بررسی کنید.
آیا میتوان سوئیچ لایه 2 را به لایه 3 ارتقا داد؟
در بعضی مدلها با تغییر لایسنس و نسخه نرمافزار میتوان قابلیتهای لایه 3 را فعال کرد. در بعضی مدلها سختافزار محدودیت دارد و ارتقا ممکن نیست. مدل دقیق سوئیچ را بررسی کنید.
آیا در شبکه کوچک به سوئیچ لایه 3 نیاز داریم؟
در شبکه کوچک با تعداد محدود VLAN معمولاً سوئیچ لایه 2 کافی است و مسیریابی بین VLANها را میتوان به روتر یا فایروال سپرد.
آیا سوئیچ لایه 3 جایگزین روتر میشود؟
در بعضی سناریوها سوئیچ لایه 3 بخشی از وظایف روتر را بر عهده میگیرد، اما برای اتصال به WAN، اینترنت، VPN و سرویسهای گسترده همچنان به روتر یا فایروال نیاز است.
جمعبندی
سوئیچ لایه 2 سیسکو ابزاری مقرونبهصرفه برای لایه Access و اتصال مستقیم کاربران است. سوئیچ لایه 3 علاوه بر همه قابلیتهای لایه 2، بر اساس IP Address مسیریابی میکند، بین VLANها مسیریابی انجام میدهد و در لایههای Distribution، Core و دیتاسنتر برای مسیریابی پرسرعت و بدون گلوگاه به کار میرود. انتخاب بین این دو را بر اساس تعداد VLANها، نیاز به مسیریابی بین VLANها، معماری شبکه، بودجه و برنامه توسعه آینده انجام دهید. در شبکههای کوچک سوئیچ لایه 2 کافی است، اما در شبکههای سازمانی با VLAN زیاد و ترافیک سنگین بین بخشها سوئیچ لایه 3 انتخاب مناسبتری است.
نکات کلیدی:
-
پایه تصمیمگیری: سوئیچ لایه 2 بر اساس MAC Address و سوئیچ لایه 3 بر اساس IP Address و MAC تصمیم میگیرد.
-
سرعت مسیریابی: سوئیچ لایه 3 با سختافزار ASIC و فناوری CEF مسیریابی Inter-VLAN را با سرعت خط انجام میدهد.
-
دیتاسنتر: در دیتاسنتر و شبکههای بزرگ، سوئیچ لایه 3 برای همگرایی سریع (Fast Convergence) و جلوگیری از مشکلات Spanning Tree لازم است.
-
لایسنس: پیش از خرید سوئیچهای جدید سیسکو لایسنس نرمافزاری (Essentials یا Advantage) را بررسی کنید.
برای ارزیابی دقیق معماری شبکه، تست تجهیزات و مشاوره رایگان پیش از خرید به وبسایت ciscosell.ir مراجعه کنید. مهندسان Cisco Sell اصیلترین تجهیزات سیسکو را برای سازمان شما فراهم میکنند.