راهنمای خرید فایروال سیسکو

فایروالهای Cisco Secure Firewall و Cisco Firepower برای امنیت شبکههای سازمانی، دیتاسنتر و شعب استفاده میشوند. در این مقاله، مدلهای سری 1000، 2100، 3100 و 4100، تفاوت NGFW، ASA و FTD، لایسنس، Throughput، IPS، URL Filtering، Threat Defense و نکات خرید فایروال استوک را بررسی میکنیم.
فایروال سیسکو یکی از مهمترین اجزای امنیت شبکه در سازمانها، دیتاسنترها، شعب، مراکز داده و شبکههای Enterprise است. این تجهیزات وظیفه کنترل ترافیک ورودی و خروجی، اعمال سیاستهای امنیتی، جلوگیری از نفوذ، کنترل دسترسی کاربران، مدیریت تهدیدات و محافظت از سرویسهای حیاتی سازمان را برعهده دارند. برای خرید فایروال سیسکو کنار شما هستیم.
در خرید فایروال سیسکو، تنها توجه به مدل یا قیمت کافی نیست. باید مشخص شود فایروال قرار است در چه نقشی استفاده شود: اینترنت لبه، دیتاسنتر، شعب کوچک، محیطهای مجازی یا Core سازمان. همچنین باید نوع نرمافزار، لایسنس، Throughput، تعداد رابطها، نیاز به IPS، URL Filtering، Malware Protection، Sandbox، Threat Intelligence، امکان مدیریت متمرکز و وضعیت پشتیبانی محصول بررسی شود.
فایروالهای Cisco Secure Firewall در Cisco Sell با با گارانتی ۱۲ ماهه، تست سلامت سختافزار، بررسی مشخصات فنی و امکان صدور پیشفاکتور رسمی برای شرکتها عرضه میشوند. پیش از تحویل، تستهای فنی، سلامت سختافزار و سنجش ایمیج در لابراتوار تخصصی انجام میشود. برای تجهیزات استوک یا Refurbished، سریال، اصالت، لایسنس، نسخه نرمافزار، وضعیت پشتیبانی و متعلقات همراه را پیش از ثبت سفارش بررسی کنید.
فایروال سیسکو چیست؟
فایروال سیسکو یک دستگاه امنیتی است که بین شبکه داخلی سازمان و شبکههای خارجی مانند اینترنت یا WAN قرار میگیرد. این دستگاه ترافیک شبکه را بر اساس قوانین امنیتی، سیاستهای دسترسی، شناسه کاربران، برنامهها، محتوا و تهدیدات بررسی میکند.
فایروالهای سیسکو در نسلهای مختلف عرضه شدهاند. در نسلهای قدیمیتر، خانواده ASA (Adaptive Security Appliance) نقش اصلی را داشت. در نسلهای جدیدتر، Cisco Firepower و Cisco Secure Firewall با قابلیتهای NGFW (Next-Generation Firewall) جای ASA را در بسیاری از سناریوها گرفتهاند.
تفاوت ASA، Firepower و Secure Firewall
| ویژگی | Cisco ASA | Cisco Firepower | Cisco Secure Firewall |
|---|---|---|---|
| نسل | قدیمیتر | میانی | جدیدتر |
| سیستمعامل | ASA Software | Firepower Threat Defense (FTD) | FTD و ASA در مدلهای مشخص |
| NGFW | محدود | کاملتر | کاملترین |
| IPS | در مدلهای مشخص | دارد | دارد |
| URL Filtering | محدود | دارد | دارد |
| Malware Protection | محدود | دارد | دارد |
| Threat Intelligence | محدود | دارد | دارد |
| مدیریت متمرکز | Firepower Management Center | Firepower Management Center | Cisco Secure Firewall Management Center |
| وضعیت در بازار | بیشتر استوک | موجود و استوک | موجود و جدید |
Cisco ASA در بسیاری از مدلها به End-of-Sale رسیده است، اما هنوز در شبکههای موجود کاربرد دارد. Firepower و Secure Firewall برای سناریوهای جدید، NGFW و Threat Defense پیشنهاد میشوند.
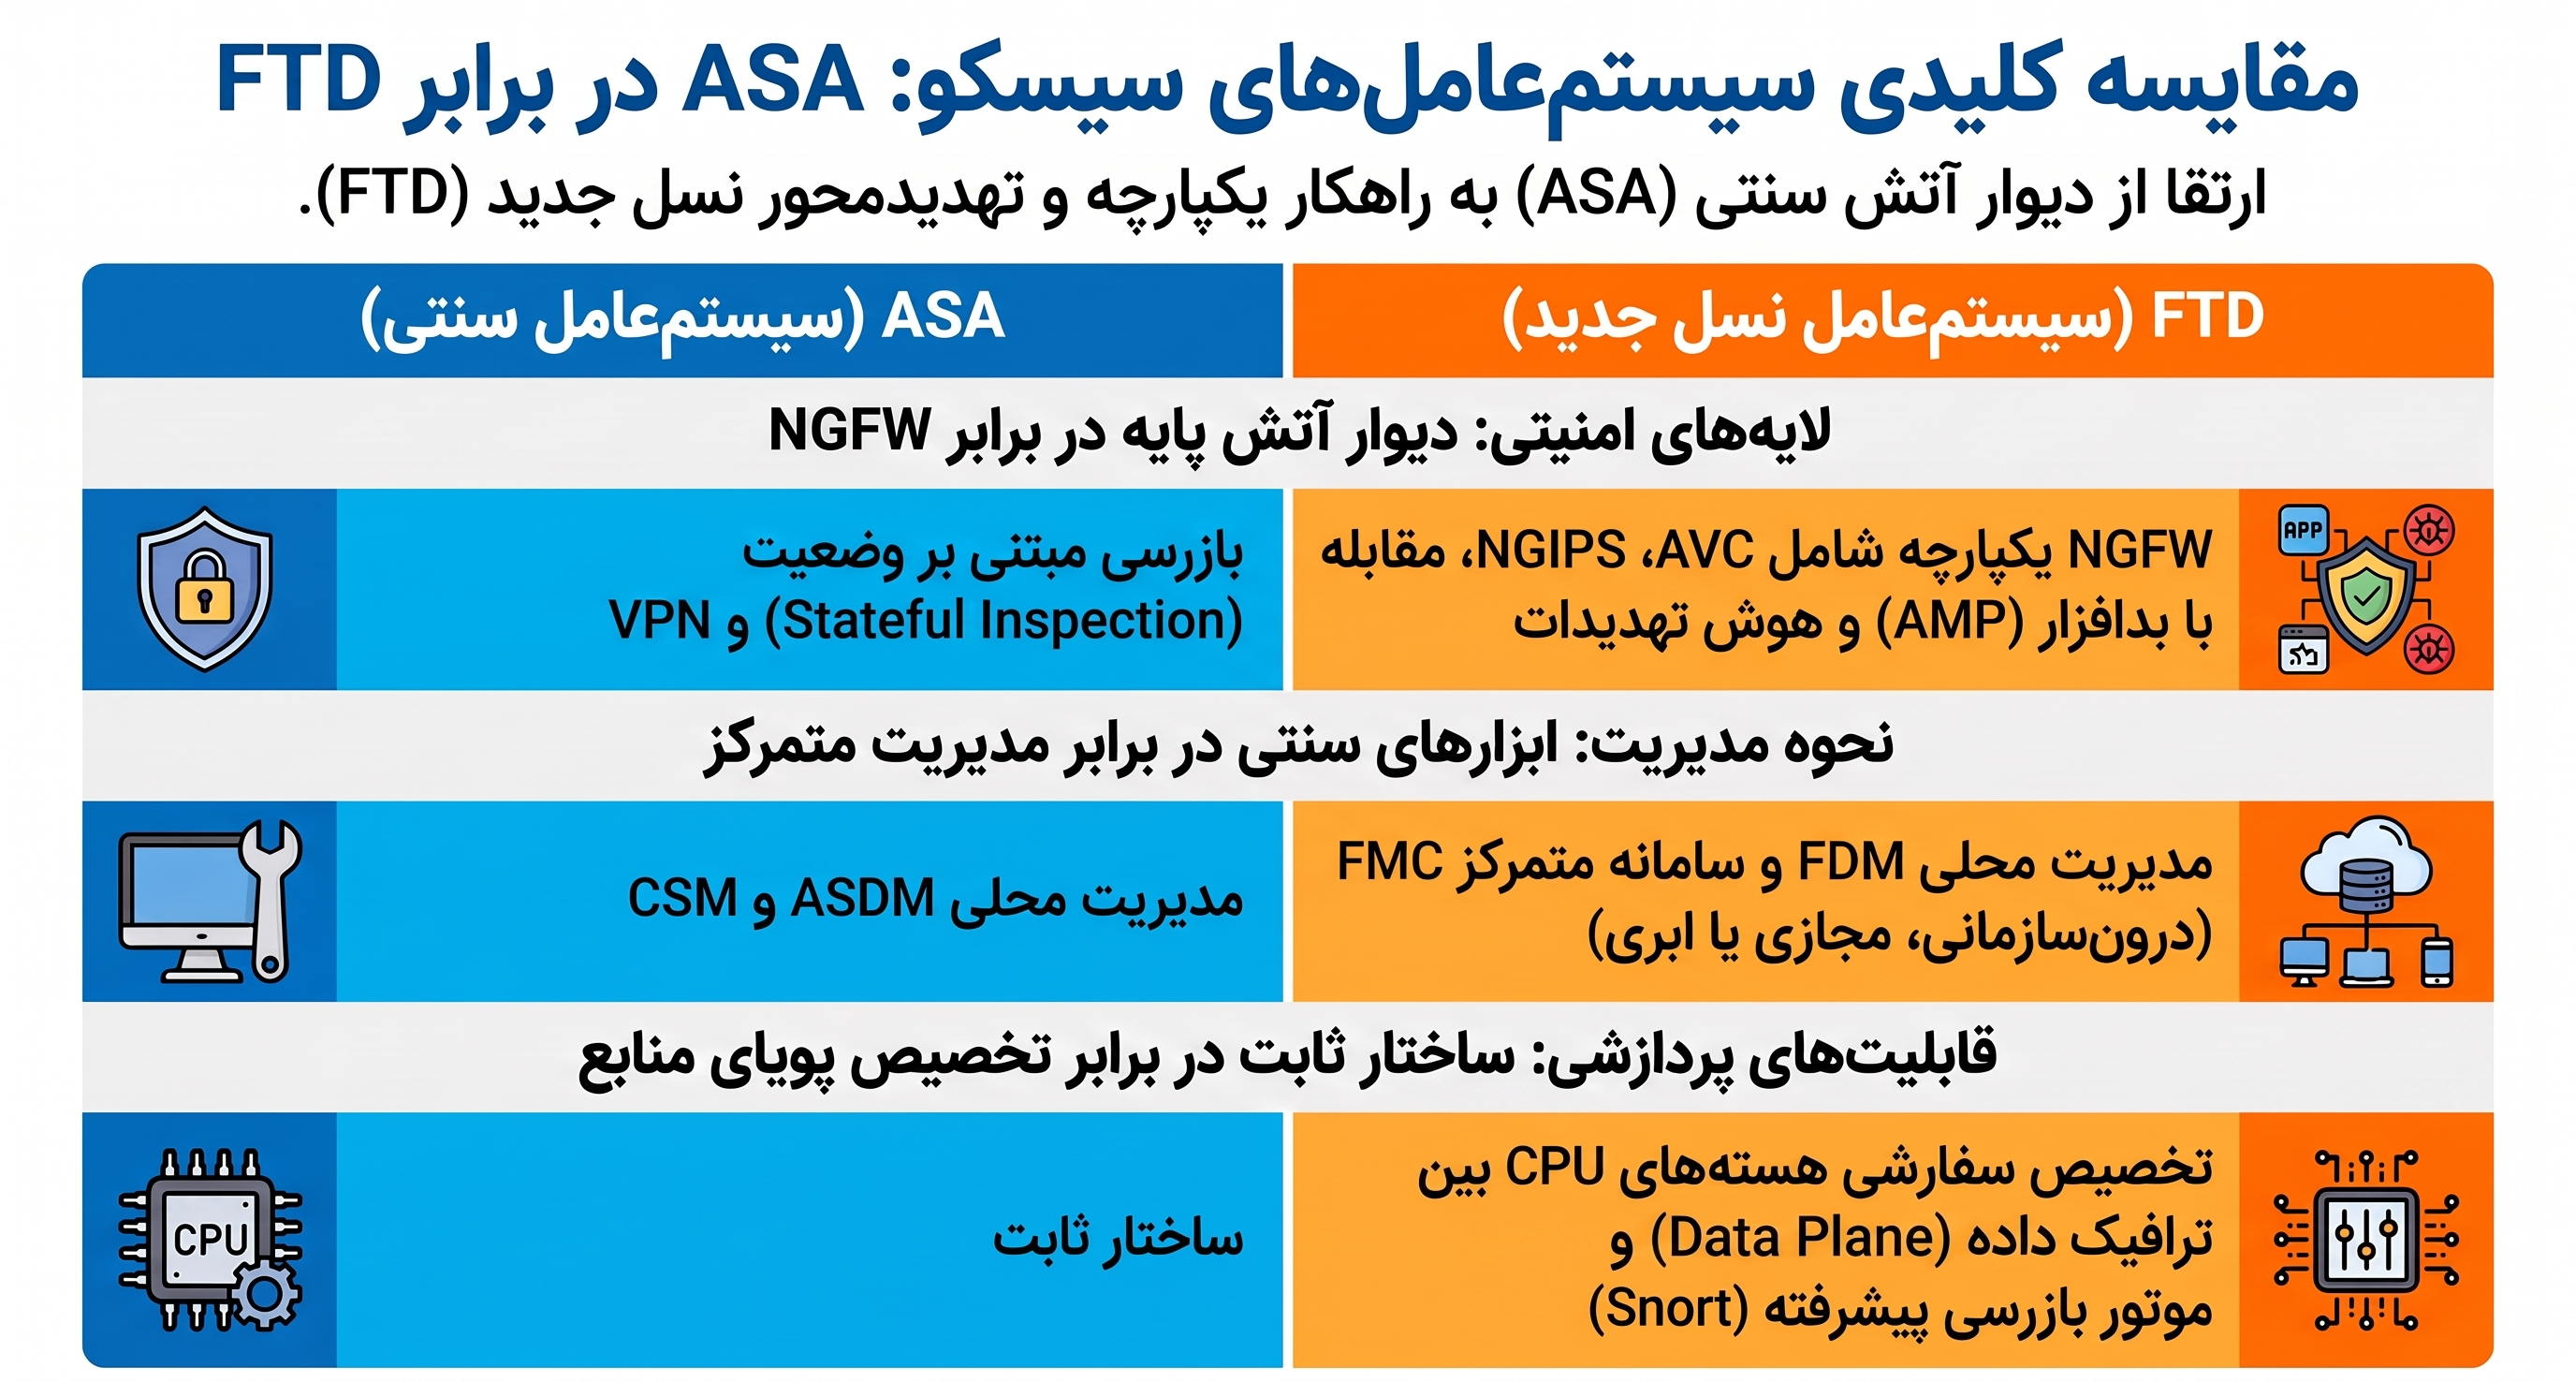
ASA یا FTD تفاوت نرمافزار روی یک سختافزار
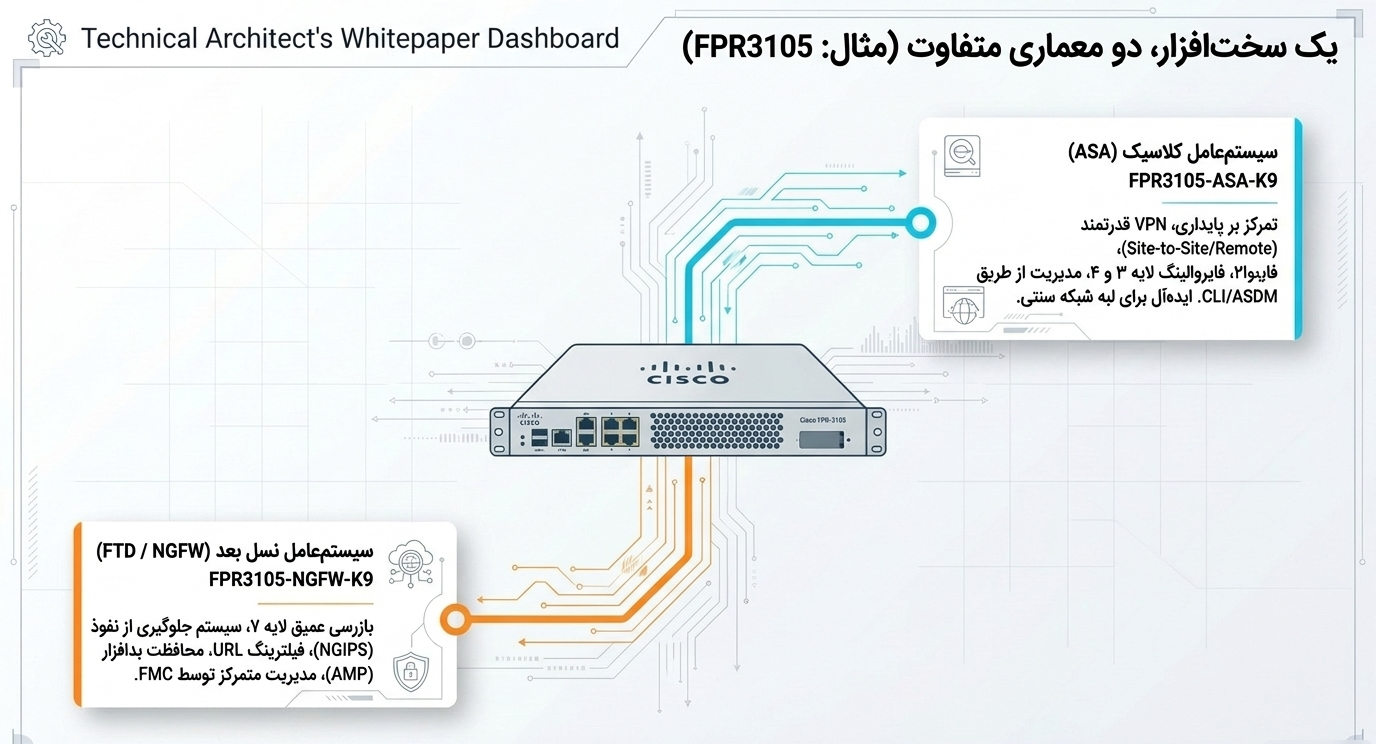
اولین و مهمترین گام در خرید فایروال سیسکو این است که بدانید چه نرمافزاری روی سختافزار اجرا میشود. مهندسها و مدیران فناوری هنگام استعلام اغلب میپرسند چرا دو پارتنامبر متفاوت سیسکو شاسی فیزیکی یکسانی دارند. حضور همزمان Cisco ASA، Cisco FTD و NGFW در کاتالوگهای فنی این سردرگمی را بیشتر کرده است. جواب این است که سیسکو سختافزار را یکسان نگه میدارد و ایمیجهای نرمافزاری متفاوتی روی آن اجرا میکند. روی یک سختافزار واحد، مثلاً Secure Firewall 3105، میتوانید هر کدام از این دو ایمیج را مستقر کنید
یک سختافزار با دو پارتنامبر (مثال FPR3105)
Cisco Secure Firewall 3105 با دو پارتنامبر FPR3105-NGFW-K9 و FPR3105-ASA-K9 عرضه میشود. پردازندهها، بایاس، شاسی و اینترفیسها در هر دو ۱۰۰٪ یکسان است. تفاوت در ایمیج نرمافزاری است که کارخانه نصب میکند. خریدار با این دو پارتنامبر دستگاه را آماده پیکربندی روی پلتفرم دلخواه تحویل میگیرد و درگیر نصب اولیه نمیشود.
ایمیج نرمافزاری قابلیتهای امنیتی، الگوی مدیریت و مدل لایسنس را تعیین میکند. مدل ASA روی فایروالینگ لایه ۳ و ۴ تمرکز دارد و مدل NGFW از ایمیج FTD برای بازرسی عمیق تهدیدات استفاده میکند.
هنگام مقایسه بنچمارکها و Throughput دستگاهها، ایمیج نرمافزاری را در هر دو سمت مقایسه یکسان بگیرید. فعالسازی بازرسی عمیق در FTD مستقیماً روی آمار عملکرد اثر میگذارد.
تغییر ایمیج (Reimaging) بدون هزینه سختافزاری
خریدار برای همیشه در ایمیج اولیه نمیماند. روی سختافزارهای پشتیبانیشده سری Cisco Secure Firewall میتوان سیستمعامل را از ASA به FTD و برعکس تغییر داد (Reimaging). این کار نرمافزاری است و به تغییر، تعویض یا ارتقای هیچ قطعه فیزیکی نیاز ندارد.
نتیجهاش انعطاف در سرمایهگذاری است. سازمانی میتواند امروز ASA را برای فایروالینگ Stateful لایه ۳ و ۴ و VPN پایدار راه بیندازد و بعداً، اگر استراتژی امنیتیاش عوض شد، ایمیج دستگاه را به FTD ببرد تا بازرسی عمیق لایه ۷ را هم داشته باشد، بدون خرید سختافزار جدید.
دو رویکرد امنیتی: فایروالینگ سنتی یا دفاع لایه ۷
Cisco ASA (Adaptive Security Appliance) روی فایروالینگ سنتی Stateful در لایههای L3 و L4، پایداری عملیاتی بسیار بالا و کارایی زیاد در IPsec VPN و Remote Access VPN تمرکز دارد. یکی از قابلیتهای برجستهاش Security Contexts است: یک فایروال فیزیکی به چند فایروال مجازی مستقل تقسیم میشود و بخشبندی شبکه (Segmentation) در لایههای پایه ساده میشود.
Cisco FTD (Firewall Threat Defense) سیستمعامل نسل جدید سیسکو است و روی دفاع هوشمند بنا شده است. این پلتفرم فایروالینگ Stateful لایه ۳ و ۴ را با قابلیتهای نسل جدید در یک ایمیج یکپارچه ترکیب میکند: سیستم جلوگیری از نفوذ (NGIPS)، دید و کنترل برنامهها در لایه ۷ (Application Visibility and Control)، فیلترینگ URL و دفاع در برابر بدافزار (Malware Defense).
خانوادههای فایروال سیسکو
سیسکو فایروالهایش را در چند سری عرضه میکند که از SMB تا دیتاسنترهای بزرگ را پوشش میدهند.
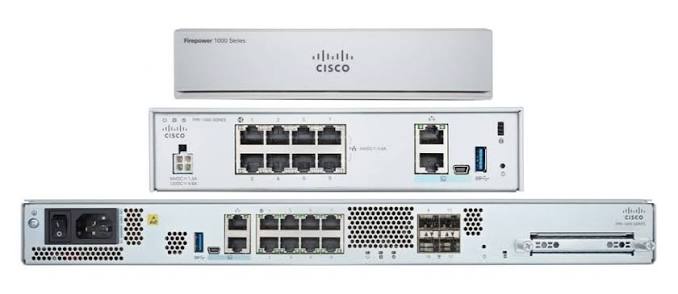
Cisco Firepower 1000 Series
سری Firepower 1000 برای شعب کوچک، دفاتر، فروشگاهها و شرکتهای کوچک تا متوسط با نیاز امنیتی متوسط طراحی شده و مدلهای 1010، 1120، 1140 و 1150 را دارد. مدل FPR-1010 طراحی بدون فن (Desktop) و پشتیبانی از PoE دارد، برای محیطهای اداری و کسبوکارهای کوچک گزینه خوبی است و نسخه Small Business Edition (SBE) هم دارد. سیسکو سری 1200 را هم برای شبکههای کوچک و شعب عرضه میکند.
| مدل | Firewall Throughput | NGFW Throughput | IPS Throughput | رابطها |
|---|---|---|---|---|
| FPR-1010 / 1010E | 650 Mbps | 650 Mbps | 650 Mbps | 8x RJ45 |
| FPR-1120 | 1.5 Gbps | 1.5 Gbps | 1.2 Gbps | 8x RJ45 + 4x SFP |
| FPR-1140 | 2.2 Gbps | 2.2 Gbps | 1.5 Gbps | 8x RJ45 + 4x SFP |
| FPR-1150 | 3 Gbps | 3 Gbps | 2 Gbps | 8x RJ45 + 4x SFP |
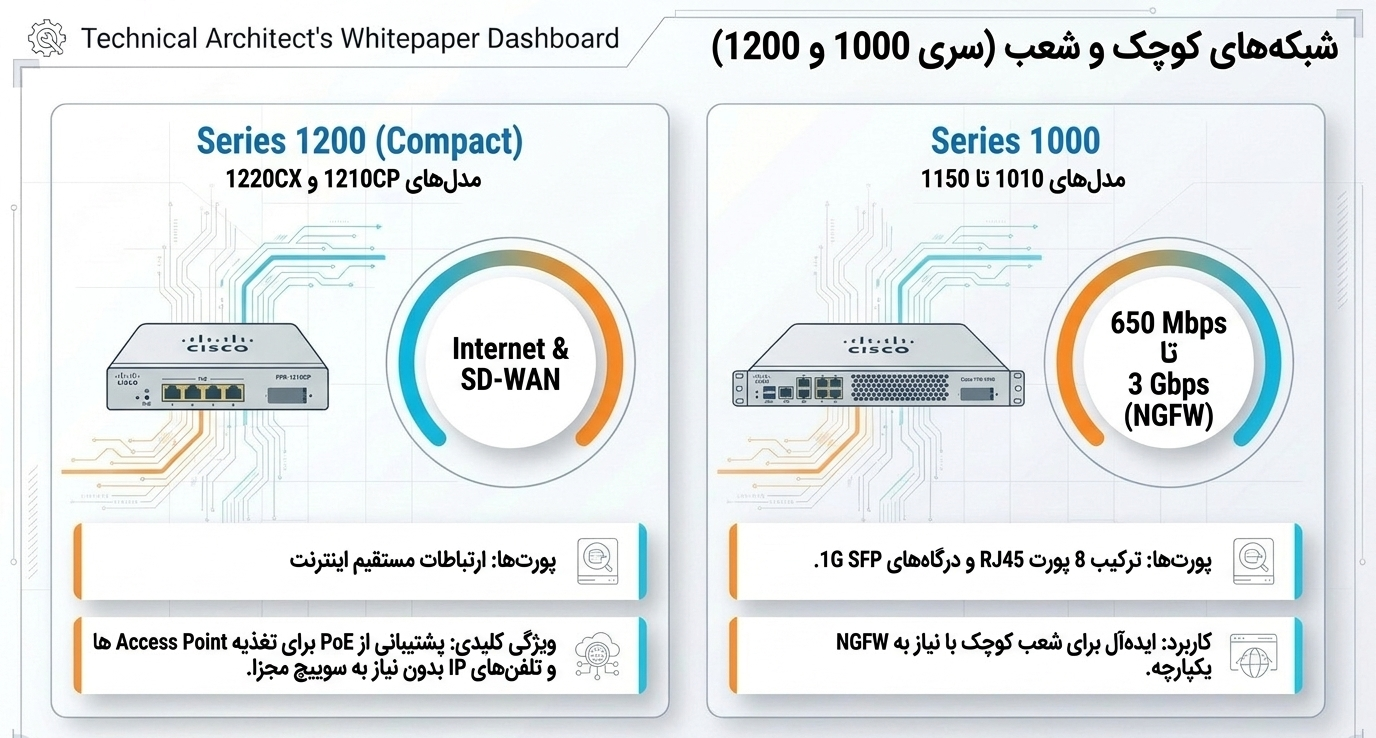
این سری برای سازمانهایی مناسب است که به NGFW با قیمت مناسب، مدیریت ساده و قابلیتهای IPS، URL Filtering و Malware Protection نیاز دارند.
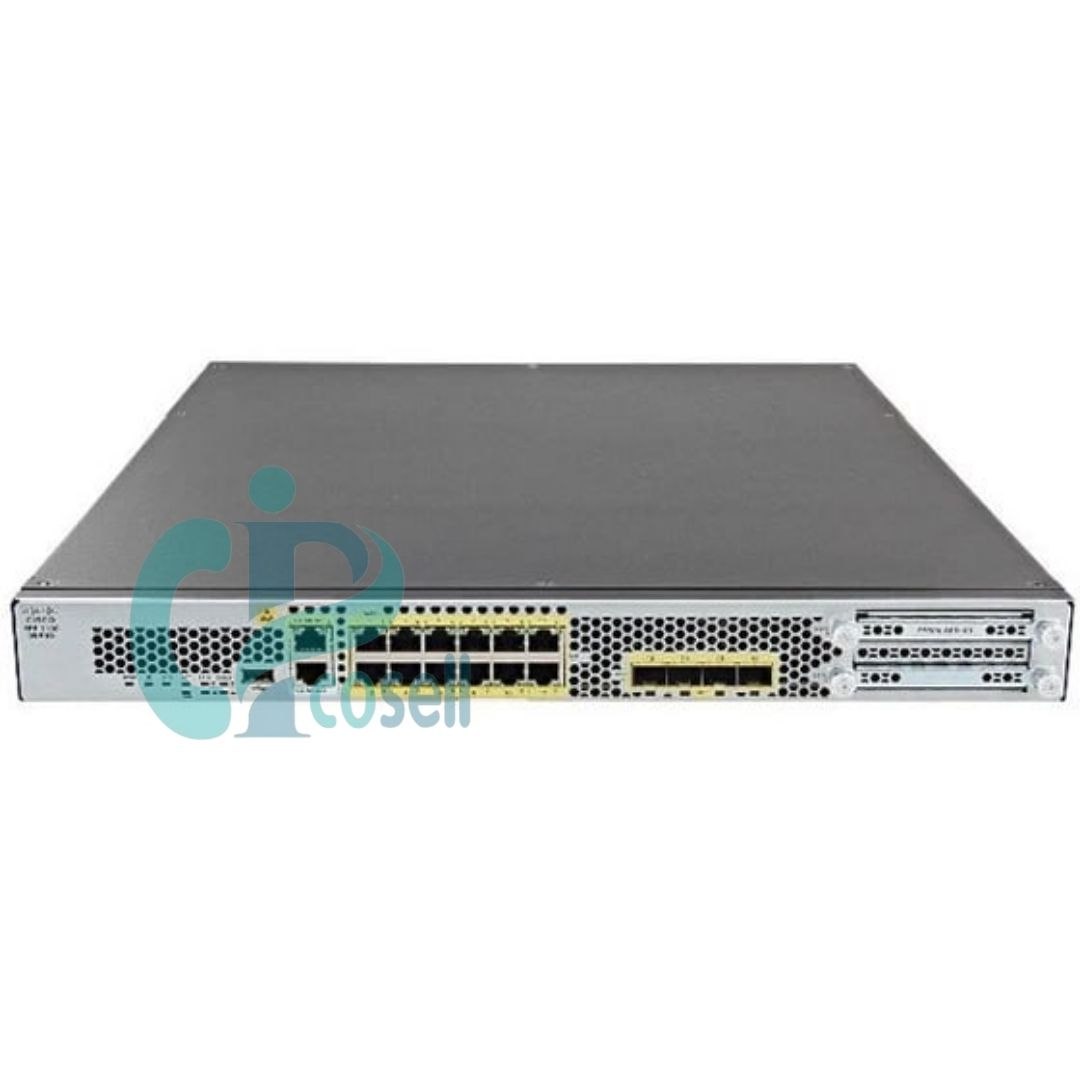
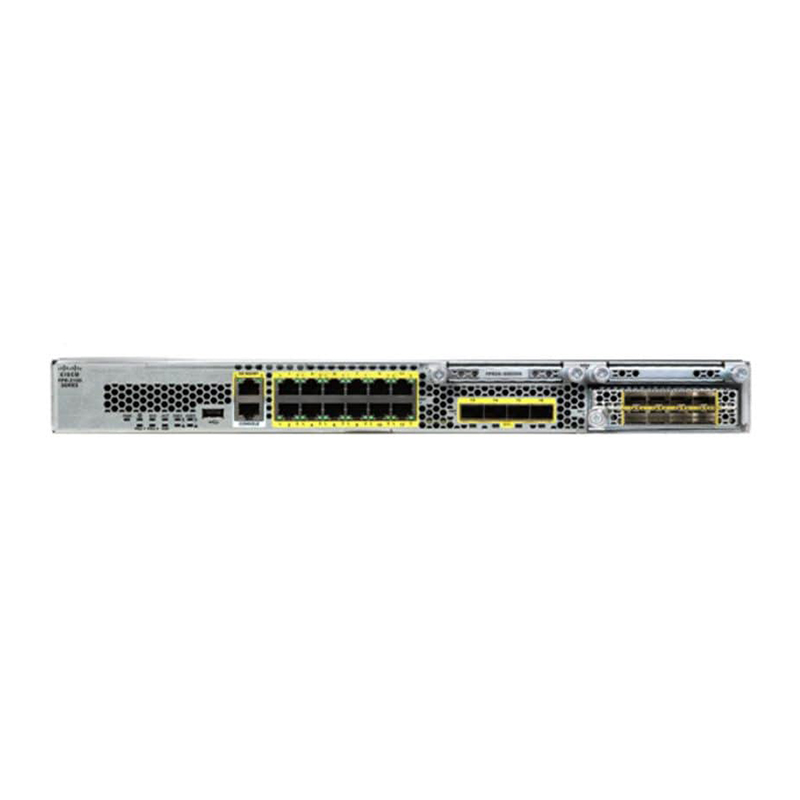
Cisco Firepower 2100 Series
سری 2100 برای شعب بزرگتر، دیتاسنترهای کوچک و محیطهای Enterprise با نیاز به Throughput بالاتر طراحی شده است. این خانواده شامل مدلهای 2110، 2120، 2130 و 2140 است.
| مدل | Firewall Throughput | NGFW Throughput | IPS Throughput | رابطها |
|---|---|---|---|---|
| FPR-2110 | 3 Gbps | 2.6 Gbps | 2.6 Gbps | 12x RJ45 + 4x SFP+ |
| FPR-2120 | 6 Gbps | 3.4 Gbps | 3.4 Gbps | 12x RJ45 + 4x SFP+ |
| FPR-2130 | 10 Gbps | 5.4 Gbps | 5.4 Gbps | 12x RJ45 + 4x SFP+ |
| FPR-2140 | 20 Gbps | 10.4 Gbps | 10.5 Gbps | 12x RJ45 + 4x SFP+ |
مدلهای 2130 و 2140 دارای اسلات Network Module هستند و امکان افزودن ماژولهای اختیاری را فراهم میکنند.
Cisco Firepower 2100 در وضعیت End-of-Sale قرار دارد؛ آخرین تاریخ فروش آن 27 مه 2025 اعلام شده و End-of-Support تا 31 مه 2030 است.
Cisco Secure Firewall 3100 Series
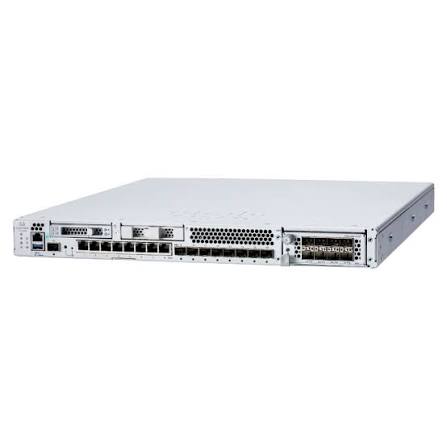
سری 3100 نسل جدیدتر فایروالهای سیسکو و جایگزین مستقیم Firepower 2100 در بسیاری از سناریوهاست. مدلهای آن 3105، 3110، 3120، 3130 و 3140 هستند. معماری این سری شتاب سختافزاری برای رمزنگاری SSL و VPN دارد و استاندارد جدید لبه شبکه حساب میشود.
| مدل | Firewall Throughput | NGFW Throughput | IPS Throughput | رابطها |
|---|---|---|---|---|
| FPR-3105 | 10 Gbps | 7 Gbps | 6 Gbps | 8x RJ45 + 8x SFP+ |
| FPR-3110 | 17 Gbps | 12 Gbps | 10 Gbps | 8x RJ45 + 8x SFP+ |
| FPR-3120 | 21 Gbps | 15 Gbps | 13 Gbps | 8x RJ45 + 8x SFP+ |
| FPR-3130 | 38 Gbps | 27 Gbps | 24 Gbps | 8x RJ45 + 8x SFP+ |
| FPR-3140 | 45 Gbps | 32 Gbps | 28 Gbps | 8x RJ45 + 8x SFP+ |
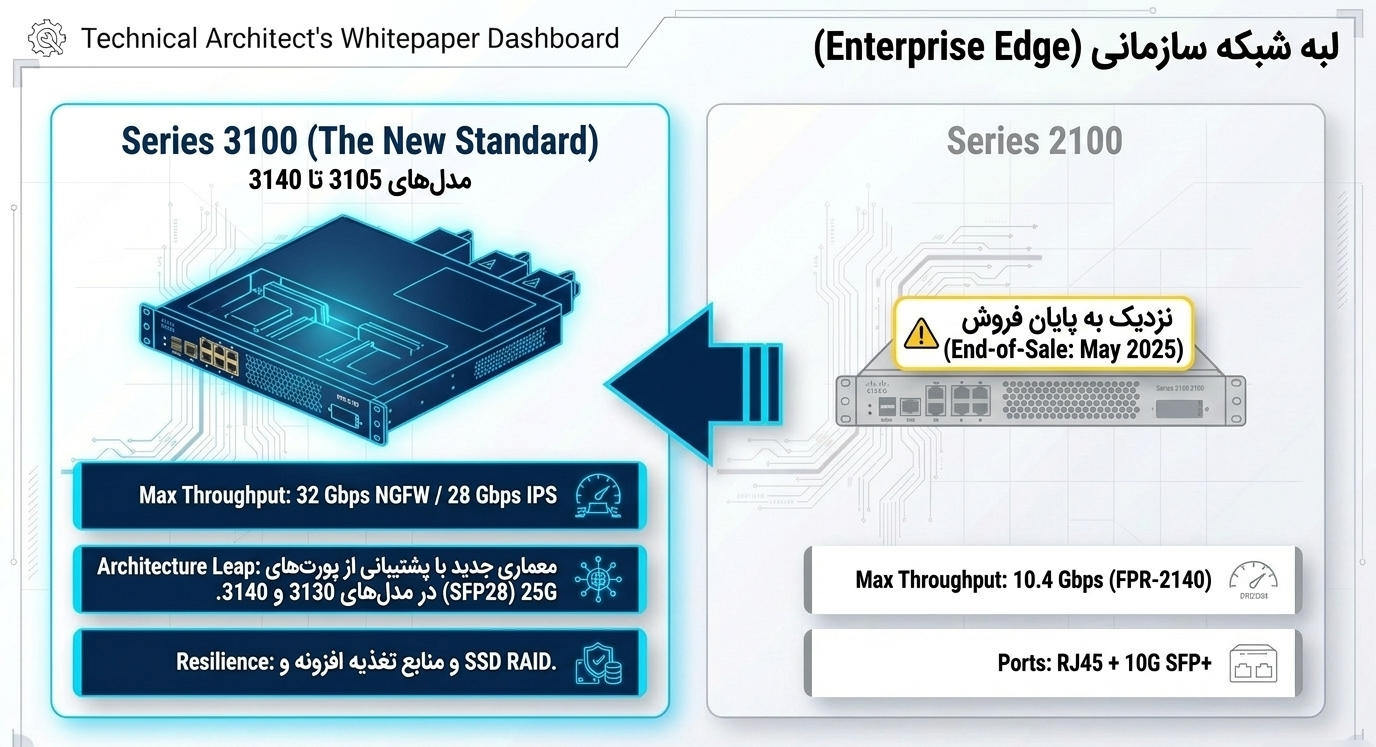
مدلهای 3120، 3130 و 3140 دارای پاور افزونه، SSD RAID و حافظه بیشتر هستند. این سری برای دیتاسنترهای سازمانی، اینترنت لبه و محیطهای نیازمند Threat Defense پیشرفته مناسب است.
Cisco Firepower 4100 Series
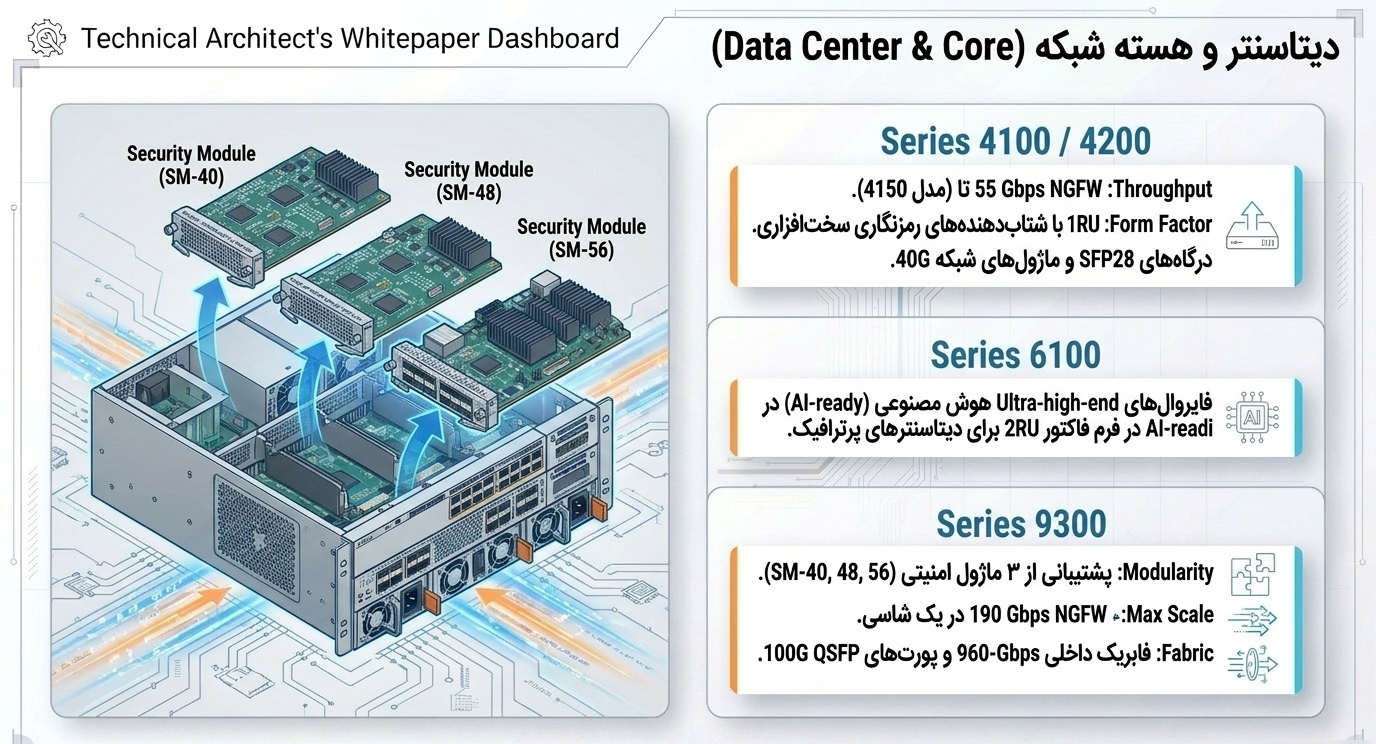
سری 4100 برای دیتاسنترهای بزرگ، Core سازمانی، Service Provider و محیطهایی با نیاز به Throughput بسیار بالا طراحی شده است. این خانواده شامل مدلهای 4110، 4120، 4140 و 4150 است.
| مدل | Firewall Throughput | NGFW Throughput | IPS Throughput | رابطها |
|---|---|---|---|---|
| FPR-4110 | 35 Gbps | 25 Gbps | 20 Gbps | 8x RJ45 + 8x SFP+ |
| FPR-4120 | 50 Gbps | 35 Gbps | 30 Gbps | 8x RJ45 + 8x SFP+ |
| FPR-4140 | 65 Gbps | 45 Gbps | 40 Gbps | 8x RJ45 + 8x SFP+ |
| FPR-4150 | 75 Gbps | 55 Gbps | 50 Gbps | 8x RJ45 + 8x SFP+ |
این سری برای جاهایی است که Threat Defense پیشرفته، Throughput بالا و قابلیتهای IPS، Malware Protection، URL Filtering و Threat Intelligence را در مقیاس بزرگ میخواهند.
مقایسه سریهای فایروال سیسکو
| سری | جایگاه | Throughput NGFW | مناسب برای | وضعیت |
|---|---|---|---|---|
| Firepower 1000 | شعب کوچک، دفاتر | تا 3 Gbps | SMB، شعب، فروشگاهها | موجود |
| Firepower 2100 | شعب بزرگ، دیتاسنتر کوچک | تا 10.4 Gbps | Enterprise، دیتاسنتر کوچک | End-of-Sale |
| Secure Firewall 3100 | دیتاسنتر سازمانی، اینترنت لبه | تا 32 Gbps | Enterprise، دیتاسنتر | موجود |
| Firepower 4100 | دیتاسنتر بزرگ، Core | تا 55 Gbps | Service Provider، دیتاسنتر بزرگ | موجود |
NGFW، IPS، URL Filtering و Threat Defense
فایروالهای نسل جدید سیسکو فراتر از کنترل پورت و پروتکل عمل میکنند. این تجهیزات میتوانند ترافیک را بر اساس برنامه، کاربر، محتوا، تهدید و رفتار شبکه بررسی کنند.
NGFW چیست؟
Next-Generation Firewall یا NGFW فایروالی است که علاوه بر کنترل دسترسی بر اساس پورت و پروتکل، قابلیتهای زیر را دارد:
-
شناسایی برنامهها (Application Visibility and Control)
-
شناسایی کاربران (User Identity)
-
کنترل دسترسی بر اساس کاربر و گروه
-
بررسی محتوای ترافیک
-
جلوگیری از نفوذ (IPS)
-
فیلتر کردن URL
-
محافظت در برابر Malware
-
Threat Intelligence و بهروزرسانی تهدیدات
Cisco Firepower و Cisco Secure Firewall از جمله فایروالهای NGFW سیسکو هستند.
IPS چیست؟
Intrusion Prevention System یا IPS قابلیتی است که ترافیک شبکه را برای شناسایی و جلوگیری از حملات نفوذ بررسی میکند. IPS میتواند الگوهای حمله، آسیبپذیریهای شناختهشده، بدافزارها و رفتارهای مشکوک را شناسایی و مسدود کند.
Cisco Firepower و Secure Firewall دارای موتور IPS پیشرفته هستند که میتواند بهصورت Real-Time ترافیک را بررسی و از نفوذ جلوگیری کند.
URL Filtering چیست؟
URL Filtering امکان کنترل دسترسی به وبسایتها بر اساس دستهبندی محتوا، شهرت دامنه، تهدیدات شناختهشده و سیاستهای سازمان را فراهم میکند. این قابلیت برای جلوگیری از دسترسی به سایتهای مخرب، غیرمجاز یا غیرمرتبط با کسبوکار اهمیت دارد.
Threat Defense چیست؟
Threat Defense به مجموعهای از قابلیتها اشاره دارد که شامل IPS، Malware Protection، URL Filtering، Threat Intelligence، Sandbox و تحلیل رفتار ترافیک است. Cisco Secure Firewall Threat Defense (FTD) نرمافزاری است که این قابلیتها را در یک پلتفرم یکپارچه ارائه میدهد.
مدیریت فایروال سیسکو
فایروالهای سیسکو را میتوان تکی (Standalone) یا با مدیریت متمرکز راهاندازی کرد. ابزار مدیریت به نرمافزار دستگاه بستگی دارد.
مدیریت فایروالهای ASA
مدیریت محلی ASA با رابط خط فرمان (CLI) و رابط گرافیکی ASDM انجام میشود. برای مدیریت متمرکز میتوان از Cisco Security Manager (CSM، سامانه در محل) یا Cisco Security Cloud Control (سامانه ابری) استفاده کرد.
مدیریت فایروالهای FTD
مدیریت محلی FTD بدون FMC با ابزار FDM (Firewall Device Manager) روی خود دستگاه انجام میشود. در این حالت هر فایروال جداگانه پیکربندی و مدیریت میشود. این روش برای محیطهای کوچک یا شعب محدود مناسب است، اما سازمانهای بزرگ بهتر است مدیریت متمرکز داشته باشند.
Firepower Management Center (FMC)
FMC (Firepower Management Center) یک کنسول مرکزی برای مدیریت فایروالهای Firepower و Secure Firewall (FTD) است. بهجای اینکه سراغ تکتک دستگاهها بروید، سیاستها، لاگها، گزارشها، بهروزرسانیها و Threat Intelligence را همه از یکجا کنترل میکنید. این کنسول را میتوان روی دستگاه فیزیکی (سختافزاری)، بهصورت مجازی یا در فضای ابری راهاندازی کرد.
Cisco Secure Firewall Management Center
در نسلهای جدیدتر، Cisco Secure Firewall Management Center جایگزین FMC شده است. این پلتفرم مدیریت متمرکز فایروالهای Secure Firewall را برعهده دارد و قابلیتهای پیشرفتهتری برای Threat Defense، گزارشگیری و اتوماسیون ارائه میدهد.
مدیریت بدون FMC
برخی سازمانها فایروالهای سیسکو را بهصورت Standalone و بدون FMC مدیریت میکنند. در این حالت، هر فایروال بهصورت جداگانه پیکربندی و مدیریت میشود. این روش برای محیطهای کوچک یا شعب محدود مناسب است، اما برای سازمانهای بزرگ، مدیریت متمرکز توصیه میشود.
Cisco Security Cloud Control
Cisco Security Cloud Control سامانه ابریای است که ASA و FTD (و حتی Meraki MX) را از یک پنجره واحد (Single Pane of Glass) مدیریت میکند و سیاستها را بهصورت متمرکز در اختیار شما میگذارد.
لایسنس فایروال سیسکو
لایسنس در خرید فایروال سیسکو اهمیت زیادی دارد. سختافزار بدون لایسنس مناسب ممکن است قابلیتهای مورد نیاز را در اختیار شبکه قرار ندهد.
انواع لایسنس
| نوع لایسنس | کاربرد |
|---|---|
| Base License | قابلیتهای پایه فایروال |
| Threat License | IPS، Malware Protection و Threat Intelligence |
| URL Filtering License | فیلتر کردن URL و دستهبندی محتوا |
| Malware License | محافظت در برابر بدافزار |
| Sandbox License | تحلیل فایلهای مشکوک در محیط ایزوله |
| Management Center License | مدیریت متمرکز فایروالها |
| Smart License | لایسنس مبتنی بر اشتراک و Smart Account |
Cisco در مدلهای جدید، لایسنسها را بهصورت Smart License و اشتراکهای چندساله ارائه میدهد. متخصصان Cisco Sell در انتخاب دقیق لایسنس و پیکربندی فایروال راهنمای شما هستند.
قیمت فایروال سیسکو
قیمت فایروال سیسکو به عوامل مختلفی وابسته است و نمیتوان تنها بر اساس مدل، قیمت نهایی را مشخص کرد
| عامل مؤثر بر قیمت | توضیح |
|---|---|
| مدل فایروال | 1000، 2100، 3100 یا 4100 |
| Throughput | Firewall، NGFW و IPS Throughput |
| تعداد رابطها | RJ45، SFP، SFP+ و QSFP |
| نوع لایسنس | Base، Threat، URL Filtering، Malware، Sandbox |
| نوع نرمافزار | FTD یا ASA |
| وضعیت کالا | نو، Open Box، Refurbished یا استوک |
| وضعیت پشتیبانی | Smart Net، قرارداد پشتیبانی و End-of-Support |
| تجهیزات همراه | پاور، کابل، رکمونت، ماژول و Transceiver |
| خدمات | گارانتی، تست فنی، نصب و پیکربندی |
نکات مهم خرید فایروال سیسکو استوک
مدل و Part Number را دقیق بررسی کنید
عبارت «فایروال سیسکو» برای خرید کافی نیست. شماره مدل کامل، Throughput، نوع رابطها، نوع لایسنس، نسخه نرمافزار و وضعیت پشتیبانی را مشخص کنید. به پسوند پارتنامبر هم دقت کنید: FPR3105-ASA-K9 و FPR3105-NGFW-K9 سختافزار یکسان ولی ایمیج نرمافزاری متفاوتی دارند.
وضعیت لایسنس را شفاف کنید
سختافزار مناسب بدون لایسنس متناسب قابلیتهای مورد نیاز را ارائه نمیدهد. وضعیت لایسنس، انتقالپذیری و قابلیتهای فعال را پیش از خرید روشن کنید.
سریال، اصالت و پشتیبانی را بررسی کنید
برای تجهیزات استوک یا Refurbished، سریال، اصالت، نسخه نرمافزار، وضعیت پشتیبانی (Smart Net، قرارداد پشتیبانی و End-of-Support) و متعلقات همراه مثل پاور، کابل، رکمونت و ماژول را پیش از ثبت سفارش بررسی کنید.
تمام این موارد در Cisco Sell قبل از ارسال بررسی میشود: مشخصات فنی، تست سلامت سختافزار و گارانتی ۱۲ ماهه.
دستورات CLI برای بررسی فایروال
دستورات CLI برای صحتسنجی سختافزار و لایسنس ابزار مهمی هستند. هم برای بررسی دستگاه پیش از خرید به کار میآیند و هم برای پایش و عیبیابی بعد از راهاندازی.
بررسی نسخه، قطعات و لایسنس
# مشاهده نسخه نرمافزار و مدت زمان روشن بودن دستگاه در ASA/FTD
show version
# مشاهده قطعات سختافزاری و شماره سریال ماژولها
show inventory
# بررسی وضعیت لایسنس فعال و ارتباط با Smart Software Manager
show license all
بررسی سلامت سختافزار و اینترفیسها
# مشاهده وضعیت سلامت منبع تغذیه، فنها و دما
show environment
# مشاهده وضعیت خلاصه اینترفیسها و آدرسهای IP
show interface ip brief
# در پلتفرمهای ماژولار، بررسی وضعیت ماژولها
show module
پایش ترافیک و عیبیابی پیشرفته
# مشاهده پیکربندی فعال دستگاه
show running-config
# مشاهده وضعیت شناسایی تهدیدات و حملات فعال روی فایروال
show threat-detection
# بررسی سیاستهای سرویس و آمار بازرسی پکتها
show service-policy
# ورود به محیط عیبیابی اختصاصی در سیستمعامل FTD
system support diagnostic-cli
سوالات متداول
فایروال سیسکو برای چه کاری استفاده میشود؟
فایروال سیسکو برای کنترل ترافیک ورودی و خروجی، جلوگیری از نفوذ، فیلتر کردن URL، محافظت در برابر بدافزار، مدیریت تهدیدات و اعمال سیاستهای امنیتی در شبکههای سازمانی، دیتاسنترها و شعب استفاده میشود.
تفاوت Firepower 1000 و 3100 چیست؟
Firepower 1000 برای شعب کوچک و دفاتر با Throughput تا 3 Gbps مناسب است. Secure Firewall 3100 برای دیتاسنترهای سازمانی و اینترنت لبه با Throughput تا 32 Gbps طراحی شده است.
آیا فایروال 2100 هنوز مناسب است؟
Firepower 2100 در وضعیت End-of-Sale قرار دارد؛ اما تا 31 مه 2030 تحت پشتیبانی است. برای پروژههای جدید، Secure Firewall 3100 انتخاب بهتری است؛ اما برای توسعه شبکه موجود یا پروژههای اقتصادی، 2100 میتواند مورد بررسی قرار گیرد.
فایروال NGFW چیست؟
NGFW فایروالی است که علاوه بر کنترل پورت و پروتکل، قابلیتهای شناسایی برنامه، کاربر، محتوا، تهدید، IPS، URL Filtering و Malware Protection را ارائه میدهد. Cisco Firepower و Secure Firewall از جمله فایروالهای NGFW سیسکو هستند.
لایسنس Threat چیست؟
لایسنس Threat شامل قابلیتهای IPS، Malware Protection و Threat Intelligence است. بدون این لایسنس، فایروال نمیتواند از تمام قابلیتهای Threat Defense استفاده کند.
آیا میتوان فایروال سیسکو را بدون FMC مدیریت کرد؟
بله. فایروالهای سیسکو میتوانند بهصورت Standalone و بدون Firepower Management Center مدیریت شوند. اما برای سازمانهای بزرگ، مدیریت متمرکز با FMC یا Secure Firewall Management Center توصیه میشود.
فایروال 4100 برای چه شبکهای مناسب است؟
Firepower 4100 برای دیتاسنترهای بزرگ، Core سازمانی، Service Provider و محیطهایی با نیاز به Throughput بسیار بالا (تا 55 Gbps NGFW) طراحی شده است.
جمعبندی
Cisco Secure Firewall و Cisco Firepower خانوادههای حرفهای فایروالهای NGFW سیسکو هستند. سری 1000 برای شعب کوچک، سری 2100 برای شعب بزرگتر و دیتاسنترهای کوچک، سری 3100 برای دیتاسنترهای سازمانی و سری 4100 برای دیتاسنترهای بزرگ و Service Provider مناسب است.
برای خرید فایروال سیسکو باید نقش تجهیز، Throughput مورد نیاز، تعداد رابطها، نیاز به IPS، URL Filtering، Malware Protection، Threat Intelligence، نوع لایسنس، نسخه نرمافزار، وضعیت پشتیبانی و توسعه آینده شبکه را بهصورت همزمان بررسی کنید.