سیسکو و آینده زیرساختها

شرکت سیسکو در سالهای ۲۰۲۵ و ۲۰۲۶، استراتژی خود را از یک تولیدکننده صرفاً سختافزاری به ارائهدهنده پلتفرمهای یکپارچه مبتنی بر هوش مصنوعی تغییر داده است.
سیسکو آینده زیرساختها: گزارش جامع جدیدترین دستاوردها و راهکارهای فناوری ۲۰۲۶
۱. سختافزارها و چیپست Silicon One G300 برای ایجنتهای هوش مصنوعی
ورود به عصر هوش مصنوعی عاملمحور (Agentic AI) نشاندهنده یک تغییر پارادایم بنیادی در طراحی زیرساختهای محاسباتی و شبکه است. بر خلاف الگوی سنتی پردازشهای خطی، ایجنتهای هوش مصنوعی بهصورت همزمان، خودکار و با نرخ تبادل داده بسیار بالا عمل میکنند. در این مقیاس، گلوگاه اصلی دیگر صرفاً توان محاسباتی پردازندههای گرافیکی (GPU) نیست، بلکه تاخیر ذیل (Tail Latency) و انسداد ابتدای صف (Head-of-Line Blocking) در لایه interconnect شبکه است که منجر به بیکار ماندن پردازندهها (GPU Starvation) و افت شدید بازدهی سرمایهگذاری (ROI) میشود. سیسکو برای حل این چالش حیاتی در خوشههای گیگاواتی آموزش (Training)، استنتاج (Inference) و پردازش همزمان ایجنتها، تراشه Cisco Silicon One G300 را طراحی کرده است.
تراشه Silicon One G300 با ادغام فناوری Intelligent Collective Networking، معماری تبادل ترافیک را در سطح سیلیکون دگرگون میسازد. این فناوری با مدیریت هوشمند ترافیک و حذف ازدحام در خوشههای بزرگ هوش مصنوعی، نرخ بهرهوری مفید شبکه را تا ۳۳٪ افزایش داده و زمان تکمیل وظایف پردازشی (Job Completion Time - JCT) را تا ۲۸٪ نسبت به ترافیک بهینهنشده کاهش میدهد. این امر بهطور مستقیم ماندگاری و کاریابی حداکثری GPUها را در سختترین بارهای کاری تضمین میکند.
سیسکو برای عملیاتیسازی این تراشه در لایههای مختلف دیتاسنتر، سیستمهای سختافزاری N9100 و 8000 را معرفی کرده است. این پلتفرمها بهطور اختصاصی برای سازندگان شبکههای هوش مصنوعی از جمله هایپرسکلرها، نیوکلاودها (Neoclouds)، بخشهای حاکمیتی، ارائهدهندگان خدمات (Service Providers) و سازمانهای بزرگ—توسعه یافتهاند. جهت تکمیل این زیستبوم سختافزاری، لایه مدیریتی یکپارچه Nexus One ارائه شده است تا مدیریت، پایش و عملیات را در دیتاسنترهای محلی (On-Premises) و محیطهای ابری تحت یک پلان کنترلی (Control Plane) واحد یکپارچهسازی کند.
|
شاخص |
مقدار |
مزیت عملیاتی در زیرساخت AI |
|---|---|---|
|
بهرهوری شبکه (Network Utilization) |
۳۳٪ افزایش |
حذف ازدحام ترافیکی، جلوگیری از Head-of-Line Blocking و حداکثرسازی نرخ تبادل داده |
|
زمان تکمیل وظایف (Job Completion Time - JCT) |
۲۸٪ بهبود |
کاهش تاخیر ذیل (Tail Latency)، حذف GPU Starvation و تسریع دورههای آموزش و استنتاج |
|
مقیاسپذیری خوشهها (Cluster Scale) |
مقیاس گیگاوات (Gigawatt-Scale) |
پشتیبانی از عظیمترین خوشههای محاسباتی AI بدون افت کارایی شبکه |
|
سیستمهای سختافزاری هدف |
سری N9100 و 8000 |
قابلیت استقرار در زیرساختهای هایپرسکل، ابری، حاکمیتی و سازمانهای حیاتی |
|
پلان مدیریتی یکپارچه (Management Plane) |
Nexus One |
یکپارچهسازی کامل عملیات، پیکربندی و پایش میان دیتاسنترهای محلی و ابری |
۲. توسعه هوش مصنوعی قابل اعتماد با Splunk AI POD و پایشپذیری ایجنتها
بزرگترین چالش سازمانها در توسعه و عملیاتیسازی هوش مصنوعی، توانایی فنی مدلها نیست؛ بلکه عدم قطعیت در رفتار ایجنتها، مخاطرات امنیت داده، مسائل حاکمیتی و هزینههای غیرقابلپیشبینی است. پدیده «سایه هوش مصنوعی» (Shadow AI) و خروج دادههای ماشین (Machine Data) به ابرهای عمومی، سازمانهای دارای الزامات سختگیرانه را با بنبست مواجه کرده است. راهکار راهبردی سیسکو و اسپلانک (Splunk)، انتقال پردازش هوش مصنوعی به محل اصلی ذخیرهسازی دادهها است.
معماری مرجع Cisco Secure AI Factory with NVIDIA زیرساخت کامل لایه هوش مصنوعی را فراهم میسازد. جدیدترین پیکربندی این پلتفرم، Cisco AI POD for Splunk نام دارد که امکان اجرای کاملاً محلی Splunk AI را فراهم میکند.
ویژگیها و اجزای کلیدی Splunk AI POD و پلتفرم Observability:
- زیرساخت پردازشی کاملاً ایزوله (Available Today): این راهکار مبتنی بر سختافزار سیسکو، پردازش شتابیافته NVIDIA، نرمافزار runtime هوش مصنوعی و معماری کوبرنتیز (Kubernetes) است. این مجموعه بهصورت پیشتأییدشده (Pre-validated) برای استقرار در محیطهای خصوصی، آنپرمیس و کاملاً ایزوله (Air-Gapped) ارائه شده است. همچنین شرکایی مانند Accenture, bitsIO, Wipro و World Wide Technology خدمات استقرار آن را پشتیبانی میکنند.
- ابزارهای عملیاتی هوش مصنوعی و زمانبندی عرضه: ابزار Splunk AI Assistant (در حال حاضر در دسترس / Available Now) و پلتفرم Agent Launchpad (عرضه در اواخر سال جاری میلادی / Coming later this year) روی این لایه اجرا میشوند. این ابزارها امکان تحقیقات امنیتی ادهاک (Ad-hoc) و ساخت ایجنتهای سفارشی برای مراکزی مانند Agentic SOC را فراهم میسازند.
- میزبانی محلی مدلهای اختصاصی و متنباز: سازمانها میتوانند مدلها را بدون خروج داده از محیط خود میزبانی کنند؛ از جمله Cisco Deep Time Series Model، Google Gemma 4، OpenAI GPT-OSS 20B و مدلهای متنباز NVIDIA Nemotron (عرضه در ماههای آینده).
- دامنه استقرار گسترده Splunk Agent Observability: این ابزار علاوه بر ارائه اولیه بهصورت محلی، در حال حاضر مستقیماً در Splunk Observability Cloud و پلتفرم Cisco Cloud Control ادغام شده است. این ابزار با اعمال گاردریلهای زمان اجرا (Runtime Guardrails)، رفتارهای غیرقابلپیشبینی، توهم (Hallucinations) و نشت دادههای حساس را بهصورت آنی مسدود میکند.
- پایش مالی دقیق با ماژول Tokenomics: این راهکار بهصورت آنی مصرف توکنها را پایش کرده و استفاده کارکنان از ایجنتهای کدنویسی مانند Claude Code، Codex و Cursor را ردیابی میکند. با بهرهگیری از Cisco Deep Time Series Model، الگوهای غیرخطی مصرف پیشبینی شده تا پیش از پایان دوره صورتحساب، ریسک سرریز بودجه عملیاتی (Opex) کاملاً مهار شود.
- ابزارهای پیشرفته پایشپذیری زیرساخت: ابزار Observability Studio تضمین میکند که برنامهها از بدو توسعه «پایشپذیر به دنیا بیایند» (Born Observable). برنامه Network Intelligence App توپولوژی شبکه سیسکو، سلامت تجهیزات و رویدادها را مستقیماً به اسپلانک منتقل میکند. علاوه بر این، نسخههای جدید Observability Cloud (شامل Essentials و Premier) فرآیند خرید و تحلیل دادههای لاگ را بهینهسازی میکنند.
۳. بازتعریف امنیت Zero Trust و Duo برای نیروی کار عاملمحور (Agentic Workforce)
ایجنتهای هوش مصنوعی از ابزارهای ساده به «نیروی کار عاملمحور» (Agentic Workforce) ارتقا یافتهاند که توانایی اتخاذ تصمیم و اجرای مستقیم دستورات را در زیرساختهای حیاتی دارند. براساس آمار رسمی سیسکو، ۸۵٪ از سازمانها در حال آزمایش ایجنتهای هوش مصنوعی هستند، اما تنها ۵٪ توانستهاند آنها را به محیط عملیاتی (Production) منتقل کنند. بر اساس گزارش 2025 Cisco Talos Year in Review، مهاجمان بهشدت لایههای احراز هویت و مدیریت هویت را هدف قرار دادهاند و ظهور آسیبپذیریهایی مانند React2Shell نشاندهنده اکسپلویتهای آنی و خودکار توسط هوش مصنوعی است. سیسکو چارچوب امنیتی خود را در ۳ پایه اصلی بازتعریف کرده است:
پایه اول: حفاظت از جهان در برابر ایجنتها (Establish Trust)
این پایه بر احراز هویت، نگاشت هویتهای غیرانسانی و کنترل دقیق دسترسی ایجنتها تمرکز دارد:
- Agent Identity Management در Duo IAM: ثبت رسمی ایجنتها در Duo IAM و نگاشت اجباری هویت آنها به یک مدیر انسانی مسئول (Accountable Human Owner) جهت تضمین قابلیت ردیابی و پاسخگویی کامل.
- Cisco Identity Intelligence: کشف هویتهای غیرانسانی و عاملمحور (Non-human & Agentic Identities) و ابزارهای مورد استفاده آنها در سراسر شبکه جهت رفع کورسوی امنیتی.
- گذرگاه MCP در Cisco Secure Access و قابلیت Intent-Aware Inspection: تمامی ترافیک ایجنتها از گذرگاه Model Context Protocol (MCP) در درگاه Secure Access عبور میکند. این سیستم با بازرسی مبتنی بر نیت (Intent-Aware Inspection)، چرایی (Why) و چگونگی (How) تعاملات ایجنتها را ارزیابی کرده و دسترسیهای دقیق (Fine-grained) و زمانبندیشده صادر میکند.
پایه دوم: حفاظت از ایجنتها در برابر جهان (AI Defense)
مقاومسازی ایجنتها و مدلها در برابر دستکاری، حملات تزریق پرامپت (Prompt Injection) و سوءاستفادههای محیطی:
- Cisco AI Defense: Explorer Edition: راهکار خودسرویس مبتنی بر موتور ارزیابی AI Defense برای تست نفوذ پویای ایجنتها (Dynamic Agent Red Teaming). این ابزار حملات چندمرحلهای (Multi-turn)، Prompt Injection و Jailbreaks را شبیهسازی کرده و دارای یکپارچهسازی کامل API-First با خطوط لوله CI/CD (GitHub Actions, GitLab, Jenkins) است.
- Agent Runtime SDK: تعبیه مستقیم خطمشیهای امنیتی در فریمورکهای توسعه ایجنت نظیر AWS Bedrock AgentCore, Google Vertex Agent Builder, Azure AI Foundry و LangChain.
- جدول ارزیابی LLM Security Leaderboard: پلتفرمی مرجع و شفاف برای سنجش و رتبهبندی میزان مقاومت مدلهای مختلف در برابر حملات سوءاستفادهگرانه.
- فریمورک متنباز DefenseClaw: ابزاری امنیتی شامل Skills Scanner، MCP Scanner، AI BoM و CodeGuard برای خودکارسازی اسکن و سندباکس کردن ایجنتها. این فریمورک با محیط سندباکس NVIDIA OpenShell ادغام میشود تا امنیت زمان اجرا را بهصورت کاملاً خودکار تأمین کند.
پایه سوم: کشف و پاسخ با سرعت ماشین (Agentic SOC)
پاسخدهی به تهدیداتی که با سرعت ماشین رخ میدهند، نیازمند بازتعریف مرکز عملیات امنیت (SOC) با ایجنتهای تخصصی است. سیسکو و اسپلانک نقشه راه زمانبندی عرضه ابزارهای Agentic SOC را بهصورت زیر ارائه کردهاند:
- ابزارهای در دسترس (Generally Available - GA):
- Detection Studio: محیط یکپارچه طراحی، تست و استقرار کشف تهدیدات و نگاشت خودکار به چارچوب MITRE ATT&CK.
- Malware Threat Reversing Agent: ایجنت تخصصی تحلیل و مهندسی معکوس کدهای مخرب.
- ابزارهای هدفگذاریشده برای عرضه در آوریل و می (April/May Release):
- Exposure Analytics: ارزیابی مداوم داراییها و کاربران در Splunk Enterprise Security و ارائهی رتبهبندی ریسک لحظهای.
- SOP Agent: ایجنت هوشمند اجرای دستورالعملهای عملیاتی استاندارد.
- Federated Search: جستجو و همبستهسازی دادهها در محیطهای چندگانه بدون نیاز به انتقال دادهها.
- ابزارهای هدفگذاریشده برای عرضه در ژوئن (June Release):
- Triage Agent: ایجنت هوشمند اولویتبندی و غربالگری آنی هشدارها.
- Automation Builder Agent: ساخت و خودکارسازی فرآیندهای پاسخ به حوادث.
- ابزارهای هدفگذاریشده برای تست پیشازعرضه در ژوئن ۲۰۲۶ (June 2026 Prerelease Testing):
- Detection Builder Agent: ایجنت هوشمند توسعه قواعد کشف تهدیدات.
- Guided Response Agent: ایجنت هدایتکننده فرآیند پاسخگویی به حوادث پیچیده.
- توسعه پلتفرم: ارائه نسخههای Splunk Enterprise Security Essentials و Premier در کنار توافقنامه چندساله جدید سیسکو و AWS جهت توسعه مشترک راهکارهای دفاعی Agentic SOC.
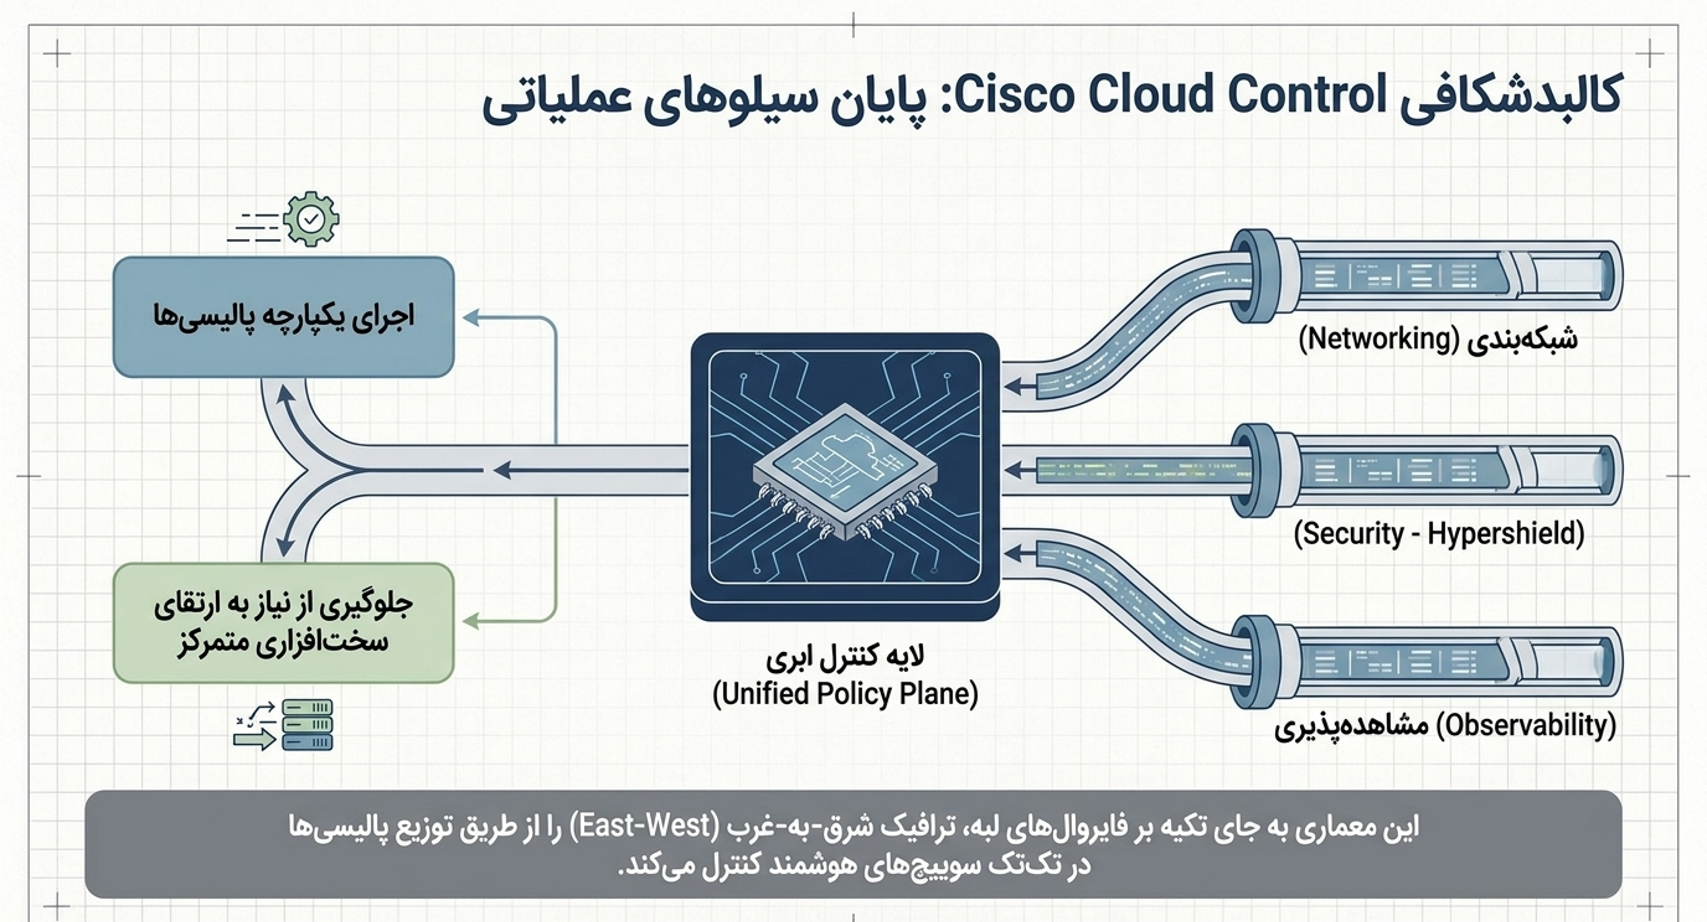
۴. پلتفرم یکپارچه Cisco Cloud Control و سیستم دفاعی Live Protect
با استقرار ایجنتهای هوش مصنوعی، مدلهای عملیاتی سنتی IT توان مدیریت تعاملات پیچیده را ندارند. مفهوم AgenticOps تعریفکننده مرکز فرماندهی جدیدی است که در آن اپراتورهای انسانی و ایجنتهای هوش مصنوعی بر اساس یک لایه داده مشترک و با حفظ کنترل نهایی توسط انسان، پلتفرمهای شبکه، امنیت، رایانش، Observability و Collaboration را مدیریت میکنند.
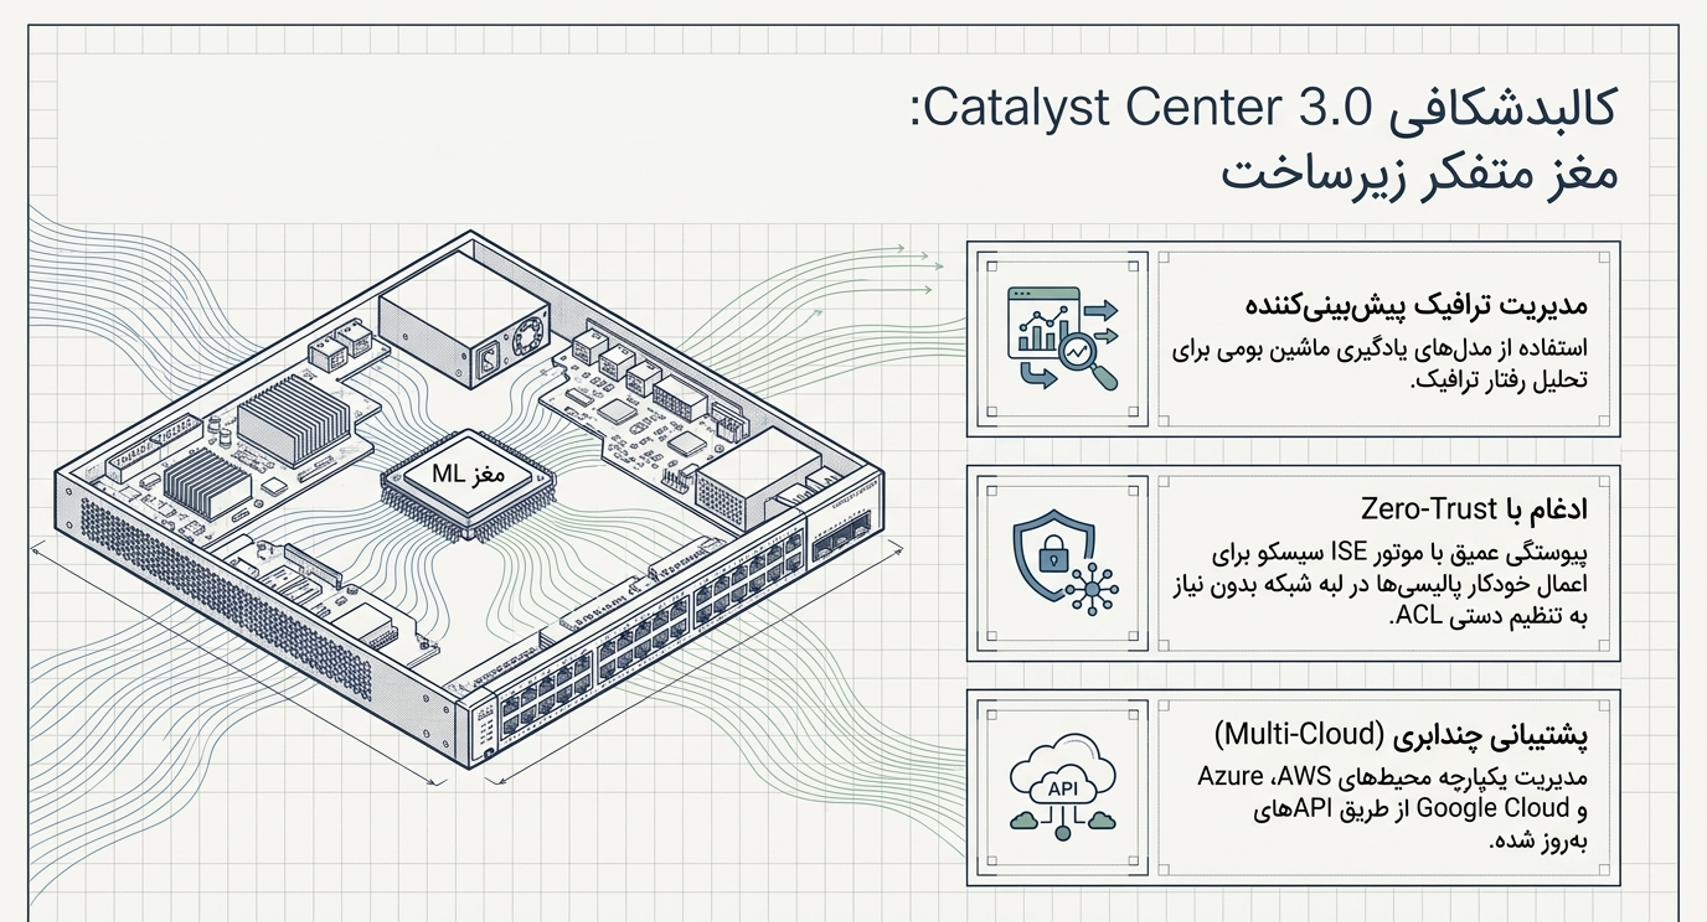
پلتفرم Cisco Cloud Control این رؤیا را محقق کرده است. این پلتفرم در حال حاضر در مرحله دسترسی کنترلشده در آمریکا (Controlled Availability in US) قرار دارد و دسترسی جهانی (Global Availability) آن متعاقباً ارائه خواهد شد. Cloud Control با یک بار ورود (Single Login) به تمام اکوسیستم سیسکو و متصلکنندههای نیتیو به ابزارهای ثالث (AWS, Microsoft, ServiceNow, Slack, Wiz, Linear, PagerDuty)، دادههای خرد و کلان زیرساخت را یکپارچه میسازد. سیسکو بهعنوان عضو اصلی پروژههای ارزیابی امنیتی مدلهای فرامدل (Frontier Models) شامل Project Glasswing (شرکت Anthropic) و Daybreak (شرکت OpenAI)، استانداردهای این پلتفرم را تدوین کرده و فریمورک متنباز Foundry Security Spec را برای سنجش دقیق مدلها منتشر نموده است.
|
قابلیت |
کاربرد عملیاتی در زیرساخت |
|
Cisco AI Canvas |
محیط همکاری زنده و چندنفره برای اپراتورها و ایجنتها جهت تحلیل و رفع حوادث بر اساس شواهد زنده زیرساخت. |
|
Cloud Control Studio (Agent Builder) |
ساخت ایجنتهای سفارشی متناسب با خطمشیهای سازمان با قابلیت اتصال به بیش از ۵۰ پلتفرم ثالث از طریق پروتکل MCP. |
|
Cloud Control Studio (App Builder) |
توسعه برنامهها و جریانهای کاری از طریق پرامپتهای زبان طبیعی با ادغام مستقیم OpenAI Codex. |
|
Cloud Control Marketplace |
فروشگاه رسمی برای انتشار و دریافت برنامهها، ایجنتها و جریانهای کاری تأییدشده سیسکو و اکوسیستم شرکا. |
|
Cisco Deep Network Model |
مدل اختصاصی هوش مصنوعی آموزشدیده بر اساس ۴۰ سال داده عملیاتی شبکه سیسکو جهت تحلیل عمیق زیرساخت. |
|
Live Protect |
سیستم دفاع دیجیتال زمان اجرا؛ ارائهشده بهعنوان حق امتیاز محصول (Entitlement) در Nexus One. مسدودسازی آنی آسیبپذیریها روی سوییچهای سری N9000 بدون Reboot، ارتقا یا Downtime. (توسعه به سوییچهای کمپوس/شاخه و روترهای امن در ماههای آینده). |
|
Hybrid Mesh Firewall |
یکپارچهسازی فایروالهای فیزیکی و مجازی در شبکه و ابر برای محدود کردن شعاع آسیب (Blast Radius). |
۵. زیرساختهای حاکمیتی، ایزوله (Air-Gapped) و امنیت کوانتومی برای سازمانهای حیاتی
برای بخشهای حساس دولتی، نظامی، مالی و بهداشت و درمان، استقلال دیجیتال و حفاظت در برابر تهدیدات نوظهور نظیر محاسبات کوانتومی، الزاماتی غیرقابلمذاکره هستند.
زیرساختهای حاکمیتی و ایزوله (Sovereign Critical Infrastructure)
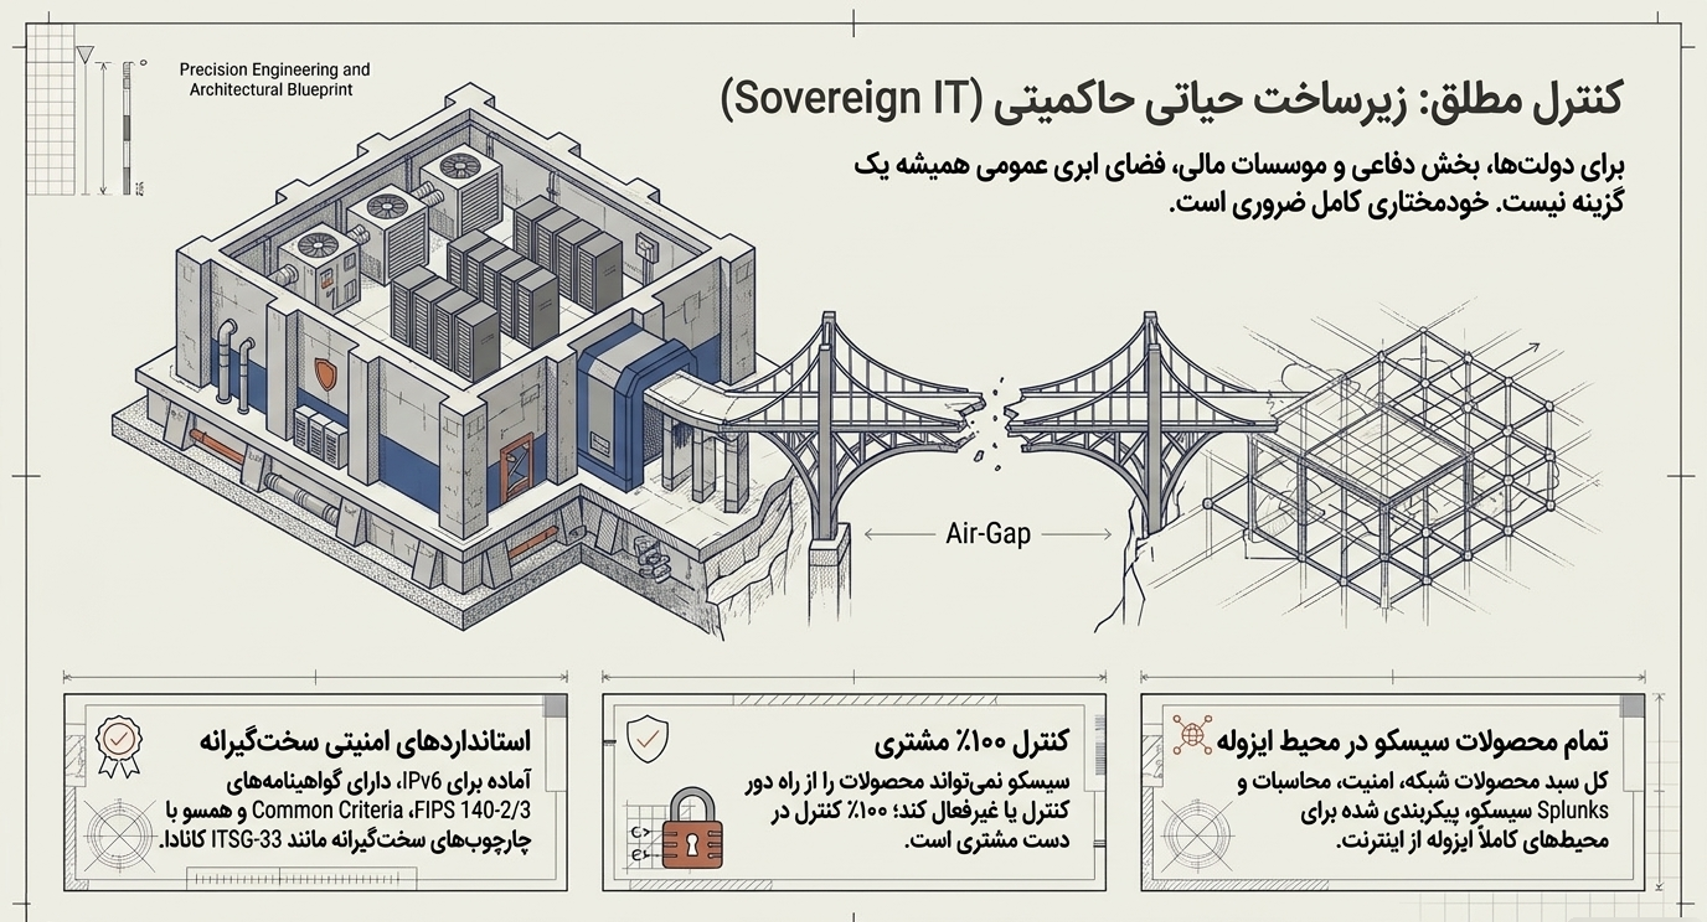
- سبد جامع محصولات حاکمیتی (ارائه شده در کانادا و سایر مناطق): پشتیبانی کامل از تجهیزات اصلی سیسکو شامل روترها، سوییچها، تجهیزات بیسیم، سیستمهای Collaboration و ابزارهای امنیتی/پایشپذیری Splunk جهت اجرای مستقیم در تاسیسات اختصاصی و محیطهای Air-Gapped کامل (بدون هیچگونه اتصال به اینترنت خارجی).
- مدل لایسنسدهی مبتنی بر اعتماد (Trust-Based Licensing): اعطای استقلال و کنترل مطلق به مشتری. سیسکو بههیچعنوان قابلیت دسترسی، کنترل، پایش یا غیرفعالسازی از راه دور (Remote Disable) تجهیزات را نخواهد داشت.
- گواهینامهها و استانداردهای حاکمیتی: پشتیبانی پیشفرض از IPv6، گواهینامههای FIPS 140-2/3 و Common Criteria، و انطباق کامل با چارچوبهای بومی نظیر ITSG-33 جهت دریافت مجوز رسمی عملیاتی (Authority to Operate - ATO).
- مراکز خدمات ملی حیاتی (CNSCs): پشتیبانی تخصصی از طریق ۴ مرکز فعال در اروپا شامل انگلیس، فرانسه، اسپانیا و آلمان (با سابقه ۱۵ ساله عملیاتی در آلمان) و مرکز پنجم در حال توسعه در ایتالیا. این مراکز توسط پرسنل بومی دارای تأییدیه امنیتی (Cleared Personnel) و فرآیندهای کاملاً مجزا اداره میشوند.
نقشه راه امنیت کوانتومی و تابآوری (Post-Quantum Security)
- قابلیت Quantum-Safe Secure Boot بهصورت پیشفرض: تمام سریهای جدید روترها، سوییچها و فایروالهای دیتاسنتر، کمپوس و شاخهای سیسکو از امروز بهصورت پیشفرض با فناوری بوت امن مقاوم در برابر کوانتوم عرضه میشوند.
- تعهد ارتباطات امن کوانتومی (Quantum-Safe Communications): تعهد رسمی سیسکو برای فعالسازی قابلیتهای ارتباطی مقاوم در برابر کوانتوم در سراسر سبد محصولات اصلی شبکه تا دسامبر ۲۰۲۶ (December 2026).
- ارزیابیهای Quantum Ready Assessments: ارائه ارزیابیهای تخصصی از طریق پلتفرم Cisco IQ برای شناسایی داراییهای در معرض خطر حملات «امروز ذخیره کن، فردا رمزگشایی کن» (Harvest now, decrypt later) با زمان عرضه هدف در ژوئیه ۲۰۲۶ (July 2026).
- چارچوب تابآوری کوانتومی (Quantum Resilience Framework): نقشه راه جامع سیسکو مبتنی بر دو پایه اصلی: ارتباطات امن کوانتومی (Quantum-safe communications) و محصولات امن کوانتومی (Quantum-safe products).
- خدمات Resilient Infrastructure Services و Peer Benchmarking: ارائه خدمات سه مرحلهای شامل ارزیابی مواجهه (Exposure Assessment)، مدرنسازی زیرساخت (Infrastructure Modernization) و تابآوری دفاعی (Defense Resiliency) از طریق Cisco IQ، به همراه قابلیت Peer Benchmarking (عرضه هدف در ژوئیه ۲۰۲۶ / July 2026) جهت مقایسه گمنام شاخصهای ریسک با سازمانهای همتا.